


Auf dieser Seite
- Welche Open-Source-SAST-Tools werden 2026 noch gepflegt?
- Welches Open-Source-SAST-Tool passt zu Ihrer Programmiersprache?
- Ist Semgrep noch Open Source?
- Welche „kostenlosen“ SAST-Tools sind gar nicht Open Source?
- Wie kombiniert man mehrere Open-Source-SAST-Tools?
- Was überlassen Open-Source-SAST-Tools Ihnen?
- Wo passt CybeDefend hinein?
- Häufige Fragen
- Welche SAST Tools sind kostenlos und Open Source?
- Kann man Semgrep kostenlos nutzen?
- Gibt es SonarQube kostenlos?
- Darf man CodeQL kostenlos auf eigenem Code einsetzen?
- Welches SAST Tool eignet sich für Python?
- Was unterscheidet SAST von SCA?
- Was ist SARIF?
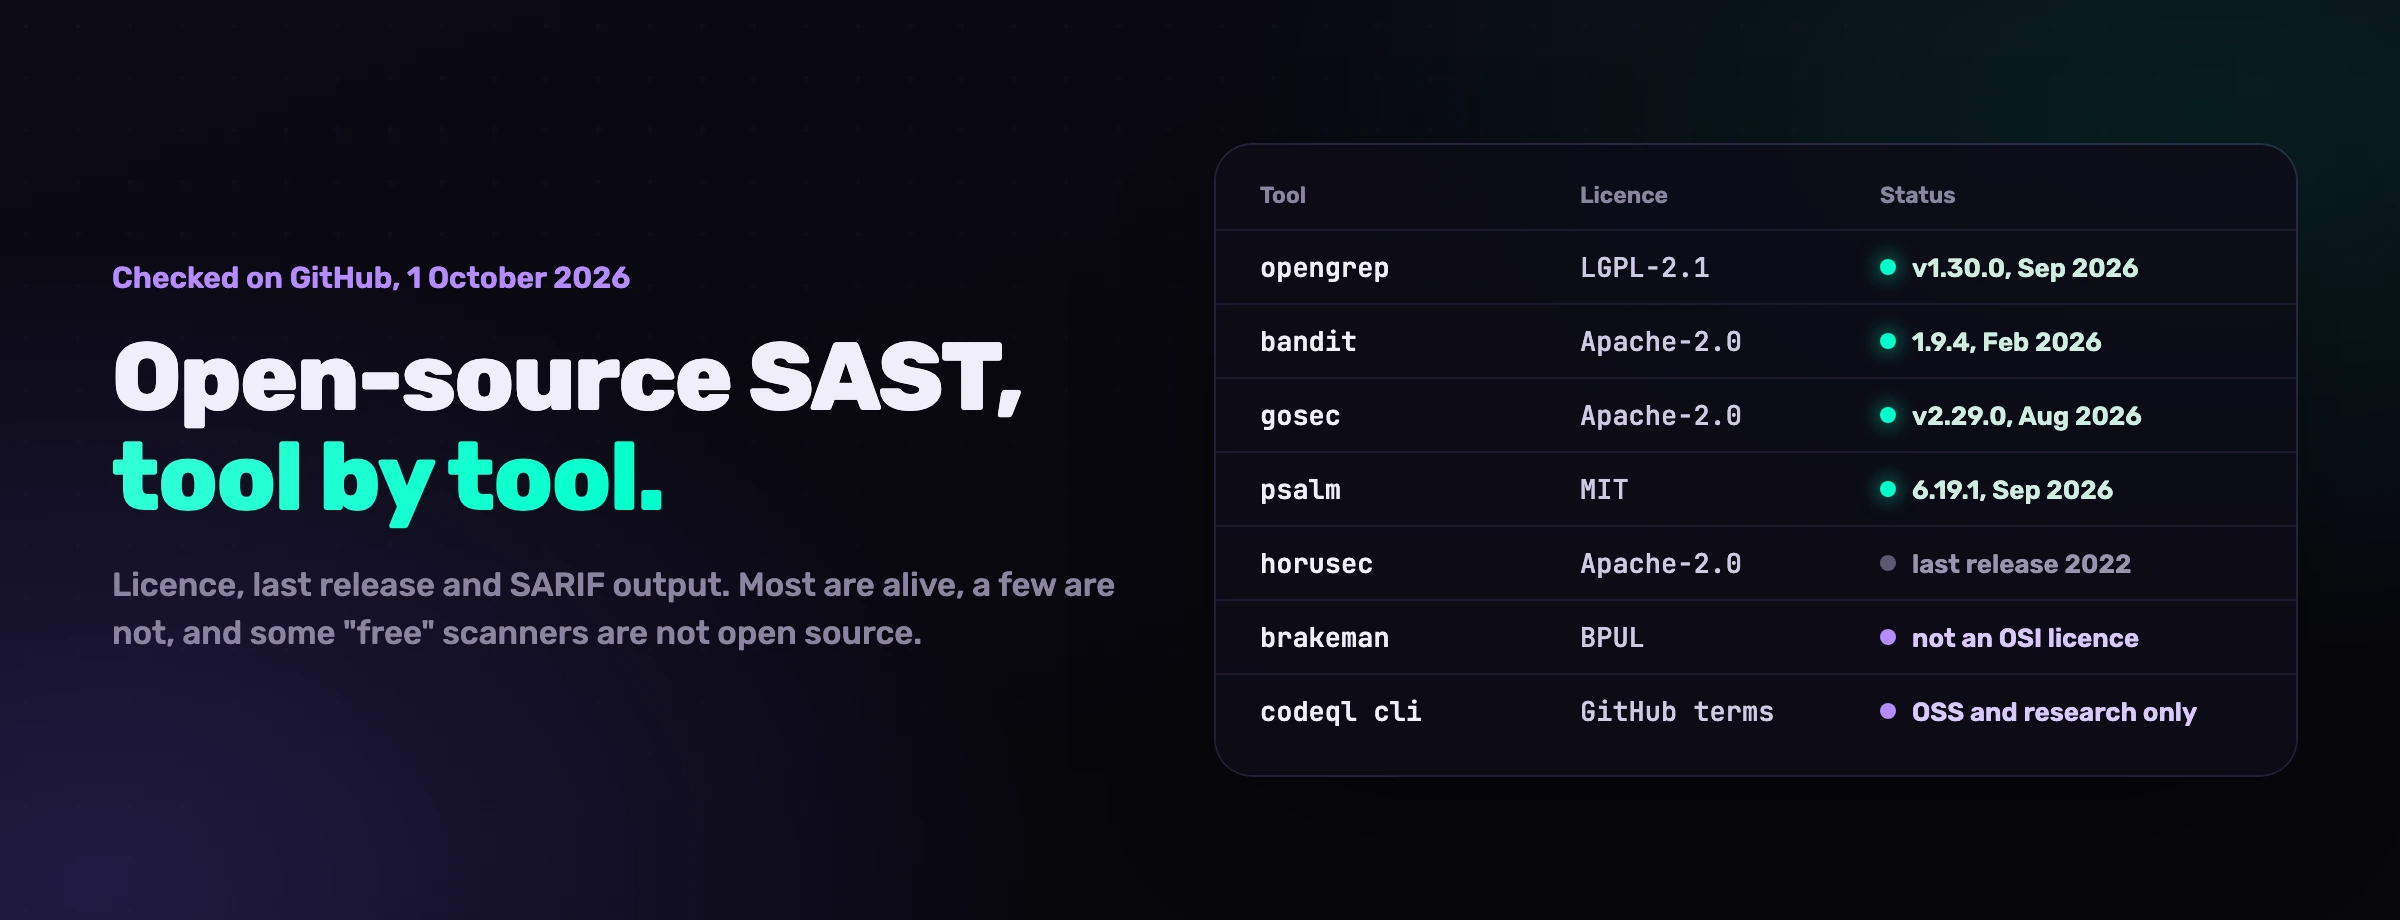
Das Open-Source-SAST-Setup, das sich 2026 lohnt, besteht aus einer Engine für alle Sprachen, Opengrep oder Semgrep Community Edition, und einem Spezialisten pro Hauptsprache: Bandit für Python, gosec für Go, SpotBugs mit Find Security Bugs für Java, Psalm für PHP, Cppcheck oder Flawfinder für C und C++. Wir haben die zwanzig Tools dieses Leitfadens am 1. Oktober 2026 auf GitHub geprüft: ihre Lizenz, ihr letztes Release und wie jedes von ihnen SARIF schreibt, das Format, mit dem Sie die Ergebnisse zusammenführen. Drei Befunde stechen heraus. Horusec hat seit Juni 2022 kein Release mehr veröffentlicht. Brakeman und Bearer dürfen Sie kostenlos auf Ihrem eigenen Code laufen lassen, Open Source sind sie aber nicht: Die Lizenz von Brakeman verbietet den kommerziellen Weitervertrieb, Bearer ist Source-available. Und die CodeQL CLI, die oft als kostenlos gelistet wird, darf ohne kostenpflichtige GitHub-Lizenz nicht auf privatem Code laufen.
Welche Open-Source-SAST-Tools werden 2026 noch gepflegt?
Achtzehn der zwanzig Tools unten werden gepflegt, zwei sind eingestellt. Die Tabelle zeigt, was die GitHub-API am 1. Oktober 2026 zurückgegeben hat: die Lizenz, die jedes Repository angibt, das letzte getaggte Release und unsere Einschätzung des Status. Sterne messen Aufmerksamkeit, nicht Pflege, deshalb fehlen sie hier.
| Tool | Was es scannt | Lizenz | Letztes Release | Status |
|---|---|---|---|---|
| Opengrep | 30+ Sprachen | LGPL-2.1 | v1.30.0, 7. Sept. 2026 | Aktiv |
| Semgrep Community Edition | 30+ Sprachen | Engine unter LGPL-2.1, Regeln unter eigener Lizenz | v1.178.0, 23. Sept. 2026 | Aktiv |
| SonarQube Community Build | Viele Sprachen | LGPL-3.0 | 26.9, 2. Sept. 2026 | Aktiv |
| CodeQL CLI | C/C++, C#, Go, Java, Kotlin, JavaScript, TypeScript, Python, Ruby, Rust, Swift, GitHub Actions | GitHub CodeQL Terms, nicht Open Source | v2.27.1, 22. Sept. 2026 | Aktiv, eingeschränkt |
| Datadog Static Analyzer | Mehrere Sprachen, Regelsätze von Datadog | Apache-2.0 | 0.9.8, 25. Sept. 2026 | Aktiv |
| OpenAI Codex Security | Modellbasiert, jede Sprache | Client unter Apache-2.0 | 0.1.30, 23. Sept. 2026 | Aktiv, OpenAI-Konto nötig |
| Joern | C/C++, Java, JavaScript, Python, PHP, Go, Ruby, Swift, C#, Kotlin, Binärdateien | Apache-2.0 | v4.0.644, 1. Okt. 2026 | Aktiv |
| Bearer CLI | Go, Java, JavaScript, TypeScript, PHP, Python, Ruby | Elastic License 2.0 | v2.1.1, 24. Aug. 2026 | Aktiv, Source-available |
| Horusec | 18 Sprachen | Apache-2.0 | v2.8.0, 8. Juni 2022 | Letzter Commit August 2023 |
| Bandit | Python | Apache-2.0 | 1.9.4, 25. Feb. 2026 | Aktiv |
| gosec | Go | Apache-2.0 | v2.29.0, 26. Aug. 2026 | Aktiv |
| Brakeman | Ruby on Rails | Brakeman Public Use License | v8.1.0, 30. Sept. 2026 | Aktiv, nicht Open Source |
| SpotBugs + Find Security Bugs | Java und JVM-Bytecode | LGPL-2.1 + LGPL-3.0 | 4.10.4, 20. Aug. 2026 + 1.14.0, 17. Juni 2025 | Aktiv |
| eslint-plugin-security | JavaScript, Node.js | Apache-2.0 | v4.2.0, 1. Okt. 2026 | Aktiv |
| njsscan | Node.js | LGPL-3.0 | 1.0.1, 21. Sept. 2026 | Aktiv |
| Psalm | PHP | MIT | 6.19.1, 29. Sept. 2026 | Aktiv |
| Flawfinder | C/C++ | GPL-2.0 | Kein GitHub-Release, letzter Commit am 17. Mai 2026 | Gepflegt |
| Cppcheck | C/C++ | GPL-3.0 | 2.22.0, 19. Sept. 2026 | Aktiv |
| mobsfscan | Android und iOS: Java, Kotlin, Swift, Objective-C | LGPL-3.0 | 1.0.1, 21. Sept. 2026 | Aktiv |
| Security Code Scan | C#, VB.NET | LGPL-3.0 | 5.6.7, 5. Sept. 2022 | Letzter Commit November 2022 |
In dieser Tabelle stecken zwei Warnungen. Horusec ist nicht archiviert und taucht weiterhin in Listen „kostenloser SAST-Tools“ auf, doch sein Hauptbranch hat sich seit dem 7. August 2023 nicht mehr bewegt. Und der klassische Open-Source-Analyzer für .NET, Security Code Scan, ist 2022 stehen geblieben: Ein C#-Team stützt sich heute auf eine Multi-Language-Engine statt auf einen Spezialisten.
Welches Open-Source-SAST-Tool passt zu Ihrer Programmiersprache?
Ein Spezialist für Ihre Hauptsprache, neben einer Multi-Language-Engine. Der Spezialist kennt die Idiome des Frameworks und seine gefährlichen APIs im Detail. Die Engine fängt die Muster, die über Sprachgrenzen hinweg auftreten, und erlaubt Ihnen, eine einzige Regel für das gesamte Repository zu schreiben.
| Sprache | Spezialist | Hinweise |
|---|---|---|
| Python | Bandit | Für SARIF-Ausgabe das Extra [sarif] installieren |
| Go | gosec | SARIF nativ |
| Java, JVM | SpotBugs mit Find Security Bugs | Analysiert kompilierten Bytecode, also zuerst bauen |
| JavaScript, Node.js | eslint-plugin-security, njsscan | ESLint braucht einen separaten SARIF-Formatter |
| PHP | Psalm | Die Taint-Analyse läuft als eigener Durchgang |
| Ruby on Rails | Brakeman | Für den eigenen Code kostenlos, nicht Open Source |
| C, C++ | Cppcheck, Flawfinder | Cppcheck schreibt SARIF ab Version 2.16.0 |
| Android, iOS | mobsfscan | Deckt auch Swift und Objective-C ab |
| C#, VB.NET | Keiner aus dieser Liste wird noch gepflegt | Eine Multi-Language-Engine verwenden |
Bei der Engine lesen Opengrep und Semgrep Community Edition dieselbe Regelsyntax, die Wahl ist also eine Frage der Governance, dazu mehr im nächsten Abschnitt. Joern ist eine andere Art von Werkzeug: Es baut einen Code Property Graph, den Sie selbst abfragen. Das ist stark für Forschung und eigene Audits. Sein Scanner hat kein SARIF-Flag, die Abfragekonsole kann Befunde allerdings als SARIF exportieren.
Ist Semgrep noch Open Source?
Die Engine ja. Semgrep Community Edition steht unter LGPL-2.1 und hat am 23. September 2026 die Version v1.178.0 veröffentlicht. Rundherum hat sich allerdings zweierlei geändert. Die Regeln, die Semgrep in seiner Registry veröffentlicht, stehen unter der Semgrep Rules License v1.0, einer hauseigenen Lizenz und keiner Open-Source-Lizenz. Lesen Sie sie also, bevor Sie diese Regeln in einem kommerziellen Produkt wiederverwenden. Und eine Gruppe von AppSec-Anbietern hat die Engine unter dem Namen Opengrep geforkt, in einem Repository, das am 14. Dezember 2024 angelegt wurde. Das README nennt den Grund in einem einzigen Satz: Opengrep sei entstanden, als Semgrep zentrale Funktionen hinter eine kommerzielle Lizenz verschoben habe.
Opengrep bleibt unter LGPL-2.1, führt bestehende Semgrep-Regeln unverändert aus, schreibt JSON und SARIF und hat Taint-Tracking innerhalb einer Datei ergänzt (--taint-intrafile). Als Unterstützer nennt das README Aikido, Amplify, Endor Labs, Kodem und Orca Security. Nehmen Sie Semgrep, wenn Sie dessen gepflegte Regeln und die Plattform dazu wollen. Nehmen Sie Opengrep, wenn die Governance der Engine nicht bei einem einzelnen Unternehmen liegen soll. Ihre Regeln laufen in beiden.
Welche „kostenlosen“ SAST-Tools sind gar nicht Open Source?
Vier Tools in diesem Leitfaden kosten beim Download nichts und schränken trotzdem ein, wie Sie sie einsetzen dürfen. Prüfen Sie diese Punkte, bevor eines davon in Ihrer CI landet:
- CodeQL CLI. Sie wird unter den GitHub CodeQL Terms and Conditions ausgeliefert, nicht unter einer Open-Source-Lizenz. Ohne kostenpflichtige Lizenz dürfen Sie sie für akademische Forschung, für Demonstrationen und für die Analyse von Open-Source-Code unter einer von der OSI anerkannten Lizenz nutzen. Automatisierter Einsatz in der CI ist nur erlaubt, wenn dieser Open-Source-Code auf GitHub.com liegt. Privater Code verlangt eine kostenpflichtige Lizenz, die in den Bedingungen noch GitHub Advanced Security heißt und die GitHub heute als GitHub Code Security verkauft. Die Queries stehen unter MIT, die Engine nicht.
- Brakeman. Die Brakeman Public Use License, deren Text Synopsys als Lizenzgeber nennt, führt die Analyse der eigenen Software des Lizenznehmers ausdrücklich als nicht kommerzielle Nutzung auf. Ihren eigenen Rails-Code zu scannen kostet also nichts. Eine kostenpflichtige Lizenz braucht nur die kommerzielle Nutzung: Brakeman als Managed Service oder SaaS-Angebot bereitzustellen, es als Produkt oder als Teil eines Produkts zu vertreiben oder in einen Mehrwertdienst einzubauen. Genau wegen dieser Einschränkung ist sie keine Open-Source-Lizenz. Nur Code, der vor dem 15. Juni 2018 committet wurde, steht unter MIT.
- Bearer CLI. Die Elastic License 2.0 macht das Tool Source-available: Laut README dürfen Sie es innerhalb Ihrer Organisation frei nutzen, während weitere Sprachen und die dateiübergreifende Analyse in einer kostenpflichtigen Edition stecken, die Cycode verkauft.
- OpenAI Codex Security. CLI und SDK stehen unter Apache-2.0, die Analyse läuft aber auf den Modellen von OpenAI. Sie melden sich an oder setzen in der CI
OPENAI_API_KEY, und Ihr Code geht an OpenAI. Manche Befunde erfordern eine Freischaltung über das Programm Trusted Access for Cyber von OpenAI.
Die kostenlosen Tarife kommerzieller Plattformen gehören in dieselbe Familie: gratis für den Einstieg, nie Open Source, und Ihr Code wird in der Cloud des Anbieters analysiert. Für viele Teams ist das ein vernünftiger Tausch. Es ist nur ein anderer.
Wie kombiniert man mehrere Open-Source-SAST-Tools?
Lassen Sie jedes Tool SARIF 2.1.0 schreiben, den OASIS-Standard für Ergebnisse statischer Analyse, und führen Sie die Dateien danach zusammen. Jeder Befehl unten stammt aus der Dokumentation oder dem Quellcode des jeweiligen Projekts, geprüft am 1. Oktober 2026:
# Multi-Language-Engine
opengrep scan --sarif-output=opengrep.sarif -f rules/ .

# Python
pip install "bandit[sarif]"
bandit -r . -f sarif -o bandit.sarif

# Go
gosec -fmt sarif -out gosec.sarif ./...

# Java: zuerst bauen, SpotBugs liest Bytecode
spotbugs -textui -pluginList findsecbugs-plugin.jar -sarif=spotbugs.sarif target/app.jar

# JavaScript: SARIF braucht den Formatter von Microsoft
npm install --save-dev @microsoft/eslint-formatter-sarif
npx eslint -f @microsoft/eslint-formatter-sarif -o eslint.sarif .

# Node.js
njsscan --sarif -o njsscan.sarif .

# PHP: die Taint-Analyse ist ein eigener Durchgang
psalm --taint-analysis --report=psalm.sarif

# C und C++
cppcheck --output-format=sarif --output-file=cppcheck.sarif .
flawfinder --sarif ./ > flawfinder.sarif
Zwei Details ersparen Ihnen einen Nachmittag. ESLint hat keine eingebaute SARIF-Ausgabe: -f sarif schlägt fehl, und der Formatter ist ein eigenes Paket aus Microsofts SARIF SDK. Und SonarQube Community Build importiert SARIF über sonar.sarifReportPaths, einen dokumentierten SARIF-Export haben wir aber nicht gefunden. Das Tool gehört deshalb ans Ende einer Pipeline, nicht in ihre Mitte.
Eine zusammengeführte Datei ist noch kein triagiertes Backlog. Drei Lücken bleiben offen:
- Duplikate. Dieselbe SQL-Injection in einem Python-Service kann von Opengrep und von Bandit unter zwei verschiedenen Regel-IDs zurückkommen, und die beiden Befunde wissen nichts voneinander.
- Triage-Status. Ein Befund, den Sie als False Positive verworfen haben, ist im nächsten Lauf nicht mehr verworfen, es sei denn, irgendetwas merkt sich Ihre Entscheidung.
- Historie. Teams, die sich auf ein SOC-2- oder ISO-27001-Audit vorbereiten, müssen belegen, dass Befunde über die Zeit verfolgt und behoben werden. Ein Stapel SARIF-Dateien aus CI-Logs belegt das für sich allein nicht.
Genau diesen Teil bauen Teams am Ende selbst, oder sie kaufen ihn ein.
Was überlassen Open-Source-SAST-Tools Ihnen?
Die Engine ist kostenlos. Regeln, Triage und Pflege bezahlen Sie mit Ihrer Zeit:
Regeln
Eine Engine ist nur so gut wie ihre Regeln. Die Registry-Regeln von Semgrep haben ihre eigene Lizenz, und das Regel-Repository von Opengrep, das sich selbst als Fork des Semgrep-Repositorys vom Dezember 2024 beschreibt, hat seit Januar 2025 keinen Commit mehr gesehen. Rechnen Sie damit, Regeln selbst zu pflegen.
Triage
Pattern Matching meldet, was gefährlich aussieht, nicht was tatsächlich erreichbar ist. Der größte Aufwand steckt im Sortieren, mehr dazu in warum die meisten SAST-Befunde Rauschen sind.
Pflege
Zwanzig Projekte bedeuten zwanzig Release-Rhythmen, Lizenzen, die sich ändern können, und Tools, die eines Tages stehen bleiben, so wie Horusec und Security Code Scan.
Wo passt CybeDefend hinein?
CybeDefend ist für Teams gedacht, die diesen Stack nicht selbst zusammenbauen und pflegen wollen: Es führt SAST-, SCA-, Secrets-, IaC-, Container- und CI/CD-Scans an einem Ort zusammen, sortiert nach Erreichbarkeit, sodass oben die Befunde stehen, die ein Angreifer tatsächlich erreichen kann. Wie das funktioniert, zeigt unsere SAST-Seite. Und wenn Ihr Code zunehmend von Coding-Agenten geschrieben wird, reicht VibeDefend die Befunde zu SAST, SCA, Secrets, IaC und CI/CD an den Agenten weiter, während er schreibt, statt erst nach dem Pull Request. Einen Vergleich kommerzieller Tools nach Bedarf finden Sie in den besten Tools für die Sicherheit von KI-Code 2026.
Häufige Fragen
Welche SAST Tools sind kostenlos und Open Source?
Eine Multi-Language-Engine plus ein Spezialist für Ihre Sprache. Als Engine Opengrep oder Semgrep Community Edition, dazu Bandit für Python, gosec für Go, SpotBugs mit Find Security Bugs für Java, Psalm für PHP, Cppcheck und Flawfinder für C und C++, eslint-plugin-security und njsscan für Node.js sowie mobsfscan für Mobile-Apps. Alle wurden am 1. Oktober 2026 gepflegt, und alle können SARIF schreiben, ESLint über einen separaten Formatter.
Kann man Semgrep kostenlos nutzen?
Ja, die Engine der Semgrep Community Edition ist kostenlos und Open Source unter LGPL-2.1. Die Regeln in der Registry von Semgrep stehen jedoch unter der Semgrep Rules License v1.0, die keine Open-Source-Lizenz ist, und die kostenpflichtige Plattform von Semgrep legt weitere Funktionen obendrauf. Opengrep ist ein Fork unter LGPL-2.1, der dieselben Regeln ausführt.
Gibt es SonarQube kostenlos?
Ja, SonarQube Community Build ist kostenlos und Open Source unter LGPL-3.0. Das letzte Release am 1. Oktober 2026 war 26.9, veröffentlicht am 2. September. SonarSource verkauft kostenpflichtige Editionen mit mehr Funktionen. Der Community Build kann SARIF aus anderen Scannern importieren, einen dokumentierten SARIF-Export haben wir nicht gefunden.
Darf man CodeQL kostenlos auf eigenem Code einsetzen?
Nur eingeschränkt, denn CodeQL ist nicht Open Source. Die CodeQL-Queries stehen unter MIT, die CodeQL CLI aber unter GitHubs eigenen Bedingungen. Kostenlos ist sie für akademische Forschung, Demonstrationen und die Analyse von Open-Source-Code. Wer privaten Code scannen will, braucht eine kostenpflichtige GitHub-Lizenz.
Welches SAST Tool eignet sich für Python?
Bandit, gepflegt von der Python Code Quality Authority, lizenziert unter Apache-2.0, mit Release 1.9.4 im Februar 2026. Kombinieren Sie es mit einer Multi-Language-Engine wie Opengrep für projektspezifische Regeln. Installieren Sie bandit[sarif], um eine SARIF-Ausgabe zu erhalten.
Was unterscheidet SAST von SCA?
SAST liest den Code, den Ihr Team schreibt, und sucht nach verwundbaren Mustern, etwa einer Injection oder einem hartcodierten Secret. SCA liest Ihre Dependency-Manifeste und Lockfiles und meldet die bekannten Schwachstellen in den Open-Source-Paketen, die Sie verwenden. Die meisten Teams brauchen beides, weil der Großteil des Codes, den sie ausliefern, aus Abhängigkeiten besteht.
Was ist SARIF?
SARIF steht für Static Analysis Results Interchange Format und ist ein OASIS-Standard. Version 2.1.0 ist ein JSON-Format, das die meisten SAST-Tools schreiben können. So lassen sich die Ergebnisse mehrerer Scanner zusammenführen, auf eine Code-Hosting-Plattform hochladen oder in ein Tool für Schwachstellenmanagement importieren.


