

Auf dieser Seite
- Welche Abrechnungsmodelle gibt es 2026 bei Code-Security-Tools?
- Was kostet CybeDefend?
- Was zahlt ein Team im Jahr wirklich?
- Die zwei Kosten, die keine Preisseite zeigt
- Warum der Ort, an dem ein Tool eingreift, seinen Preis verändert
- Wie Sie zwei Angebote vergleichen
- Lohnt sich ein Code-Security-Tool für ein Start-up mit drei Leuten?
- Häufige Fragen
- Was kostet ein Code-Security-Tool für KI-Code?
- Wie prüft man KI-generierten Code am günstigsten auf Schwachstellen?
- Was kostet statische Codeanalyse (SAST)?
- Gibt es ein kostenloses Code-Security-Tool?
- Was ist die günstigste Variante für einen einzelnen Entwickler?
- Zahle ich pro Nutzer oder pro Repository?
- Was bietet CybeDefend kostenlos an?
- Wie rechnet man den ROI eines Code-Security-Tools aus?
- Hängt der Preis davon ab, welchen KI-Coding-Agenten wir einsetzen?
Zwischen null Euro und einem fünfstelligen Jahresvertrag ist alles möglich, und die Lizenz ist dabei selten der größte Posten auf der Rechnung. Dieser Leitfaden zeigt Ihnen die vier Abrechnungsmodelle, die Ihnen 2026 begegnen, und was jedes davon still mitberechnet. Er zeigt, wie Sie jedes Angebot in eine Jahressumme übersetzen, für einen einzelnen Entwickler, ein Fünferteam oder eine Organisation mit zwanzig Entwicklern. Und er kommt auf die zwei Posten, die auf keiner Preisseite stehen: die Stunden, in denen Ihre Entwickler nachbessern, was der Agent an Regeln übergangen hat, und die Sicherheitsbefunde, die erst nach dem Merge auftauchen, weil sie beim Schreiben des Codes niemand bemerkt hat.
Welche Abrechnungsmodelle gibt es 2026 bei Code-Security-Tools?
Vier: pro Entwickler-Nutzer, pro beitragendem Entwickler, nach Plattformstufe mit Add-ons und nach Verbrauch, also nach Scans oder Credits. Die Unterschiede zwischen ihnen wiegen auf der Rechnung schwerer als der Listenpreis, und die meisten Anbieter kombinieren zwei davon. Genau daher kommen die Überraschungen bei der Verlängerung.
| Modell | Wofür Sie zahlen | Für wen es passt | Was Sie prüfen sollten |
|---|---|---|---|
| Pro Entwickler-Nutzer | Einen namentlichen Nutzer mit Zugang zur Plattform | Teams, die wissen, wer das Dashboard wirklich braucht | Ob die Agent-Integration einen Nutzer pro Entwickler oder pro Maschine verlangt |
| Pro beitragendem Entwickler | Jeden, der in einem Zeitfenster, meist 90 Tage, in ein gescanntes Repository committet hat | Ehrlich gesagt niemandem, es ist das anbieterfreundliche Modell | Auch der Praktikant, der einen Tippfehler korrigiert hat, zählt als abrechenbarer Contributor |
| Plattformstufen | Ein Paket aus Nutzern und Repositories mit Mindestabnahme, darüber Add-ons | Teams, die eine planbare Rechnung wollen | Welche Scanner Add-ons sind: SCA, Secrets, IaC, Container und Reporting kosten häufig extra |
| Verbrauch | Scans, Credits oder analysierte Codezeilen | Sehr kleine Teams und reine CI-Nutzung | Ob ein erneuter Scan bei jedem Push das Budget in einer Woche aufzehrt |
Es gibt eine Frage, die jedes Angebot auseinandernimmt: Was passiert, wenn ein Entwickler dazukommt?
Pro Nutzer steigt die Rechnung sichtbar um einen Nutzer. Pro Contributor steigt sie an dem Tag, an dem der erste Commit dieser Person landet, manchmal Monate nach Vertragsschluss, und die Nachberechnung kommt zur Verlängerung. Nach Verbrauch steigt sie mit dem Tempo des Teams, und genau dieses Tempo vervielfacht ein KI-Coding-Agent.
Was kostet CybeDefend?
Beide Produkte von CybeDefend starten kostenlos. VibeDefend, die Schicht im Coding-Agenten, testen Sie kostenlos an Ihrem eigenen Code, ohne Karte und ohne zeitliche Begrenzung; für ein Team kommt zuerst ein Pilotprojekt, dann ein Preis, den wir mit Ihnen festlegen. Die Community-Edition von CybeDefend Platform, derzeit in der privaten Beta, ist Open Source: die komplette Plattform auf Ihren eigenen Servern, für immer kostenlos und ohne Nutzergrenze. Die Preisseite zeigt, was jede Edition enthält; die Zahl selbst kommt mit Ihrem Angebot.
Zwei Details prägen diese Zahl. Das erste ist die Abrechnung: Die Cloud-Edition, von uns gehostet, wird pro Entwickler berechnet, VibeDefend nach dem, was Ihre Agenten nutzen, und Start-ups erhalten Cloud-Monate geschenkt.
Das zweite ist der Umfang. Die Scanner sind nicht die Stufen: SAST, SCA, Secrets und IaC stecken in jedem Cloud-Workspace. Was sich öffnet, wenn das Team wächst, sind die Integrationen und die Berichte, ohne dass Sie einen Tarif wählen müssen.
Was zahlt ein Team im Jahr wirklich?
Mehr oder weniger, als der Listenpreis vermuten lässt, je nach vier Größen: der abrechenbaren Einheit, der Zahl dieser Einheiten in zwölf Monaten, den Add-ons, die das Team brauchen wird, und dem Abrechnungszeitraum. Gehen Sie jedes Angebot, unseres eingeschlossen, in denselben vier Schritten durch.
- Zählen Sie die Einheiten in einem Jahr, nicht heute. Nutzer, die Sie zuweisen, oder Contributors, die der Anbieter aus der Git-Historie zählen wird. Mit einem Coding-Agenten rechnen Sie auch bei den Repositories großzügig: Ein Agent startet neue Services schneller, als ein Team alte stilllegt.
- Setzen Sie den Basistarif zur jährlichen Abrechnung an, und prüfen Sie, was der Rabatt abdeckt. Meist nur den Basistarif.
- Rechnen Sie die Add-ons zum Monatspreis mal zwölf hinzu, für Nutzer und Repositories über dem Kontingent des Tarifs und für jeden Scanner, der separat verkauft wird.
- Stellen Sie die Summe neben die Nacharbeit, die sie erspart, die der nächste Abschnitt aus unserer Studie beziffert.
Der letzte Schritt ist der, der die Entscheidung ändert: Bei zwanzig Entwicklern ist die Lizenz eine Zeile von dreien, und nicht die größte.
Die zwei Kosten, die keine Preisseite zeigt
Die Lizenz ist der sichtbare Posten. Die zwei unsichtbaren sind die Stunden, in denen Ihre Entwickler nachbessern, was der Agent an Regeln übergangen hat, und die Sicherheitsbefunde, die erst nach dem Merge auftauchen. Unser ROI-Rechner beziffert beide anhand von Raten aus unserer eigenen kontrollierten Studie, und jede Annahme, die darauf aufsetzt, können Sie auf der Seite selbst ändern.
Was die Studie gemessen hat, in 30 Aufgaben, drei Armen und 90 autonomen Läufen: Ein Agent ohne Werkzeug hinterlässt 2,28 Regelabweichungen pro regeltragendem Ticket. Mit einer von Hand gepflegten Regeldatei im Repository sind es 2,27, mit einer perfekten, wörtlich gepflegten Datei 0,95, mit VibeDefend in der Schleife 0,28. Ein unabhängiger Scanner zählte pro Aufgabe 0,10 neu eingebrachte Sicherheitsbefunde ohne Werkzeug, 0,067 mit Regeldatei und 0,033 mit der Schicht, und die der Schicht wurden alle noch innerhalb derselben Aufgabe behoben. Der Token-Aufwand der Schicht lag bei 1,20 $ pro Ticket, 18 % mehr.
Was der Rechner annimmt und auch als Annahme ausweist:
- 10 regeltragende Tickets pro Entwickler und Monat, wobei die Studie 5, 10 und 20 durchspielt;
- 60 Minuten, um eine Regelabweichung von Hand zu korrigieren (30, 60 oder 90);
- zwei Stunden für einen Sicherheitsbefund, der erst nach dem Merge auffällt (eine, zwei oder vier);
- Vollkosten eines Entwicklers von 87,50 $ pro Stunde, 700 $ pro Tag;
- und, seit dem 16. September, die Zeit für die Pflege einer Regeldatei, standardmäßig zwei Stunden pro Monat und Repository.
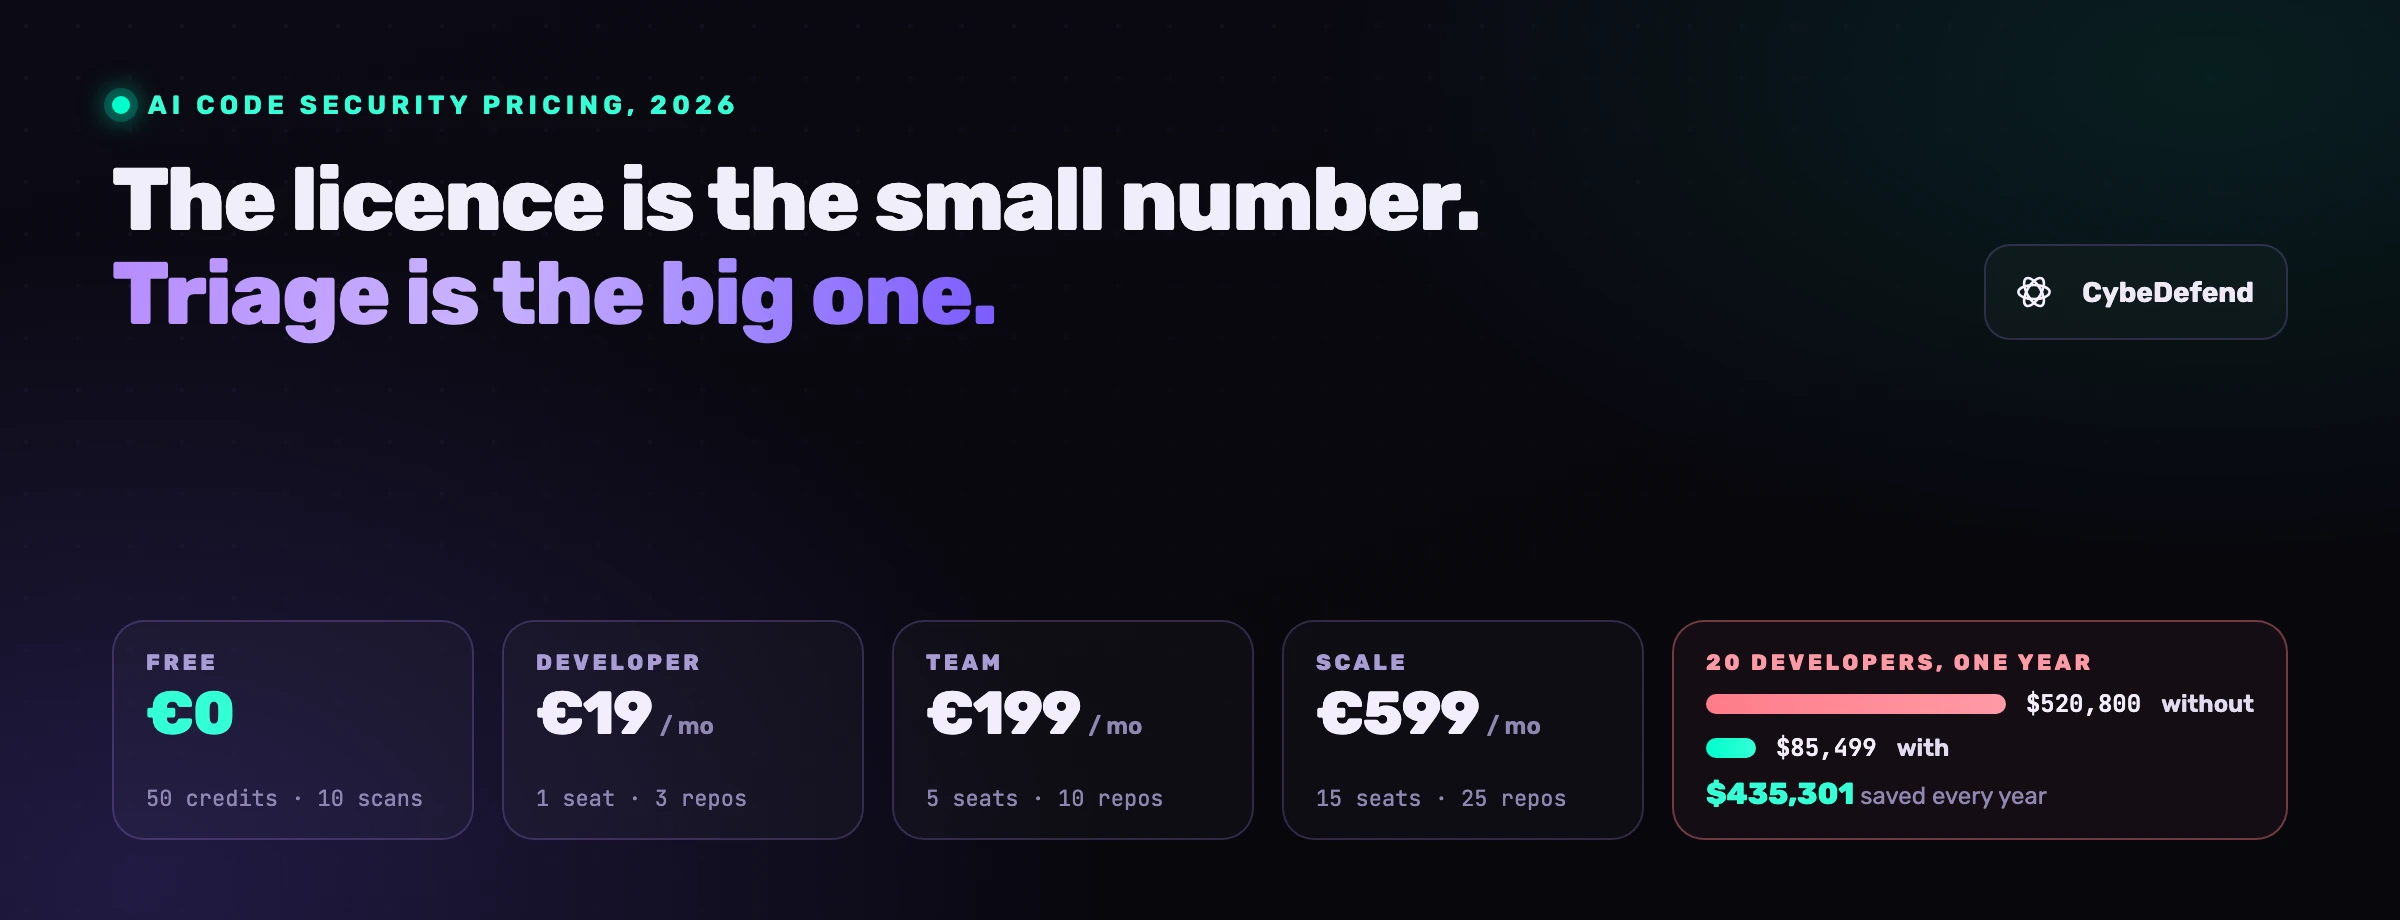
Rechnen Sie das für zwanzig Entwickler mit fünfundzwanzig Repositories durch, dann ist die Sache schnell erzählt. 20 × 10 × 12 = 2.400 regeltragende Tickets im Jahr. Mal 2,28 sind das 5.472 gebrochene Regeln ohne Werkzeug, mal 0,28 (ungerundet 0,284) 682 mit ihm. Zu je einer Stunde und 87,50 $: 478.800 $ gegenüber 59.640 $. Sicherheitsbefunde: 240 gegenüber 79, zu je zwei Stunden, 42.000 $ gegenüber 13.860 $, wobei der Schicht auch jene Befunde berechnet werden, die sie der Studie zufolge noch innerhalb der Aufgabe behoben hat, als konservativer Aufschlag. Auf der Werkzeugseite stehen 1,20 $ × 2.400 = 2.870 $ an Tokens und die Lizenz, deren Preis wir mit Ihnen festlegen.
im Jahr für zwanzig Entwickler ohne Agent-Time-Schicht: Regelabweichungen und Sicherheitsbefunde, nach dem Merge von Hand korrigiert
dasselbe Team, dasselbe Jahr, mit VibeDefend in der Agentenschleife, Tokens eingerechnet, vor der Lizenz
jedes Jahr vor der Lizenz beseitigt; 222.215 $ bei fünf Tickets im Monat, 888.859 $ bei zwanzig
Variieren Sie den Ticketfluss, und die Summe bewegt sich, aber sie kippt nicht: Bei fünf regeltragenden Tickets pro Entwickler und Monat beseitigt dasselbe Team 222.215 $ im Jahr vor der Lizenz, bei zwanzig 888.859 $. Die Studie, die die Lizenz zu den damaligen Listenpreisen ansetzte, beziffert die Nettoersparnis des zentralen Falls auf 435.301 $ im Jahr. Der Rechner auf der Website wendet dasselbe Modell auf Ihre eigenen Zahlen an.
Wohin das Geld fließt, ist kein Rätsel: 5.472 Regelabweichungen zu je einer Stunde sind 5.472 Entwicklerstunden, bevor ein einziger Sicherheitsbefund gezählt ist. Ein Tool, das sie nach dem Merge meldet und die Korrektur einem Menschen überlässt, hat diese Stunde nicht gespart, sondern terminiert. Aus demselben Grund sind die meisten SAST-Befunde Rauschen, sobald sie in einer Warteschlange landen, für die niemand Zeit hat.
Warum der Ort, an dem ein Tool eingreift, seinen Preis verändert
Ein Befund, der nach dem Merge auffällt, kostet die volle Nacharbeit: Der Code steht, der Entwickler ist weitergezogen, und jemand muss zurückkommen, die Schwachstelle verstehen, beheben und neu reviewen lassen, also die ein bis zwei Stunden, die der Rechner ansetzt. Ein Befund zur Agent-Time, während der Diff entsteht, kostet 1,20 $ an Tokens: Der Agent schreibt die unsichere Fassung um, bevor sie landet.
Zwei Tools mit demselben Lizenzpreis und derselben Erkennungsrate haben deshalb sehr unterschiedliche Gesamtkosten, und der Unterschied steht in der Spalte der Nacharbeit, nicht in der Preisspalte.
Genau das soll VibeDefend ersetzen, und danach ist sein Preis bemessen. Es sitzt im Coding-Agenten, ob Claude Code, Cursor, Codex, Copilot oder Windsurf, liefert Ihre Regeln zum Diff und bewacht in Claude Code, Cursor und Codex die Shell-Befehle. In unserer Studie setzte der Agent mit dieser Schicht die exakte Regel in 89 % der Fälle um (57 von 64 bewerteten Regeln), gegenüber 12 % ganz ohne Werkzeug und 13 % mit einer von Hand gepflegten Regeldatei im Repository. Das ist der Schritt von 2,28 Abweichungen pro Ticket auf 0,28. Wenn die Regeldatei Ihr aktueller Plan ist, lohnt die lange Fassung dieser Messung eine Stunde.
Wie Sie zwei Angebote vergleichen
Sechs Fragen entscheiden die meisten Vergleiche in einer Stunde, und der Listenpreis ist keine davon: die abrechenbare Einheit, die Add-ons, wo das Tool eingreift, was der kostenlose Tarif tatsächlich ist, wohin der Code geht und wie ein Jahresrabatt mit monatlichen Add-ons zusammenspielt. Lassen Sie sich jede Antwort schriftlich geben und rechnen Sie zwölf Monate Ihres eigenen Wachstums durch, bevor Sie unterschreiben.
- Was genau ist die abrechenbare Einheit? Nutzer, die Sie zuweisen, oder Contributor, die der Anbieter aus der Git-Historie zählt? Lassen Sie sich die Definition schriftlich geben.
- Was gilt als Add-on? Listen Sie SCA, Secrets-Erkennung, IaC, Container-Scanning, Lizenz-Compliance und Compliance-Berichte auf und markieren Sie, was im Basispreis steckt.
- Wo greift das Tool ein? Im Pull Request, in der CI oder im Coding-Agenten, während der Code entsteht? Bewerten Sie die Stunden für Nacharbeit entsprechend.
- Was ist der kostenlose Tarif? Ein befristeter Test oder ein Tarif, in dem Sie bleiben können? Ein kostenloser Tarif mit echtem Kontingent zeigt Ihnen, dass der Anbieter sich das Upgrade verdienen will.
- Wohin geht der Code? Verarbeitung in der EU oder in den USA, und ob Sie das entscheiden. Für regulierte Teams sind auch das Kosten, nur später fällig.
- Monatlich oder jährlich, und was wird aus den Add-ons? Jahrestarife sind meist rabattiert, Add-ons meist monatlich. Rechnen Sie zwölf Monate Wachstum durch, bevor Sie unterschreiben.
Wenn Sie denselben Vergleich über die Tools wollen, die am häufigsten auf Shortlists landen, führt ihn unser Leitfaden zu den besten KI-Code-Security-Tools Funktion für Funktion durch.
Lohnt sich ein Code-Security-Tool für ein Start-up mit drei Leuten?
Ja, und die kleinsten Zeilen der Studie zeigen, warum. Ein Entwickler mit drei Repositories kostet ohne Werkzeug 26.040 $ Nacharbeit im Jahr und 3.819 $ mit der Schicht, Tokens eingerechnet, vor der Lizenz. Fünf Entwickler mit zehn Repositories: 130.200 $ gegenüber 19.093 $. Ein Dreierteam liegt zwischen diesen beiden Zeilen.
Die Zahl, die Sie sich merken sollten, sind die laufenden Kosten: 1,20 $ an Tokens pro Ticket, gegenüber rund 185 $ Nacharbeit, die zu den Sätzen der Studie pro regeltragendem Ticket wegfallen. Jedes abgefangene Ticket bezahlt die Schicht also um ein Vielfaches. Die Studie bietet noch eine zweite Lesart an: Über ihre dreißig Aufgaben ist der Mehraufwand der Schicht bezahlt, wenn sie eine durchschnittliche Datenpanne mit einer Wahrscheinlichkeit von 0,0008 % verhindert, oder ein Bußgeld von 15.000 € wegen fehlender Preisangaben mit einer Wahrscheinlichkeit von 0,24 %. Für ein kleines Team lautet die Frage also nicht, ob sich das Tool bezahlt macht. Sie lautet, ob Sie diese Stunden lieber ins Produkt stecken.
Testen Sie zuerst VibeDefend kostenlos an Ihrem eigenen Code, ohne Karte und ohne zeitliche Begrenzung. Oder buchen Sie eine Demo, wenn wir den Rechner mit Ihren eigenen Zahlen durchgehen sollen.
Häufige Fragen
Was kostet ein Code-Security-Tool für KI-Code?
Zwischen nichts und einem fünfstelligen Jahresvertrag. CybeDefend startet kostenlos: VibeDefend testen Sie ohne Karte, die Community-Edition der Plattform, derzeit in der privaten Beta, hosten Sie selbst, ohne etwas zu zahlen, und den Preis für ein Team legen wir mit Ihnen fest. Bei anderen Anbietern fragen Sie zuerst nach der abrechenbaren Einheit, bevor Sie Listenpreise vergleichen, und setzen Sie die Stunden für Nacharbeit neben die Lizenz: In unserer Studie waren sie der mit Abstand größere Posten.
Wie prüft man KI-generierten Code am günstigsten auf Schwachstellen?
Während der Agent ihn schreibt, nicht nach dem Merge. Unsere kontrollierte Studie hat die Schicht mit 1,20 $ an Tokens pro Ticket gemessen, gegenüber der Entwicklerstunde, die der Rechner für eine nach dem Merge korrigierte Abweichung ansetzt, und sie senkte die Abweichungen pro Ticket von 2,28 auf 0,28. Für zwanzig Entwickler sind das 444.430 $ im Jahr, die vor der Lizenz wegfallen, mit 2.870 $ Tokens bereits bezahlt. VibeDefend kostenlos am eigenen Repository zu testen, ist der billigste Weg, das zu prüfen.
Was kostet statische Codeanalyse (SAST)?
SAST einzeln wird meist pro Entwickler-Nutzer oder pro beitragendem Entwickler abgerechnet, von einer monatlichen Gebühr je Entwickler bis zu Enterprise-Verträgen, die über das Volumen verhandelt werden. 2026 kaufen die meisten Teams SAST innerhalb einer Plattform, die auch SCA, Secrets und IaC abdeckt. Die aussagekräftige Zahl ist deshalb der Plattformpreis und die Frage, welche dieser Bausteine Add-ons sind. Bei CybeDefend steckt SAST in jedem Cloud-Workspace, die quelloffene Community-Edition betreibt die Scanner, die Sie schon nutzen, und VibeDefend, kostenlos zu testen, prüft jeden Diff vor dem Commit.
Gibt es ein kostenloses Code-Security-Tool?
Ja. VibeDefend testen Sie kostenlos an Ihrem eigenen Code, ohne Karte und ohne zeitliche Begrenzung, und die Community-Edition von CybeDefend Platform, derzeit in der privaten Beta, ist Open Source und auf Ihren eigenen Servern kostenlos. Andere Open-Source-Scanner sind ebenfalls kostenlos, zu dem Preis, dass Hosting, Feinjustierung und Triage ihrer Ausgabe bei Ihnen bleiben.
Was ist die günstigste Variante für einen einzelnen Entwickler?
Für einen einzelnen Entwickler ist ein kostenloser Tarif die Untergrenze für ein gehostetes Tool; VibeDefend etwa testen Sie kostenlos an Ihrem eigenen Code, ohne Karte und ohne zeitliche Begrenzung. Darunter betreiben Sie Open-Source-Scanner selbst, lizenzseitig kostenlos und in Stunden teuer.
Zahle ich pro Nutzer oder pro Repository?
Bei CybeDefend zahlen Sie die Cloud pro Entwickler, zu einem Preis, den wir mit Ihnen festlegen, und für jeden Entwickler sind Projekte inklusive. Die Community-Edition hat keine Nutzergrenze, und den Preis von VibeDefend legen wir nach einem Pilotprojekt mit Ihnen fest. Anderswo prüfen Sie, ob „Entwickler“ einen Nutzer meint, den Sie zuweisen, oder einen Contributor, den der Anbieter aus der Git-Historie zählt.
Was bietet CybeDefend kostenlos an?
Zweierlei. VibeDefend testen Sie kostenlos an Ihrem eigenen Code, ohne Karte und ohne zeitliche Begrenzung: Ihre Regeln vor jeder Änderung in Claude Code, Cursor, OpenAI Codex, GitHub Copilot und Windsurf, dazu Guardrails in Claude Code, Cursor und OpenAI Codex. Die Community-Edition von CybeDefend Platform, derzeit in der privaten Beta, ist Open Source: die komplette Plattform auf Ihren Servern, für immer kostenlos und ohne Nutzergrenze. Die Cloud, von uns gehostet, wird pro Entwickler berechnet, zu einem Preis, den wir mit Ihnen festlegen, und Start-ups erhalten Cloud-Monate geschenkt.
Wie rechnet man den ROI eines Code-Security-Tools aus?
Regeltragende Tickets im Jahr (Entwickler × Tickets pro Monat × 12), mal die Abweichungen pro Ticket, die die Studie für Ihren heutigen Stand und für die Schicht gemessen hat, mal Ihre Korrekturzeit und Ihre Vollkosten; dazu die Sicherheitsbefunde, die nach dem Merge auffallen, nach derselben Rechnung; dazu, wenn Sie eine Regeldatei führen, die Stunden für ihre Pflege; abzüglich Lizenz und 1,20 $ an Tokens pro Ticket. Unser ROI-Rechner schreibt jede Zeile einzeln aus und lässt Sie jede Annahme ändern.
Hängt der Preis davon ab, welchen KI-Coding-Agenten wir einsetzen?
Nein. Derselbe Tarif deckt Claude Code, Cursor, OpenAI Codex, GitHub Copilot und Windsurf ab. Der Preis folgt Ihren Entwicklern und Ihrer Nutzung, nicht dem Agenten.