

Auf dieser Seite
- Wie schneiden die sechs KI-Code-Editoren bei der Sicherheit ab?
- Wie sicher ist Claude Code?
- Wie sicher ist Cursor?
- Wie sicher ist GitHub Copilot?
- Wie sicher ist OpenAI Codex?
- Wie sicher ist Devin Desktop?
- Wie sicher ist Google Antigravity?
- Was sollten Sie vor der Einführung verlangen?
- Was deckt die eingebaute Sicherheit keines Editors ab?
- Häufig gestellte Fragen
- Welcher KI-Code-Editor ist der sicherste?
- Ist GitHub Copilot in regulierten Branchen sicher?
- Führt Cursor die Befehle des Agenten in einer Sandbox aus?
- Ist die Sandbox von Claude Code standardmäßig an?
- Hat OpenAI Codex standardmäßig Netzwerkzugriff?
- Ist Devin Desktop dasselbe wie Windsurf?
- Ersetzen diese eingebauten Funktionen SAST und Code Review?
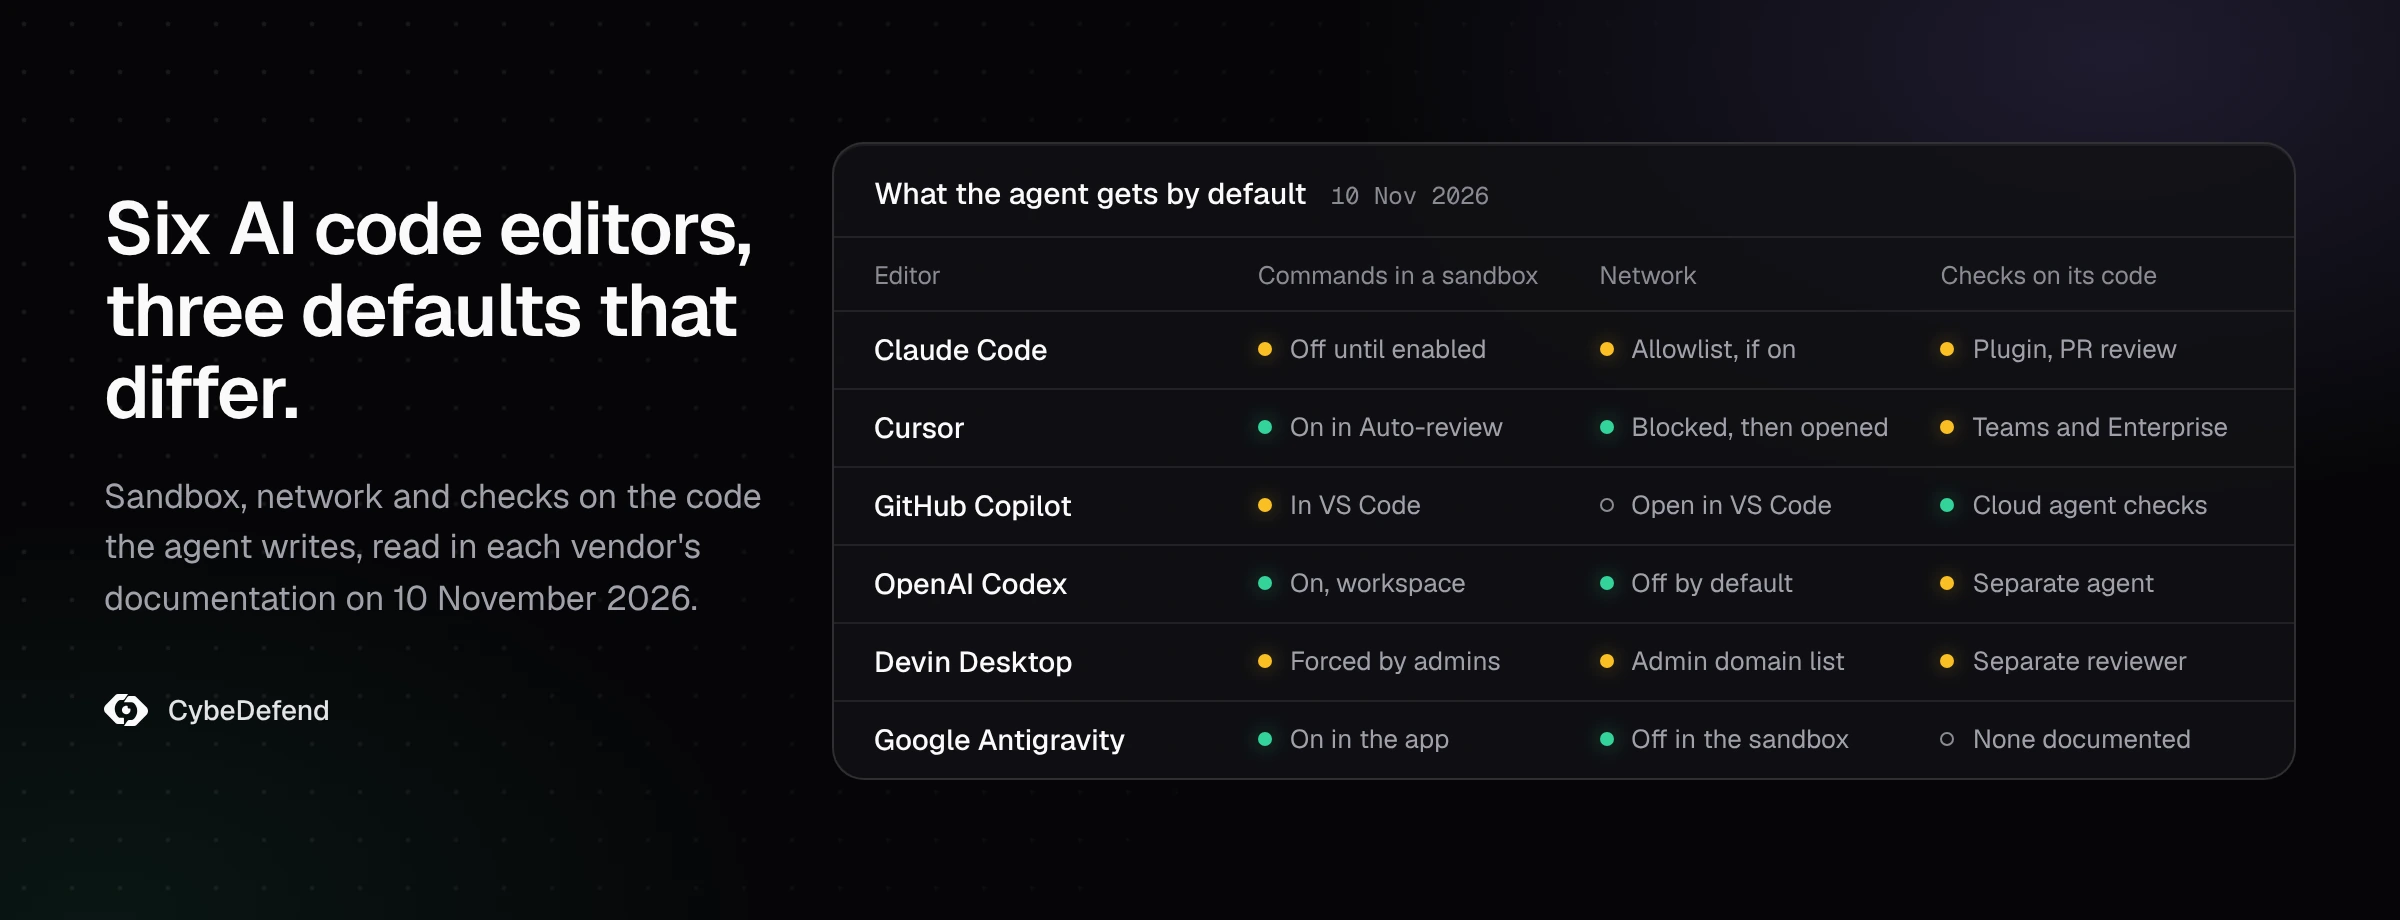
Alle großen KI-Code-Editoren bringen inzwischen echte Sicherheitsfunktionen mit: Freigabeabfragen, Allow- und Deny-Listen, Admin-Richtlinien und eine Form von Sandbox. Unterscheiden lassen sie sich an vier Punkten, die ein Käufer prüfen kann: Laufen die Shell-Befehle des Agenten standardmäßig in einer Sandbox des Betriebssystems, ist das Netzwerk standardmäßig geschlossen, kann ein Admin die Richtlinie so durchsetzen, dass Entwickler sie nicht lockern, und prüft der Editor den Code, den sein Agent schreibt. Wir haben am 10. November 2026 die Dokumentation von sechs Editoren gelesen: Claude Code, Cursor, GitHub Copilot, OpenAI Codex, Devin Desktop und Google Antigravity. Für das Bedrohungsmodell hinter diesen Kontrollen beginnen Sie mit unserem Leitfaden zur Sicherheit von KI-Coding-Agenten.
Wie schneiden die sechs KI-Code-Editoren bei der Sicherheit ab?
Die Tabelle folgt der Dokumentation jedes Editors, wie sie am 10. November 2026 veröffentlicht war. „Sandbox“ meint eine vom Betriebssystem erzwungene Grenze um die Shell-Befehle des Agenten, keinen Arbeitsbereich in der Cloud.
| Editor | Befehle des Agenten in einer Sandbox | Netzwerk für diese Befehle | Richtlinie, die ein Admin durchsetzt | Prüfung des Codes, den der Agent schreibt |
|---|---|---|---|---|
| Claude Code | Standardmäßig aus; macOS, Linux und WSL2 | Über einen lokalen Proxy, erlaubte Domains anfangs leer | Managed Settings, die Entwickler nicht umgehen können | Plugin security guidance, /security-review, Code Review für Pull Requests (Team und Enterprise) |
| Cursor | An in Auto-review, dem empfohlenen Modus; macOS und Linux | Gesperrt, dann standardmäßig für Paketmanager geöffnet | Run-Mode-Richtlinien im Enterprise-Dashboard | Security Review für Pull Requests und ein geplanter Scanner (Teams und Enterprise) |
| GitHub Copilot | In VS Code, auf unterstützten Windows-, macOS- und Linux-Rechnern | In VS Code standardmäßig offen; der Cloud-Agent liegt hinter einer Firewall | Enterprise-Richtlinien für Agentenmodus, MCP und automatische Freigabe | Der Cloud-Agent prüft seinen eigenen Code mit CodeQL, Secret Scanning und einer Abhängigkeitsprüfung |
| OpenAI Codex | An, standardmäßig Schreiben nur im Arbeitsbereich; macOS, Linux und Windows | Standardmäßig aus | Verwaltete Konfiguration (requirements.toml) | Codex Security, ein eigener Agent für Anwendungssicherheit |
| Devin Desktop | Optional; Admins können sie für lokale Agentensitzungen erzwingen | Allow- und Deny-Liste für Domains, von Admins gesetzt | Team-Regeln, die vor Mitgliedern und vor Bypass Permissions gelten | Security in Devin Review, dem Pull-Request-Reviewer von Cognition |
| Google Antigravity | An im Preset Default der App; in der CLI und für Unternehmenskonten aus, bis Sie sie einschalten | Für Befehle in der Sandbox standardmäßig keines | Allow-, Ask- und Deny-Regeln auf Presets | Keine in der Dokumentation, die wir gelesen haben |
Zwei Muster fallen auf. Die Sandbox ist inzwischen Standard, aber ob sie an ist, wenn ein Entwickler den Editor installiert, ist von Tool zu Tool verschieden. Und die Prüfung des geschriebenen Codes liegt bei vier der sechs in einem eigenen Produkt oder einem kostenpflichtigen Tarif, nicht im Editor selbst.
Wie sicher ist Claude Code?
Claude Code entscheidet über Berechtigungsmodi, was läuft. Seit v2.1.283 ist der Auto-Modus der Startmodus für interaktive Sitzungen im Terminal und in VS Code: „a separate classifier model reviews actions before they run“. Die übrigen Modi reichen von plan, der vorschlägt, ohne zu ändern, bis bypassPermissions, den Anthropic „only“ für isolierte Umgebungen wie Container oder VMs „without internet access“ vorsieht. Allow-, Ask- und Deny-Regeln zielen auf Tools, Befehle, Pfade, Domains und MCP-Server, und Managed Settings verteilen sie an jeden Entwickler.
Die Sandbox ist echt, aber optional. „The sandbox is off by default“: Sie schalten sie mit /sandbox oder sandbox.enabled ein. Sie nutzt Seatbelt unter macOS und bubblewrap unter Linux und WSL2; unter nativem Windows laufen Befehle ohne Sandbox. Ist sie an, erreichen isolierte Befehle das Netzwerk über einen Proxy, dessen Liste erlaubter Domains leer beginnt, und Managed Settings können die Sandbox verpflichtend machen.
Beim Code selbst gleicht das Plugin security guidance jede Änderung mit riskanten Mustern ab, prüft den Diff jedes Durchgangs mit einem separaten Modell und prüft jeden Commit, den Claude macht. Anthropic benennt die Grenze klar: „None of the layers block writes or commits.“ Unser Artikel zu Risiken und Kontrollen von Claude Code geht jede Einstellung durch.
Wie sicher ist Cursor?
Der Agent von Cursor liest Dateien ohne Freigabe, bearbeitet Dateien im Arbeitsbereich ohne Freigabe außer Konfigurationsdateien und fragt vor Terminalbefehlen, sofern kein Run Mode etwas anderes festlegt. Auto-review ist die empfohlene Einstellung: Befehle auf der Allowlist laufen, andere Shell-Befehle laufen nach Möglichkeit in der Sandbox, der Rest geht an einen Klassifikator. Der Modus Allowlist führt nur aus, was Sie gelistet haben. Run Everything entfernt Sandbox und Klassifikator. Cursor nennt Run Modes „best-effort guardrails“, nicht „a hard security boundary“.
Die Sandbox nutzt Seatbelt unter macOS und Landlock mit seccomp unter Linux ab Kernel 6.2; bei einem älteren Kernel fragt Cursor wieder nach Freigabe. Darin ist das Netzwerk gesperrt und wird dann nach Ihrem Netzwerkmodus geöffnet, der standardmäßig Domains von Paketmanagern und Werkzeugen zu Ihrer eigenen Liste hinzufügt. Schreibzugriffe bleiben im Arbeitsbereich, und .git/config, .git/hooks, .vscode und .cursorignore sind geschützt. Workspace Trust ist standardmäßig aus. Jede MCP-Verbindung braucht eine Freigabe. Enterprise-Admins legen Run-Mode-Richtlinien fest, schützen das Verzeichnis .cursor und beschränken, welche Websites der Browser des Agenten öffnet.
Cursors Security Review prüft Pull Requests, und ein Vulnerability Scanner läuft nach Zeitplan, beides in Teams und Enterprise. Ist Cursor sicher? zeigt die Einstellungen, die Sie am ersten Tag ändern sollten.
Wie sicher ist GitHub Copilot?
Bei Copilot sind zwei Agenten zu beurteilen. In VS Code fragt der Agent vor Terminalbefehlen, mit Regeln zur automatischen Freigabe pro Befehl; der eingeschränkte Modus von Workspace Trust deaktiviert Agenten; die Agenten-Sandbox schränkt Shell-Befehle mit Isolation des Betriebssystems auf unterstützten Windows-, macOS- und Linux-Rechnern ein, wobei ausgehendes Netzwerk standardmäßig erlaubt ist. Enterprise-Richtlinien können den Agentenmodus abschalten, MCP-Server auf eine Registry begrenzen und die automatische Freigabe einschränken.
Der Cloud-Agent, der auf GitHub arbeitet und Pull Requests öffnet, hat die strengsten Prüfschranken, die wir gefunden haben. Nur Nutzer mit Schreibzugriff können ihn starten; er pusht auf einen einzigen Branch; ein Mensch muss seinen Entwurfs-Pull-Request prüfen und mergen; GitHub-Actions-Workflows warten auf eine Freigabe; sein Internetzugang läuft über eine Firewall. Bevor er fertig ist, prüft er seinen eigenen Code mit CodeQL, Secret Scanning und einem Abgleich neuer Abhängigkeiten mit der GitHub Advisory Database, ohne Lizenz für GitHub Advanced Security. Seit dem 9. Juni 2026 deckt diese Validierung auch Agenten von Drittanbietern ab, die in Ihren Repositories arbeiten, Claude und OpenAI Codex eingeschlossen.
Für regulierte Teams zählt die Spur so viel wie die Kontrollen: Die Commits des Cloud-Agenten sind signiert, und Sitzungsprotokolle sowie Ereignisse im Audit-Log stehen Administratoren zur Verfügung. Unser Artikel zu Risiken und Kontrollen von GitHub Copilot beantwortet die Frage nach regulierten Branchen im Detail.
Wie sicher ist OpenAI Codex?
Codex startet streng. In einem Ordner unter Versionskontrolle lässt das Preset Auto den Agenten im Arbeitsbereich schreiben und für alles Weitere fragen; außerhalb der Versionskontrolle startet er schreibgeschützt. „By default, the agent runs with network access turned off.“ Die Sandbox nutzt Seatbelt unter macOS, bubblewrap mit seccomp unter Linux und WSL2 und eine native Sandbox unter Windows. In einem beschreibbaren Arbeitsbereich bleiben .git, .agents, .codex und .aws schreibgeschützt.
Die Freigaberichtlinien heißen on-request, never und granular, das einige Kategorien interaktiv hält und andere ablehnt; danger-full-access entfernt die Sandbox. Admins setzen Anforderungen über die verwaltete Konfiguration durch, die Freigaberichtlinien, Websuche und erlaubte MCP-Server einschränken kann. Der Agent für Anwendungssicherheit von OpenAI, Codex Security, analysiert Repositories, validiert Findings und schlägt Patches vor, als eigenes Produkt. Die Optionen, die all das lockern, stehen in unserem Artikel über Sandbox und Freigabemodi von Codex.
Wie sicher ist Devin Desktop?
Devin Desktop, bis Juni 2026 Windsurf, führt Agentensitzungen in einem von drei Modi aus: Code fragt vor jedem Befehl, Smart lässt „a fast model auto-approve commands it judges safe“, und Bypass Permissions führt sie aus, sofern die Organisation keine Freigabe verlangt. Allow-, Ask- und Deny-Regeln verfeinern diese Modi, und „Deny rules have the highest priority.“
Seine Stärke liegt auf der Admin-Seite. Deny- und Ask-Regeln der Organisation gehen den eigenen Regeln eines Mitglieds und Bypass Permissions vor. Admins begrenzen die maximale Autonomiestufe, erzwingen die Devin Sandbox für Sitzungen des lokalen Agenten und der CLI, legen die Domains fest, die diese Sandbox erreichen darf, führen eine Allowlist für MCP-Server, beschränken Modelle und verteilen Hooks an das ganze Team. Im Enterprise-Tarif gleicht eine Attributionsprüfung generierten Code mit öffentlichem Code ab. Security in Devin Review, dem Pull-Request-Reviewer von Cognition, sucht in Pull Requests nach Schwachstellen. Unser Leitfaden zu Risiken und Kontrollen von Devin Desktop listet die Voreinstellungen, die Sie ändern sollten.
Wie sicher ist Google Antigravity?
Antigravity steuert das Terminal über vier Presets. Request Review fragt immer. Default, die Voreinstellung, erlaubt Befehle in der Sandbox und fragt außerhalb. Auto prüft Befehle außerhalb der Sandbox und fragt bei riskanten nach. Turbo erlaubt alles, ohne Sandbox. Deny schlägt Ask, und Ask schlägt Allow. Eine Seite lesen und eine Seite im Browser öffnen fragen standardmäßig nach, ebenso MCP-Tools, in jedem Preset außer Turbo.
Die Sandbox sperrt sensible Dateien wie ~/.ssh und .env, und „sandboxed commands run without network access by default“. Sie läuft unter Linux, unter macOS und, seit dem Update vom August 2026 für Windows 11 24H2, unter Windows. Zwei Ausnahmen zählen für ein Unternehmen: In der CLI ist die Sandbox aus, sofern Sie sie nicht einschalten oder den Auto-Modus nutzen, und Business- und Enterprise-Konten, die noch auf den bisherigen Einstellungen laufen, müssen sie von Hand einschalten. Die Sandbox von Antigravity schützt Ihren Rechner, nicht Ihren Code erklärt den Unterschied.
Was sollten Sie vor der Einführung verlangen?
Ganz gleich, welcher Editor: Fünf Einstellungen machen aus seinen Funktionen eine Richtlinie.
- Die Sandbox an und durchgesetzt. Über Managed Settings oder die Admin-Konsole, damit ein Entwickler sie nicht in der Eile abschaltet.
- Das Netzwerk geschlossen, mit einer Allowlist. Paket-Registries und Ihre eigenen Hosts, sonst nichts.
- Deny-Regeln für Secrets.
.env, Schlüssel, Cloud-Zugangsdaten und die Konfigurationsdateien des Agenten selbst. - Der Bypass-Modus aus.
bypassPermissions, Run Everything,danger-full-access, Bypass Permissions und Turbo sind für Wegwerf-Container gedacht. - Eine Prüfung des Codes vor dem Commit. Die des Editors, wo es sie gibt, Ihre Scanner, wo nicht, mit aufbewahrten Protokollen.
Was deckt die eingebaute Sicherheit keines Editors ab?
Drei Dinge bleiben bei Ihnen. Erstens die eigenen Regeln Ihres Unternehmens. Die eingebauten Prüfungen suchen nach bekannten Klassen von Schwachstellen; ob eine Erstattung den gezahlten Betrag übersteigen darf oder welcher Dienst Kundendaten lesen darf, steht nirgends, wo sie lesen. Die Leitfaden-Datei von Claude Code sagt es selbst: Ihre Regeln sind „guidance for the reviewer, not deterministic guardrails“. Zweitens eine Richtlinie für alle Editoren. Ein Team mit Cursor, Claude Code und Copilot pflegt drei Regelformate, drei Admin-Konsolen und drei Protokolle. Drittens der Nachweis: Jeder Editor protokolliert an seinem eigenen Ort, was sein Agent getan hat.
Genau hier setzt CybeDefend an. VibeDefend wird mit einem einzigen Befehl in Claude Code, Cursor, OpenAI Codex, Google Antigravity, Devin Desktop und GitHub Copilot installiert und liefert jedem Agenten die Business- und Security-Regeln Ihres Teams, während er schreibt. Seine Guards prüfen jeden Tool-Aufruf in Claude Code, Cursor, OpenAI Codex und Google Antigravity und blockieren in Devin Desktop Schreib- und Lesezugriffe auf Dateien sowie Shell-Befehle; GitHub Copilot erhält die Regeln, nicht die Guards. Vor dem Commit prüft ein Diff-Scan SAST, Infrastructure as Code und Secrets.
Häufig gestellte Fragen
Welcher KI-Code-Editor ist der sicherste?
Keiner ist in jeder Konfiguration von Haus aus sicher. OpenAI Codex hat die strengsten Voreinstellungen, mit einer Sandbox auf dem Arbeitsbereich und abgeschaltetem Netzwerk. Der Cloud-Agent von GitHub Copilot hat die strengsten Prüfschranken und prüft seinen eigenen Code. Claude Code und Devin Desktop geben Admins die tiefsten Richtlinienkontrollen. Die sicherste Wahl ist der Editor, dessen Sandbox, Netzwerk und Richtlinie Ihr Team auch wirklich durchsetzt.
Ist GitHub Copilot in regulierten Branchen sicher?
Das kann er sein, mit eingeschalteten Kontrollen. Enterprise-Richtlinien beschränken Agentenmodus, MCP-Server und automatische Freigabe; der Cloud-Agent braucht einen Menschen, der prüft und merged, wartet vor Workflows auf eine Freigabe, signiert seine Commits und hinterlässt Sitzungsprotokolle und Audit-Ereignisse. Was Sie einem Auditor noch zeigen müssen, ist Ihre eigene Richtlinie: welche Repositories er berühren darf und wie sein Code geprüft wird.
Führt Cursor die Befehle des Agenten in einer Sandbox aus?
Ja, in Auto-review, dem empfohlenen Run Mode, unter macOS und unter Linux ab Kernel 6.2. Befehle, die nicht in der Sandbox laufen können, gehen an einen Klassifikator. Run Everything schaltet beides ab.
Ist die Sandbox von Claude Code standardmäßig an?
Nein. Sie schalten sie mit /sandbox oder der Einstellung sandbox.enabled ein, unter macOS, Linux oder WSL2, und ein Admin kann sie über Managed Settings vorschreiben. Unter nativem Windows führt Claude Code Befehle ohne Sandbox aus.
Hat OpenAI Codex standardmäßig Netzwerkzugriff?
Nein. Der Agent läuft ohne Netzwerkzugriff, bis Sie ihn für die Sandbox mit Schreibzugriff auf den Arbeitsbereich einschalten.
Ist Devin Desktop dasselbe wie Windsurf?
Ja. Windsurf heißt seit Juni 2026 Devin Desktop. Einige Admin-Einstellungen sprechen noch von „Windsurf Enterprise“, und die hier beschriebenen Kontrollen gelten für Devin Desktop.
Ersetzen diese eingebauten Funktionen SAST und Code Review?
Nein. Sie begrenzen, was der Agent ausführen kann, und fangen häufige Schwachstellen in dem ab, was er schreibt. Die Geschäftsregeln Ihres Unternehmens, das Risiko der Abhängigkeiten im gesamten Code und die Prüfung dessen, was in Produktion geht, brauchen weiterhin eigene Kontrollen.