

Auf dieser Seite
- Sendet Gemini CLI meinen Code an Google?
- Welche Anmeldungen funktionieren im November 2026 noch?
- Trainiert Google mit Code, der über Gemini CLI gesendet wird?
- Wie lange bewahrt Google auf, was Gemini CLI sendet?
- Was senden die Nutzungsstatistiken von Gemini CLI?
- Was behält Gemini CLI auf meinem eigenen Rechner?
- Kann Gemini CLI meine .env-Datei lesen?
- Wie richte ich Gemini CLI für Firmencode ein?
- Was keine Datenschutzeinstellung abdeckt
- Häufige Fragen
- Schickt Gemini CLI meinen Code an Google?
- Nutzt Gemini CLI meinen Code zum Training?
- Ist Gemini CLI noch kostenlos?
- Wie schalte ich die Telemetrie von Gemini CLI ab?
- Wo speichert Gemini CLI den Chatverlauf?
- Ist Gemini CLI DSGVO-konform?
- Darf ich Gemini CLI bei der Arbeit nutzen?
- Wer prüft den Code, den ein Coding-Agent schreibt?

Ja, Gemini CLI sendet Ihren Code an Google. Jede Anfrage enthält Ihren Prompt, den bisherigen Gesprächsverlauf und den Inhalt der Dateien und Befehlsausgaben, die der Agent herangezogen hat, denn so arbeitet ein Coding-Agent. Was Google damit tun darf, hängt davon ab, wie Sie sich anmelden, und die Liste der Anmeldungen hat sich in diesem Jahr geändert: Seit dem 18. Juni 2026 funktioniert ein privates Google-Konto in Gemini CLI nicht mehr. Übrig sind eine Gemini-Code-Assist-Lizenz, ein Gemini-API-Schlüssel oder Vertex AI, jeweils mit eigenen Bedingungen, und an ihnen hängt auch Ihre Lage nach der DSGVO. Dieser Leitfaden beantwortet jede Frage mit Googles eigenen Seiten und mit dem Code von Gemini CLI 0.70.0, das wir am 19. November 2026 installiert und gelesen haben. Das Bedrohungsmodell hinter diesen Kontrollen finden Sie in unserem Leitfaden zur Sicherheit von KI-Coding-Agenten.
Sendet Gemini CLI meinen Code an Google?
Ja, alles, was das Modell für die Antwort braucht, und das ist mehr als Ihr Prompt. Die Dokumentation zum Kern von Gemini CLI beschreibt seine Aufgaben: Prompts des Nutzers senden und Antworten des Modells empfangen, die Prompts aus „Gesprächsverlauf, Tool-Definitionen und Anweisungskontext aus GEMINI.md-Dateien“ aufbauen und „die Ergebnisse der Tool-Ausführung zur weiteren Verarbeitung an das Gemini-Modell“ zurückgeben. Über diese letzte Zeile reist Ihr Code. Liest der Agent eine Datei, durchsucht er das Repository oder führt er einen Befehl aus, geht das Ergebnis mit der nächsten Anfrage an das Modell.
Was der Agent ohne Rückfrage öffnen darf, ist weiter gefasst als das, was er ändern darf. Die Tool-Referenz sagt, dass Sie Tools, die Dateien ändern oder Shell-Befehle ausführen, von Hand freigeben müssen, und die Referenz der Datei-Tools versieht die Dateisuche und die Textsuche mit „Confirmation: No“. Dieselbe Seite hält diese Tools in einer Grenze: Sie arbeiten alle innerhalb eines rootDirectory, des aktuellen Arbeitsverzeichnisses oder der Wurzel des Workspace, „aus Sicherheitsgründen“. Ein Shell-Befehl, den Sie freigeben, ist nicht an diesen Ordner gebunden, und was er ausgibt, ist Tool-Ausgabe wie jede andere.
Der Code der Version 0.70.0 nennt drei Hosts für diese Anfragen: cloudcode-pa für eine Anmeldung über Gemini Code Assist, generativelanguage für einen Gemini-API-Schlüssel und aiplatform für Vertex AI. Drei weitere Türen öffnen sich nur, wenn Sie sie benutzen. Das Websuche-Tool schickt die vom Modell formulierte Suchanfrage an die Google-Suche, und die Gemini API verarbeitet die Ergebnisse. MCP-Server sind Programme anderer Leute: Googles eigene MCP-Seite spricht von beliebigen MCP-Servern Dritter, die „bösartigen Code ausführen oder Ihre Umgebung protokollieren“ könnten. Erweiterungen können eigene MCP-Server mitbringen.
Was nie hinausgeht, ist das, was der Agent nie liest. Der Rest dieses Leitfadens handelt von den zwei Hebeln, die daraus folgen: den Bedingungen, unter die Sie den Datenverkehr stellen, und dem, was der Agent erreichen kann.
Welche Anmeldungen funktionieren im November 2026 noch?
Weniger, als ältere Anleitungen behaupten. Am 19. Mai 2026 veröffentlichte Googles Entwicklerblog den Übergang von Gemini CLI zu Antigravity CLI: Am 18. Juni 2026 würden Gemini CLI und die IDE-Erweiterungen von Gemini Code Assist keine Anfragen von Google AI Pro und Ultra mehr bedienen, ebenso wenig die von Personen, die es kostenlos über Gemini Code Assist for individuals nutzten. Googles Seite zur Einstellung, zuletzt aktualisiert am 9. Oktober 2026, bestätigt, dass es so gekommen ist: Die Option „Login with Google“ lässt sich für die IDE-Erweiterungen und für Gemini CLI nicht mehr verwenden.
Das README des Repositorys, das auch im npm-Paket mitgeliefert wird, beginnt jetzt mit einem Hinweis: „Enterprise Code Assist only“, ein Werkzeug für Lizenzen von Gemini Code Assist Standard und Enterprise und für Code Assist for GitHub auf Google Cloud. Es ergänzt, dass der kostenlose Einzelzugang und die Tarife Google AI Pro und Ultra (Google One) am 18. Juni 2026 zu Antigravity CLI gewechselt sind. Seine Tabelle beschreibt dieses Repository als das Werkzeug dieser Organisationen, „plus legacy paid API / Vertex keys“, also zuzüglich bestehender kostenpflichtiger API-Schlüssel und Vertex-Schlüssel. Der Beitrag zum Übergang sagte über Schlüssel dasselbe: Gemini CLI bleibt über kostenpflichtige API-Schlüssel für Gemini und für die Gemini Enterprise Agent Platform zugänglich. Gemini Enterprise Agent Platform ist der Name, den Google heute Vertex AI gibt.
| Art der Anmeldung | Stand am 19. November 2026 | Geltende Bedingungen | Trainiert Google mit Ihrem Code? |
|---|---|---|---|
| Google-Konto mit einer Lizenz für Gemini Code Assist Standard oder Enterprise | Funktioniert. Keine neuen Abonnements seit dem 9. Oktober 2026 | Bedingungen von Google Cloud | Nicht ohne Ihre Erlaubnis |
| Gemini-API-Schlüssel, kostenpflichtig | Funktioniert | Bedingungen der Gemini API, kostenpflichtige Dienste | Nein |
| Vertex AI | Funktioniert | Bedingungen von Google Cloud | Nicht ohne Ihre Erlaubnis oder Anweisung |
| Gemini-API-Schlüssel, kostenlos | Googles Dokumentationsseite schickt Nutzer der kostenlosen Stufe zu Antigravity CLI. Wir hatten keinen Schlüssel zum Testen | Bedingungen der Gemini API, kostenlose Dienste | Ja, mit menschlicher Durchsicht. Nicht im EWR, in der Schweiz oder im Vereinigten Königreich |
| Privates Google-Konto: kostenlose Stufe, Google AI Pro oder Ultra | Endete am 18. Juni 2026 | War der Hinweis zu Gemini Code Assist for individuals | Durfte es, bis Sie widersprachen |
Zwei Details für ein Team, das nach dieser Tabelle plant. Die Lizenz der ersten Zeile hat ein Ablaufdatum: Googles Seite zu den Abonnements Standard und Enterprise, zuletzt aktualisiert am 10. November 2026, sagt, dass sich seit dem 9. Oktober 2026 keine neuen Abonnements für Gemini Code Assist Standard oder Enterprise mehr kaufen lassen, und legt dar, wie lange bestehende verlängert werden können. Und die Dokumentation hat den Hinweis noch nicht eingeholt: Der Dokumentationsordner, der in Version 0.70.0 mitgeliefert wird, spricht weiter von einer „großzügigen kostenlosen Stufe“ und empfiehlt weiter die Anmeldung mit dem privaten Google-Konto. Wenn eine Anleitung Ihnen sagt, die kostenlose Stufe entscheide über Ihren Datenschutz, prüfen Sie ihr Datum.
Wer die kostenlose Stufe nutzte, wird jetzt zu Antigravity CLI geschickt, unter anderen Bedingungen. Die Antigravity-Bedingungen sagen, dass Google Interaktionen nutzt, um Forschung, Produkte, Dienste und Technologien für maschinelles Lernen von Google und Alphabet zu „bewerten, zu entwickeln und zu verbessern“, mit einer Einstellung, um das zu ändern. Unser Leitfaden zur Frage, ob Google Antigravity sicher ist, behandelt, was seine Sandbox blockiert und was seine Einstellungen erfassen.
Trainiert Google mit Code, der über Gemini CLI gesendet wird?
Das hängt von der Anmeldung ab, und für die drei, die für Firmencode übrig sind, lautet Googles Antwort nein.
Mit einer Lizenz für Gemini Code Assist Standard oder Enterprise. Googles FAQ zu Code Assist stellt die Frage mit unseren Worten, nämlich ob Gemini CLI Ihre Daten zum Training der Gemini-Modelle nutzt, wenn Sie eine Standard- oder Enterprise-Lizenz verwenden, und antwortet: „Google verwendet Ihre Daten nicht ohne Ihre Erlaubnis, um unsere Modelle zu trainieren.“ Die Seite dazu, wie Gemini-Produkte in Google Cloud Ihre Daten nutzen, wiederholt es: Gemini verwendet weder Ihre Prompts noch seine Antworten als Daten, um seine Modelle zu trainieren.
Mit einem kostenpflichtigen Gemini-API-Schlüssel. Die Bedingungen der Gemini API, gültig seit dem 23. März 2026, sagen über kostenpflichtige Dienste, dass Google Ihre Prompts (einschließlich zugehöriger Systemanweisungen, zwischengespeicherter Inhalte und Dateien) und die Antworten nicht verwendet, um seine Produkte zu verbessern. Sie ergänzen, dass Google sie nach seinem Zusatz zur Datenverarbeitung behandelt, dem für Produkte, bei denen es Auftragsverarbeiter ist. Als kostenpflichtig gilt der Schlüssel unter einer Bedingung: nur wenn der Zugriff auf die API über ein Cloud-Projekt mit aktivem Rechnungskonto läuft.
Mit Vertex AI. Googles Seite zur Plattform und zur Zero Data Retention, aktualisiert am 19. November 2026, sagt: „Google wird Ihre Daten nicht ohne Ihre vorherige Erlaubnis oder Anweisung verwenden, um KI- oder ML-Modelle zu trainieren oder zu optimieren.“ Die Dienstbedingungen von Google Cloud geben dieselbe Zusage in einer Klausel namens Training Restriction.
Mit einem kostenlosen Gemini-API-Schlüssel. Dieselben Bedingungen der Gemini API sagen für kostenlose Dienste das Gegenteil: Google nutzt die Inhalte, die Sie übermitteln, und die erzeugten Antworten, um seine Produkte, Dienste und Technologien für maschinelles Lernen „bereitzustellen, zu verbessern und zu entwickeln“. Weiter heißt es: Menschliche Prüfer können Ihre API-Eingaben und -Ausgaben lesen, annotieren und verarbeiten. Und die Bedingungen geben die Anweisung selbst: Übermitteln Sie keine sensiblen, vertraulichen oder personenbezogenen Informationen an die kostenlosen Dienste. Für europäische Leser gilt eine andere Regel. Im Europäischen Wirtschaftsraum, in der Schweiz und im Vereinigten Königreich wenden die Bedingungen die Datenregeln des kostenpflichtigen Dienstes auf alle Dienste an, einschließlich Google AI Studio und des kostenlosen Kontingents der Gemini API, „auch wenn sie kostenlos angeboten werden“.
Die linke Spalte ist keine Vermutung über die Vergangenheit. Der Hinweis wird im Code der Version 0.70.0 weiter mitgeliefert, wo ihn der Befehl /privacy anzeigt: Wenn Sie Gemini Code Assist for individuals mit Gemini CLI nutzen, erfasst Google Ihre Prompts, zugehörigen Code, erzeugte Ausgaben, Codeänderungen, Nutzungsinformationen und Ihr Feedback, um seine Produkte, Dienste und Technologien für maschinelles Lernen bereitzustellen, zu verbessern und zu entwickeln. Der nächste Absatz sagt, dass menschliche Prüfer diese Daten lesen können, dass sie vorher von Ihrem Google-Konto getrennt werden und dass Google diese getrennten Kopien „bis zu 18 Monate“ aufbewahrt. Der Widerspruch war eine Auswahl auf demselben Bildschirm. Wenn Ihr Team die kostenlose Stufe vor Juni 2026 mit Firmencode genutzt hat, dann unter diesem Text.
Wie lange bewahrt Google auf, was Gemini CLI sendet?
Jede Anmeldung hat ihre eigene Antwort, und Google nennt für manche eine Zahl und für andere keine.
So lange bewahrt die Gemini API Prompts und Ausgaben für die Missbrauchsüberwachung auf, laut Googles Seite zu dieser Überwachung.
So lange hält Vertex AI Eingaben und Ausgaben höchstens im Cache, einem Cache, den Sie abschalten können.
So lange blieben geprüfte Kopien unter der privaten Anmeldung erhalten, die am 18. Juni 2026 endete.
So lange behält Gemini CLI jede Sitzung standardmäßig auf Ihrer eigenen Festplatte.
Code Assist Standard und Enterprise. Googles Seite zu Sicherheit, Datenschutz und Compliance für diese Editionen sagt: Weil Gemini Code Assist Standard und Enterprise zustandslose Google-Cloud-Dienste sind, speichern sie Prompts und Antworten nicht in Google Cloud. Sie können sie auf Wunsch selbst in einem Cloud-Logging-Bucket protokollieren. Zum Ort ist die Seite deutlich, Europa wird nicht zugesagt: Die Verarbeitung findet in der Regel im Rechenzentrum statt, das dem Ursprung der Anfrage am nächsten liegt, „aber Regionalität ist nicht garantiert“. Sie führt ISO 27001, 27017, 27018 und 27701 sowie SOC 1, 2 und 3 für den Dienst auf, Zertifikate für Googles Kontrollen und nicht für Ihren Umgang damit.
Gemini-API-Schlüssel. Die Seite zur Missbrauchsüberwachung der Gemini API sagt, dass Google diese Daten fünfundfünfzig (55) Tage aufbewahrt, um Verstöße gegen seine Richtlinie zu verbotenen Nutzungen zu erkennen und zu verhindern, und dass sie nicht zum Trainieren oder Optimieren von Modellen dienen, abgesehen von denen, die diese Richtlinie durchsetzen. Die kostenpflichtigen Bedingungen sagen es ohne Zahl: Prompts und Antworten werden „für einen begrenzten Zeitraum“ protokolliert.
Vertex AI. Die Seite zur Zero Data Retention beschreibt einen Cache für Eingaben und Ausgaben, der „spätestens 24 Stunden“ nach dem Schreiben gelöscht wird, und sagt, dass Sie das Caching ganz abschalten können. Sie sagt auch, dass Prompts zur Missbrauchserkennung protokolliert werden können, und zwar bei Kunden, deren Nutzung von Google Cloud unter die Standardbedingungen der Google Cloud Platform fällt. Und sie verschenkt Zero Data Retention nicht als Standard: Um sie zu erreichen, müssen Kunden in jedem dieser Bereiche selbst handeln. Für den Ort der Ausführung liest Gemini CLI GOOGLE, das seine Anleitung zur Authentifizierung als Standort Ihrer Vertex-AI-Ressourcen oder als den Ort beschreibt, an dem Ihre Jobs laufen sollen. Es ist die einzige der drei Anmeldungen, bei der Sie die Region benennen, und das zählt in einer DSGVO-Akte.
Wir haben keine Aufbewahrungsfrist für gemeldete Inhalte auf Vertex AI gefunden und keine Zahl hinter dem „begrenzten Zeitraum“ der kostenpflichtigen Bedingungen. Wenn Ihr Auditor eine braucht, steht sie in Ihrem Vertrag mit Google.
Was senden die Nutzungsstatistiken von Gemini CLI?
Einen zweiten Datenstrom, getrennt von den Modellanfragen, standardmäßig eingeschaltet. Google beschreibt ihn in der Konfigurationsreferenz: „wir erfassen anonymisierte Nutzungsstatistiken“. Sie zählt die Namen der aufgerufenen Tools auf, ob sie gelingen und wie lange sie dauern, das Modell und die Dauer jeder Anfrage sowie die Konfiguration der CLI. Sie zählt auch auf, was draußen bleibt: weder die Argumente, die an die Tools gehen, noch die Daten, die sie zurückgeben, weder der Inhalt Ihrer Prompts oder der Antworten des Modells noch der Inhalt von Dateien.
Wir haben das veröffentlichte Paket installiert, um zu sehen, wie das gebaut ist. Wir hatten weder eine Google-Anmeldung noch einen API-Schlüssel, dieser Lauf zeigt also den Code und die Standardwerte, keine echte Sitzung:
$ npm i --ignore-scripts @google/gemini-cli
$ npx gemini --version
0.70.0

$ npx gemini --list-sessions
Please set an Auth method in your ~/.gemini/settings.json or specify
one of the following environment variables before running:
GEMINI_API_KEY, GOOGLE_GENAI_USE_VERTEXAI, GOOGLE_GENAI_USE_GCA

$ grep -rhoE "https://play\.googleapis\.com/[^\"']+" \
    node_modules/@google/gemini-cli/bundle | sort -u
https://play.googleapis.com/log?format=json&hasfast=true

$ grep -rh "usageStatisticsEnabled ??" \
    node_modules/@google/gemini-cli/bundle | sort -u
    this.usageStatisticsEnabled = params.usageStatisticsEnabled ?? true;
Die Ausgabe steht hier, wie sie erschien, mit dem Pfad unseres Test-Home-Ordners auf ~ gekürzt und der langen Fehlerzeile umbrochen. Sie zeigt drei Dinge. Version 0.70.0, veröffentlicht am 19. November 2026, startet ohne Zugangsdaten keine Sitzung. Ihre Nutzungsstatistiken gehen an eine einzige Adresse, play. Und der Standard ist eingeschaltet: Ohne Einstellung ist usage gleich true.
Dann kommt die Frage, an wen die Ereignisse gebunden sind. Das regelt die Funktion, die jedes Ereignis baut, im Quellcode desselben Release:
// Should log either email or install ID, not both.
if (email) {
  logEvent.client_email = email;
} else {
  logEvent.client_install_id = this.installationManager.getInstallationId();
}
email ist das Google-Konto, das bei der Anmeldung zwischengespeichert wird. Mit einem API-Schlüssel oder mit Vertex AI gibt es keines, und das Ereignis trägt eine zufällige Installations-ID. Mit einem Google-Konto, und so meldet sich eine Code-Assist-Lizenz an, trägt das Ereignis die Adresse. Die Referenz sagt, es würden keine personenbezogenen Informationen erfasst, „wie Ihr Name, Ihre E-Mail-Adresse oder API-Schlüssel“. Der Code desselben Release setzt client_email. Wir konnten uns nicht anmelden und haben daher kein echtes Ereignis mitgeschnitten; das ist der Code, wie er ausgeliefert wird.
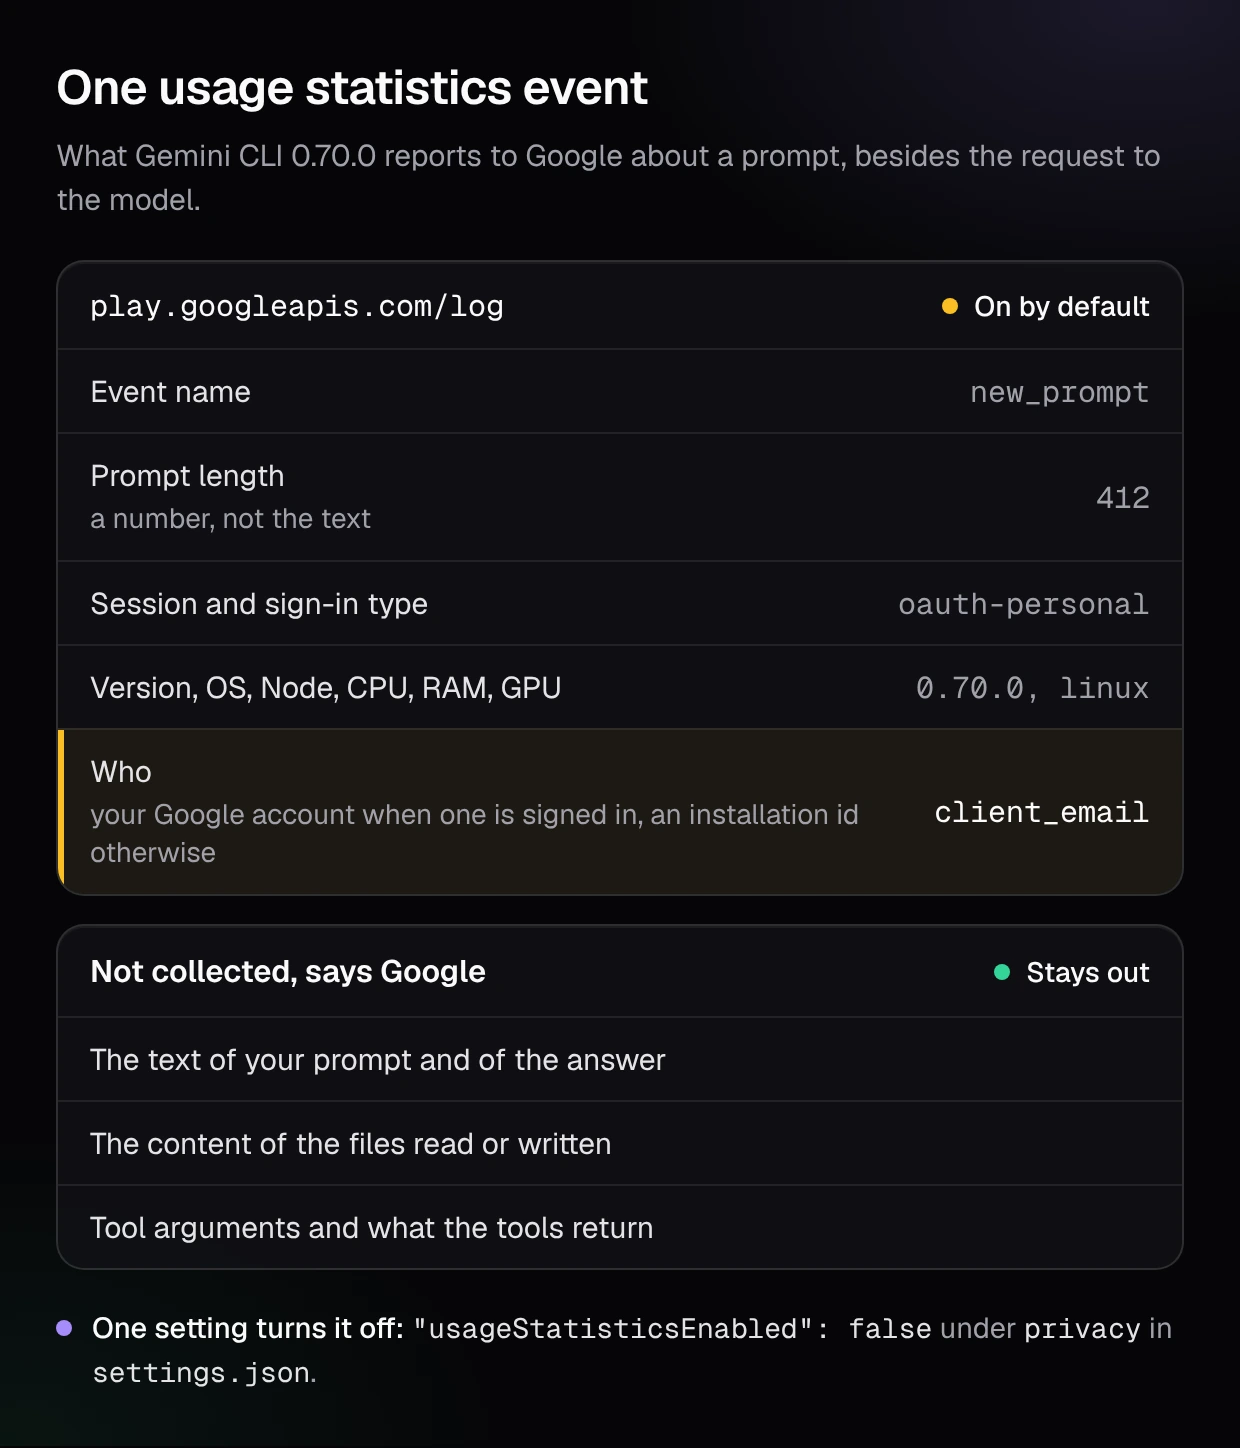
Dieselbe Datei zeigt, was sonst noch mitreist. Ein neuer Prompt wird mit seiner Länge gemeldet, einer Zahl. Das Ereignis zum Sitzungsstart trägt die Namen Ihrer MCP-Server und ihrer Tools, das CPU-Modell, die Größe des Arbeitsspeichers und die GPU. In einem Lauf unter GitHub Actions kommen ein Hash des Repository-Namens und der Name des Workflows hinzu. Ein Ereignis geht über Zähler hinaus: Wenn die CLI eine Anfrage zwischen Modellen verteilt, hängt sie die Begründung des Routers zu dieser Anfrage an, einen Satz, solange telemetry seinen Standardwert true behält. Ereignisse werden gebündelt und einmal pro Minute gesendet.
Der Schalter ist ein Schlüssel in settings.json:
{
  "privacy": {
    "usageStatisticsEnabled": false
  }
}
Verwechseln Sie ihn nicht mit dem OpenTelemetry-Export, einer anderen Funktion für Ihre eigene Observability. Die Telemetrie-Seite gibt enabled den Standardwert false, es wird also nichts exportiert, bis Sie es einrichten. Schaltet ein Team ihn aber ein, ist logPrompts standardmäßig true, und die Prompts landen im Collector. Googles Enterprise-Leitfaden sagt es selbst: Stellen Sie im Unternehmen sicher, dass logPrompts auf false steht, um keine sensiblen Informationen aus Prompts zu erfassen.
Was behält Gemini CLI auf meinem eigenen Rechner?
Eine vollständige Kopie jeder Sitzung, in lesbaren Dateien, 30 Tage lang. Die Seite zur Sitzungsverwaltung zählt auf, was gespeichert wird, Ihre Prompts und die Antworten des Modells sowie alle Tool-Ausführungen mit Eingaben und Ausgaben, und sagt, wo: Sitzungen liegen in ~. Sie nennt auch die Frist: Standardmäßig werden Sitzungen 30 Tage aufbewahrt.
Eine Tool-Ausgabe ist das, was das Tool zurückgegeben hat. Hat der Agent config gelesen oder haben Sie git log -p freigegeben, liegt dieser Text einen Monat in der Sitzungsdatei, wo Backup-Programme, Sync-Clients und jeder mit Zugriff auf den Laptop ihn finden können.
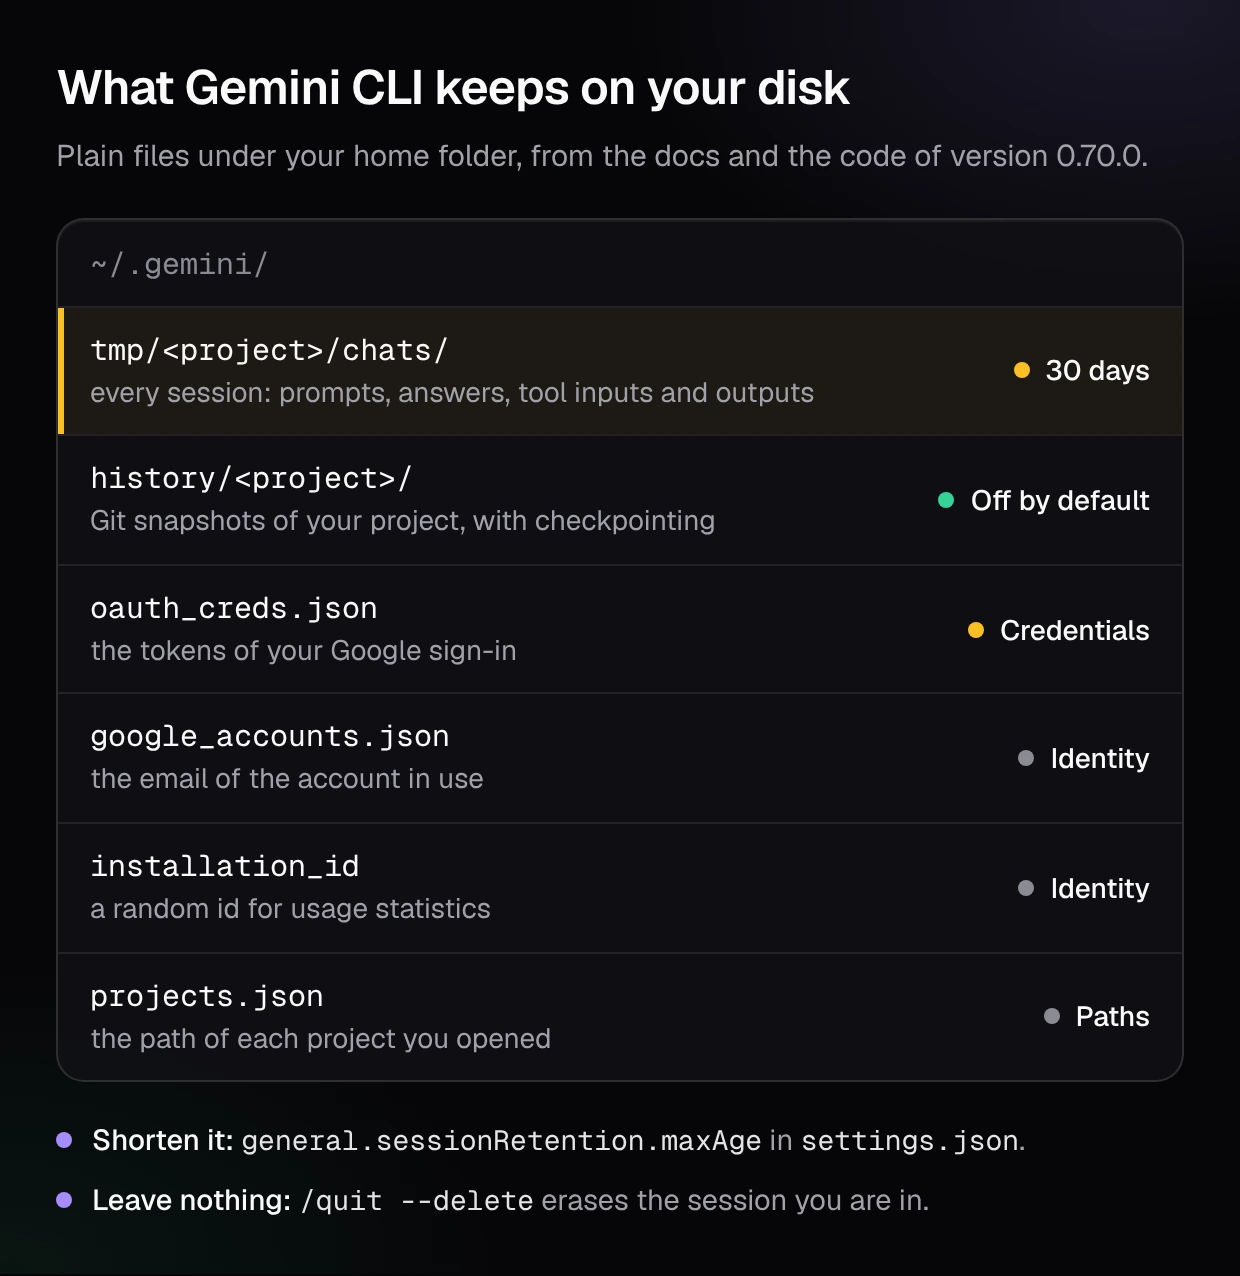
In diesem Ordner liegen vier weitere Dinge:
- Zugangsdaten. Eine Google-Anmeldung wird in
~zwischengespeichert. Der Code schreibt die Datei mit Rechten nur für den Eigentümer, und sie bleibt trotzdem eine Datei, die ein bösartiges Paket auf Ihrem Rechner lesen kann./ .gemini /oauth _creds .json - Identität.
googleenthält die Adresse des verwendeten Kontos,_accounts .json installation_iddie zufällige ID der Nutzungsstatistiken. - Projektpfade. In unserem Lauf schrieb
gemini --list-sessionsin einem Ordner namensacme-apidie Datei~mit dem vollständigen Pfad dieses Ordners, vor jeder Anmeldung./ .gemini /projects .json - Snapshots, wenn Sie sie verlangen. Mit eingeschaltetem Checkpointing sichert jede Dateiänderung zuerst „den vollständigen Zustand Ihrer Projektdateien“ in einem Schatten-Git-Repository unter
~/.gemini/history/. Die Seite sagt, dass die Funktion standardmäßig ausgeschaltet ist und dass all das lokal auf Ihrem Rechner gespeichert wird.
Zwei Kontrollen verkürzen, was liegen bleibt. general nimmt eine Dauer wie "7d", mit einer Untergrenze: minRetention steht standardmäßig auf einem Tag. Und für eine einmalige Aufgabe an sensiblem Code dokumentiert die Befehlsreferenz /quit --delete, das beendet und den Verlauf der aktuellen Sitzung samt ihren temporären Dateien löscht, Chat-Aufzeichnung und Tool-Ausgaben eingeschlossen.
Kann Gemini CLI meine .env-Datei lesen?
Ja, und standardmäßig lädt die CLI sie selbst, bevor der Agent irgendetwas tut. Die Konfigurationsreferenz sagt, dass die CLI Umgebungsvariablen automatisch aus einer .env-Datei lädt, beginnend im aktuellen Verzeichnis und dann aufwärts. Diese Datei ist für die Schlüssel der CLI selbst gedacht, und die Werte landen in der Umgebung des Prozesses.
Von dort aus ist die Frage, was die Befehle des Agenten erben. Die Referenz beschreibt eine Schwärzung von Variablen, deren Name TOKEN, SECRET, PASSWORD oder KEY enthält, wenn Tools laufen, und nennt sie „best effort“. Die Einstellung dahinter, security, steht in derselben Referenz standardmäßig auf false, und der ausgelieferte Code reicht die ganze Umgebung an Shell-Befehle weiter, wenn sie ausgeschaltet ist, außerhalb von GitHub Actions. Ein Befehl, den der Agent ausführt, kann dann eine DATABASE_URL ausgeben, und was ein Befehl ausgibt, geht an das Modell.
Vier dokumentierte Kontrollen verengen diese Lücke, von der leichtesten zur schwersten:
.geminiignore. Die Seite dazu sagt, dass dort aufgeführte Pfade „von Tools, die diese Funktion unterstützen“, ausgeschlossen werden, und nennt den@-Befehl als Beispiel. Dateien, die.gitignoreerfasst, überspringt die Suche standardmäßig ebenfalls. Keine der beiden Seiten sagt, dass ein Shell-Befehl wiecat .envgefiltert wird. Shell-Befehle brauchen im Standardmodus Ihre Freigabe, lesen Sie also, was Sie freigeben.- Schwärzung an. Setzen Sie
securityauf.environment Variable Redaction .enabled true. - Keine lokale
.env.advancedlässt die CLI.ignore Local Env .env-Dateien im Projektverzeichnis ignorieren. In einem nicht vertrauenswürdigen Ordner tut sie das bereits: Die Seite zu vertrauenswürdigen Ordnern sagt, dass die CLI keine.env-Dateien aus dem Projekt lädt und dass MCP-Server sich nicht verbinden. - Die Sandbox. Die Referenz sagt, dass Sandboxing standardmäßig ausgeschaltet ist. Mit
--sandboxund Docker oder Podman laufen Tools in einem Container, der Ihren Projektordner einbindet und laut der Sandbox-Seite „vom Rest Ihres Systems isoliert“ bleibt: Die Schlüssel in Ihrem Home-Ordner sind außer Reichweite. Unter macOS beschränkt das Standardprofil von Seatbelt Schreibzugriffe auf das Projekt und erlaubt weiter breite Lesezugriffe auf Dateien. Eine.envim Projekt bleibt in beiden Fällen lesbar.
Die wichtigste Kontrolle bleibt ein Secret, das nicht im Verzeichnisbaum liegt. Ein Schlüssel in einem Secrets-Manager, der zur Laufzeit injiziert wird, kann weder gelesen noch schlecht geschwärzt noch aus Versehen freigegeben werden. In diesem Punkt unterscheiden sich Editoren stärker als in jedem anderen, wie unser Vergleich der Sicherheitsfunktionen von sechs KI-Code-Editoren zeigt.
Wie richte ich Gemini CLI für Firmencode ein?
Entscheiden Sie zuerst die Anmeldung, kappen Sie dann den zweiten Datenstrom und verkleinern Sie danach, was liegen bleibt und was der Agent erreichen kann. Gemini CLI liest eine Systemeinstellungsdatei, die Vorrang vor denen des Nutzers und des Projekts hat: /etc unter Linux, /Library unter macOS, C: unter Windows.
Die Anmeldung erzwingen
Die Einstellung: security, gesetzt auf vertex-ai, gemini-api-key oder oauth-personal (das Google-Konto, das eine Code-Assist-Lizenz trägt). Was sie bewirkt: Ein Entwickler mit einer anderen Methode wird zum Wechsel aufgefordert, und ein Lauf ohne Oberfläche bricht mit einem Fehler ab. Um private Gmail-Konten fernzuhalten, ergänzt Googles Leitfaden einen Proxy-Header, X-Goog.
Nutzungsstatistiken abschalten
Die Einstellung: privacy. Was sie bewirkt: keine Ereignisse an play, also verlassen weder die Kontoadresse noch die Namen der MCP-Server noch Hardwaredetails neben den Modellanfragen den Rechner.
Prompts aus der eigenen Telemetrie heraushalten
Die Einstellung: telemetry. Was sie bewirkt: Wenn Sie OpenTelemetry für Audits exportieren, erhält der Collector Tool-Aufrufe und Zeiten ohne den Text der Prompts.
Verkürzen, was auf dem Laptop bleibt
Die Einstellung: general, und /quit --delete für einmalige Arbeiten. Was sie bewirkt: Sitzungsdateien mit Dateiinhalten und Befehlsausgaben liegen nicht einen Monat unter ~/.gemini.
Secrets außer Reichweite bringen
Die Einstellung: security, advanced, eine .geminiignore und keine aktiven Schlüssel im Repository. Was sie bewirkt: Die Befehle des Agenten erben keine Zugangsdaten mehr, und die Datei-Tools überspringen, was Sie aufgeführt haben.
Die Tools eindämmen
Die Einstellung: tools.sandbox, und eine Liste erlaubter MCP-Server mit mcp.allowed. Was sie bewirkt: Befehle laufen in einem Container, und nur die Server, die Ihre Organisation benannt hat, können empfangen, was der Agent ihnen sendet.
Zusammengesetzt sieht eine Systemdatei für ein Team auf Vertex AI so aus. Jeder Schlüssel stammt aus Googles Konfigurationsreferenz:
{
  "security": {
    "auth": { "enforcedType": "vertex-ai" },
    "environmentVariableRedaction": { "enabled": true }
  },
  "privacy": { "usageStatisticsEnabled": false },
  "telemetry": { "logPrompts": false },
  "general": { "sessionRetention": { "enabled": true, "maxAge": "7d" } },
  "tools": { "sandbox": "docker" }
}
Wissen Sie, was diese Datei wert ist. Googles Enterprise-Leitfaden warnt, dass diese Muster nicht als narrensichere Sicherheitsgrenze gelten sollten, weil ein Entwickler mit lokalen Administratorrechten sie umgehen kann. Organisationen mit einer Code-Assist-Lizenz bekommen eine stärkere Ebene: Die Enterprise-Admin-Kontrollen werden global durchgesetzt, lassen sich von Nutzern lokal nicht überschreiben und kommen mit abgeschaltetem MCP und abgeschalteten Erweiterungen, bis ein Administrator sie einschaltet.
Dieselben drei Fragen, Anmeldung, zweiter Datenstrom und lokale Dateien, haben bei jedem Agenten andere Antworten. Wir haben sie für Claude Code und Anthropic, für Codex und OpenAI und für Cursor und seinen Privacy Mode beantwortet.
Was keine Datenschutzeinstellung abdeckt
Alle Kontrollen oben regeln, was Gemini CLI liest, sendet und behält. Keine davon schaut auf das, was der Agent schreibt, und der Code, den er schreibt, ist eine eigene Datenschutzfläche. Ein Agent, der ein Token aus einer Fixture fest in den Code schreibt, einen vollständigen Request-Body mit der E-Mail-Adresse eines Kunden protokolliert oder Datensätze zurückgibt, die der Aufrufer nie sehen durfte, hat ein Datenschutzproblem geschaffen, das keine Aufbewahrungsfrist behebt. Das Leck steckt jetzt in Ihrem Repository und in Ihren Produktionslogs.
Für diesen Teil ist CybeDefend Open Source gebaut. Ein Befehl in Ihrem Coding-Agenten, /cybedefend, führt ein vollständiges Audit aus. Zuerst die Open-Source-AppSec-Scanner, für Code, Abhängigkeiten, Secrets, Infrastructure as Code, CI/CD und Container. Dann der KI-Scanner, den Ihr Coding-Agent ausführt: Er geht den Schwachstellen nach, die statische Scanner nicht sehen, Business-Logik, Zugriffsrechte und Daten, die von einem Mandanten zum anderen wandern, und beweist jede Schwachstelle mit einem Exploit-Test. Kein zusätzliches Modell und kein API-Schlüssel: Die KI ist der Coding-Agent, den Sie schon nutzen. Jeder Befund landet in einer einzigen Liste, unserer Plattform für agentisches ASPM, die Sie auf Ihren Servern betreiben.
Wir stellen unsere ganze Plattform als Open Source bereit, und sie startet bald. Um sie zum Start auf Ihrem eigenen Code laufen zu lassen, tragen Sie sich in die Warteliste von CybeDefend Open Source ein.
Häufige Fragen
Schickt Gemini CLI meinen Code an Google?
Ja. Jede Anfrage enthält Ihren Prompt, den Gesprächsverlauf und das, was die Tools zurückgegeben haben, einschließlich des Inhalts der Dateien, die der Agent gelesen hat, und der Ausgabe der Befehle, die er ausgeführt hat. Eine Datei, die der Agent nie öffnet, wird nicht gesendet. Welcher Google-Dienst die Anfrage erhält und unter welchen Bedingungen, hängt von Ihrer Anmeldung ab.
Nutzt Gemini CLI meinen Code zum Training?
Mit einer Lizenz für Gemini Code Assist Standard oder Enterprise oder mit Vertex AI trainiert Google nach eigener Aussage nicht ohne Ihre Erlaubnis mit Ihren Daten, und mit einem kostenpflichtigen Gemini-API-Schlüssel nutzt es Ihre Prompts und Antworten nicht zur Verbesserung seiner Produkte. Mit einem kostenlosen Schlüssel erlauben es die Bedingungen, mit menschlicher Durchsicht, außer im EWR, in der Schweiz und im Vereinigten Königreich.
Ist Gemini CLI noch kostenlos?
Nein. Der kostenlose Einzelzugang und die Tarife Google AI Pro und Ultra funktionieren seit dem 18. Juni 2026 nicht mehr in Gemini CLI und sind zu Antigravity CLI gewechselt. Googles README beschreibt Gemini CLI jetzt als Werkzeug für Organisationen mit einer Lizenz für Gemini Code Assist Standard oder Enterprise, zuzüglich kostenpflichtiger Gemini-API-Schlüssel und Vertex AI.
Wie schalte ich die Telemetrie von Gemini CLI ab?
Setzen Sie usage unter privacy in settings.json auf false, auf Nutzerebene oder in der Systemeinstellungsdatei für ein ganzes Team. Das stoppt die Nutzungsstatistiken, die an Google gehen. Der OpenTelemetry-Export ist davon getrennt und standardmäßig aus; wenn Sie ihn einschalten, setzen Sie telemetry auf false.
Wo speichert Gemini CLI den Chatverlauf?
Unter ~ auf Ihrem eigenen Rechner, mit Prompts, Antworten und den Eingaben und Ausgaben jedes Tools, standardmäßig 30 Tage lang. Ändern Sie die Frist mit general, oder beenden Sie mit /quit --delete, um die aktuelle Sitzung zu löschen.
Ist Gemini CLI DSGVO-konform?
Kein Werkzeug ist das von sich aus: Es hängt von der Anmeldung und von Ihrem Vertrag ab. Nur eine Anmeldung lässt Sie eine Region benennen, Vertex AI, über die Variable GOOGLE. Für Gemini Code Assist Standard und Enterprise sagt Google, dass die Verarbeitung in der Regel nahe der Anfrage stattfindet, Regionalität aber nicht garantiert ist. Prüfen Sie, ob das benötigte Modell in der gewählten Region verfügbar ist, bevor Sie sich festlegen.
Darf ich Gemini CLI bei der Arbeit nutzen?
Ja, mit der richtigen Einrichtung: eine Code-Assist-Lizenz, ein kostenpflichtiger Schlüssel oder Vertex AI, für alle erzwungen, Nutzungsstatistiken aus, Secrets raus aus dem Repository, Sandbox an und kurze lokale Sitzungen. Was bleibt, ist der Code, den der Agent schreibt, und der braucht eigene Prüfungen, bevor er in einem Commit landet.
Wer prüft den Code, den ein Coding-Agent schreibt?
Keine Datenschutzeinstellung tut das: Sie regeln, was gelesen, gesendet und behalten wird. Der Code braucht Scanner für die bekannten Muster und einen Beweis für jede Schwachstelle, die sie nicht sehen. CybeDefend Open Source leistet beides mit einem Befehl in Ihrem Coding-Agenten und startet bald. Tragen Sie sich in die Warteliste von CybeDefend Open Source ein.