


Auf dieser Seite
- Was schickt Claude Code an Anthropic?
- Ist Claude Code DSGVO-konform nutzbar?
- Trainiert Anthropic mit Ihrem Code aus Claude Code?
- Wie lange speichert Anthropic die Daten aus Claude Code?
- Was speichert Claude Code lokal auf Ihrem Rechner?
- Kann Claude Code Ihre .env-Datei lesen?
- Wie setzen Sie Claude Code sicher und datenschutzkonform ein?
- Was keine Datenschutzeinstellung abdeckt
- Häufige Fragen
- Ist Claude Code DSGVO-konform?
- Wie nutze ich Claude Code im Unternehmen sicher und datenschutzkonform?
- Schickt Claude Code meinen Code an Anthropic?
- Trainiert Anthropic mit meinem Code?
- Wie schalte ich das Training mit meinem Code ab?
- Wie lange speichert Anthropic Daten aus Claude Code?
- Wo speichert Anthropic die Daten, und geht es auch mit Datenhaltung in der EU?
- Ist Claude Code nach SOC 2 oder ISO 27001 zertifiziert?
- Kann Claude Code meine .env-Datei lesen?
- Speichert Claude Code meinen Code lokal?
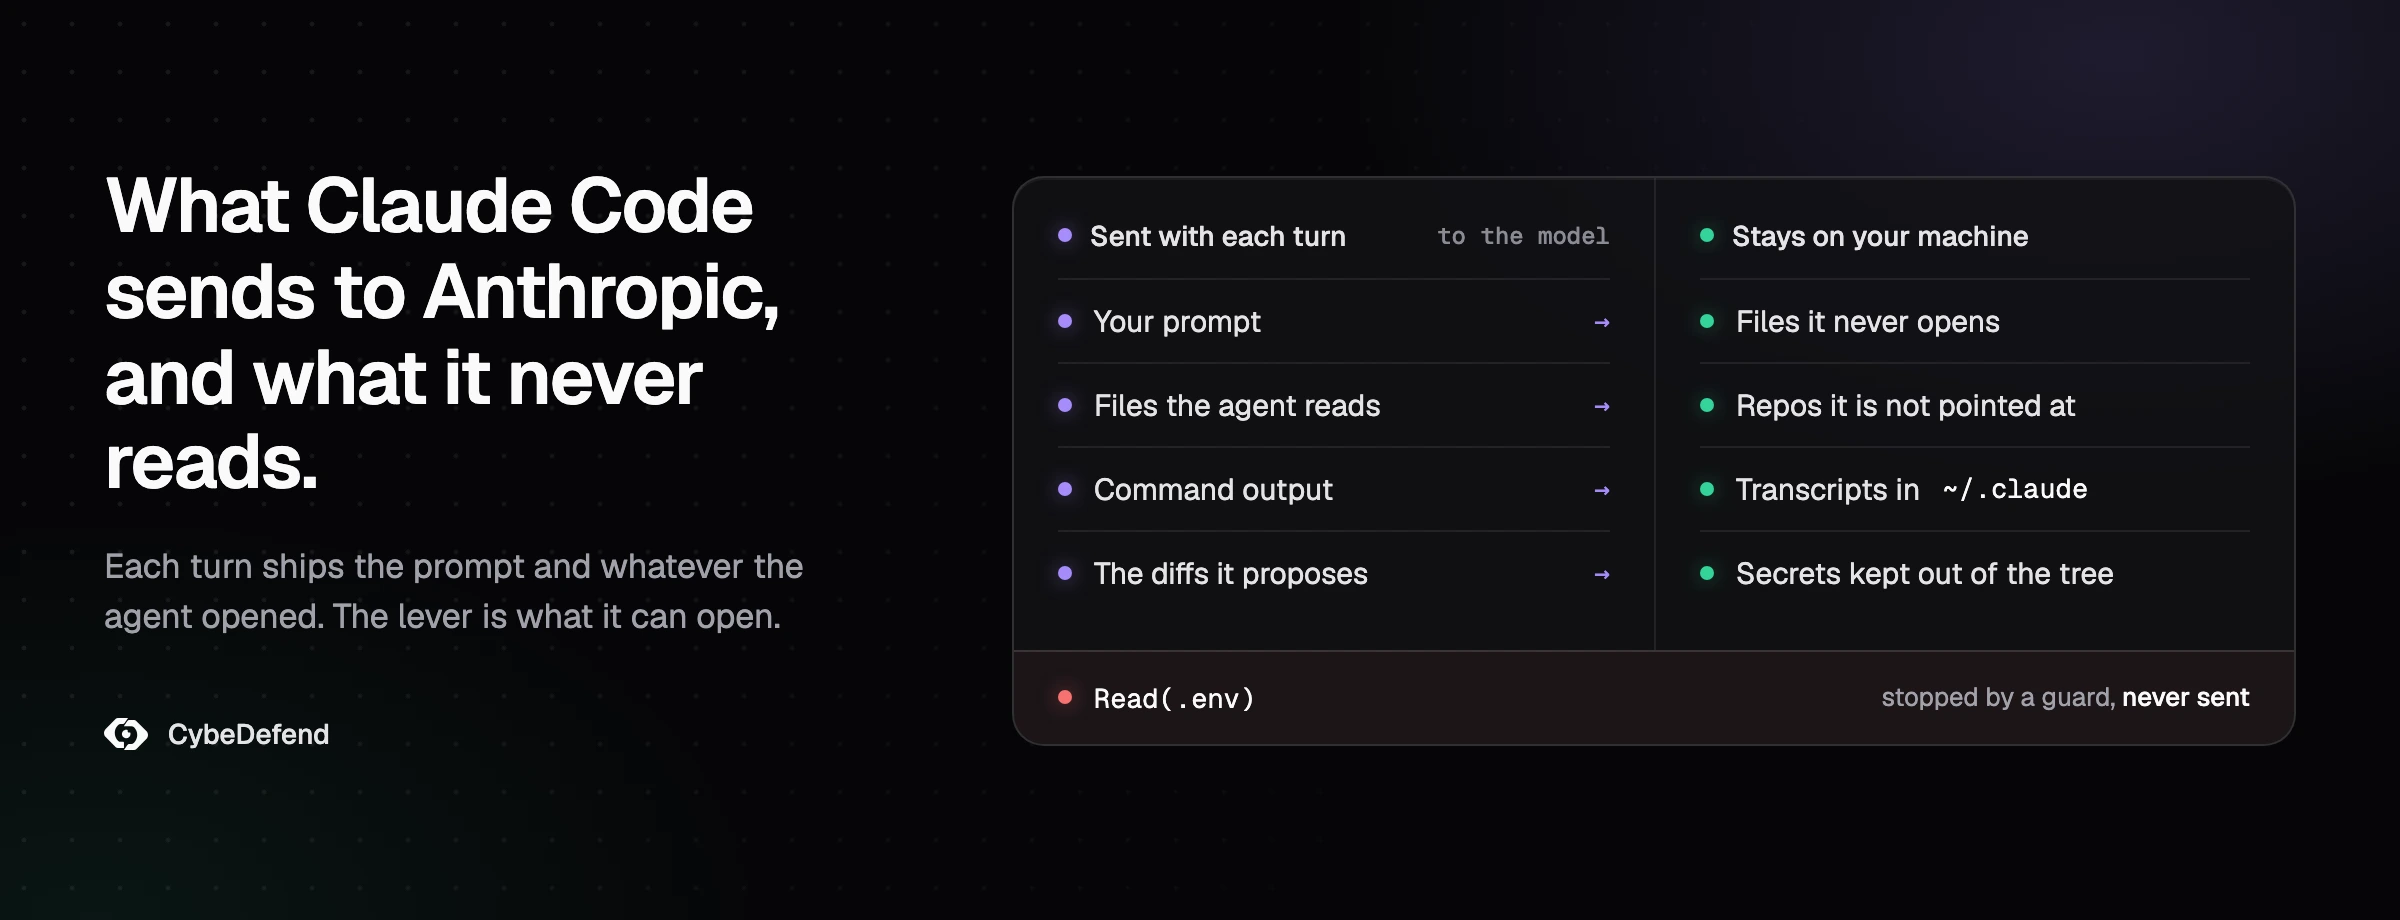
Darf man Claude Code DSGVO-konform nutzen? Ja, aber nicht in jeder Konfiguration, und die Antwort beginnt mit einer Tatsache, die man kennen muss: Claude Code schickt Ihren Code an Anthropic. Jeder Prompt, jede Antwort und alles, was der Agent in sein Kontextfenster lädt, also die Dateien, die er liest, und die Ausgabe der Befehle, die er ausführt, geht an das Modell. Anders kann der Agent nicht arbeiten. Für Ihren Datenschutzbeauftragten zählen deshalb die genaueren Fragen. Mit welchem Konto Sie angemeldet sind, entscheidet, ob Anthropic mit diesem Code trainieren darf und wie lange er aufbewahrt wird. Ein Teil davon bleibt im Klartext auf Ihrer Festplatte liegen. Die DSGVO hat eine präzise Antwort parat, die weder Ja noch Nein lautet. Und eine Handvoll Einstellungen bestimmt, was der Agent überhaupt öffnen kann. Dieser Leitfaden beantwortet jede dieser Fragen anhand der Dokumentation von Anthropic, gelesen am 11. Oktober 2026, und anhand dessen, was die deutschen Aufsichtsbehörden beim Einsatz von KI erwarten.
Was schickt Claude Code an Anthropic?
Alles, was das Modell für seine Antwort braucht, und das ist mehr als Ihr Prompt. Die Seite von Anthropic zur Datennutzung sagt es ohne Umschweife: „Claude Code runs locally. To interact with the LLM, Claude Code sends data over the network.“ Das Werkzeug läuft also auf Ihrem Rechner, schickt aber für jede Interaktion mit dem Modell Daten über das Netz, und zwar laut derselben Seite sämtliche Prompts und Modellantworten, verschlüsselt per TLS 1.2 oder höher.
Was dabei als Prompt zählt, übersehen die meisten. Die Seite zur Funktionsweise von Claude Code zählt auf, was im Kontextfenster liegt: „your conversation history, file contents, command outputs, CLAUDE.md, auto memory, loaded skills, and system instructions“, also Gesprächsverlauf, Dateiinhalte, Befehlsausgaben, die CLAUDE.md, das automatische Gedächtnis, geladene Skills und die Systemanweisungen. Das Modell sieht nur, was in diesem Fenster steht. Mit jedem Schritt gehen deshalb neben Ihren Worten auch die Dateien mit, die der Agent geöffnet hat, und die Ausgaben der Befehle, die er ausgeführt hat. Führt der Agent cat config oder git log -p aus, reist die Ausgabe mit der nächsten Anfrage mit.
Drei Nutzungswege übertragen mehr als eine lokale Sitzung:
- Claude Code im Web klont Ihr Repository in eine virtuelle Maschine von Anthropic. Laut Datennutzungsseite landet das Repository in der isolierten VM der Sitzung, und Anthropic speichert das Transkript, damit Sie später zu der Sitzung zurückkehren können.
- Remote Control legt das Transkript, solange die Verbindung besteht, auf den Servern von Anthropic ab, um es zwischen Ihren Geräten zu synchronisieren.
- WebFetch schickt vor jedem Abruf den Hostnamen der URL an
api.anthropic.com, wo er mit einer Sperrliste abgeglichen wird, laut Anthropic „regardless of which model provider you use“, also unabhängig vom Modellanbieter und selbst dann, wenn Sie den nicht notwendigen Datenverkehr abgeschaltet haben. Übertragen wird nur der Hostname, weder Pfad noch Seiteninhalt. Mit der Einstellungskipschalten Sie die Prüfung ab.Web Fetch Preflight
Was nie den Rechner verlässt, ist das, was der Agent nie öffnet. Um diesen Hebel geht es im Rest dieses Leitfadens. Eine Warnung von der Sicherheitsseite von Anthropic gehört gleich dazu: Die Grenze des Arbeitsverzeichnisses „is a permission prompt“, sie ist also bloß eine Rückfrage. Ein Bash-Befehl, den Sie freigeben, kann weiterhin überall schreiben, wo Ihr Benutzerkonto Schreibrechte hat. Eine Frage, keine Mauer.
Betreiben Sie Claude Code über Amazon Bedrock oder Google Cloud (früher Vertex AI, heute Agent Platform), gehen die Anfragen an diese Cloud und unterliegen deren Bedingungen. Bei Microsoft Foundry kommt es darauf an, wo das Modell gehostet wird: Auf Azure bleiben Prompts und Antworten in Azure, Nutzungsmetadaten und von den Sicherheitssystemen von Anthropic markierte Inhalte gehen aber trotzdem an Anthropic; bei Hosting durch Anthropic laufen die Anfragen ohnehin auf dessen Infrastruktur. Und bei jedem Anbieter erreicht die Hostnamenprüfung von WebFetch Anthropic, wie dieselbe Datennutzungsseite festhält. Dass gar nichts mehr bei Anthropic ankommt, stimmt also nirgends ganz.
Ist Claude Code DSGVO-konform nutzbar?
Kein Werkzeug ist für sich genommen DSGVO-konform. Konform sein kann nur Ihr Einsatz, und Anthropic liefert die Unterlagen, mit denen Sie ihn begründen. Bevor es um Verträge geht, lohnt der Blick auf das, was die deutschen Aufsichtsbehörden erwarten, denn ihre Prüfliste deckt sich fast Punkt für Punkt mit den Schaltern von Claude Code.
Die Datenschutzkonferenz (DSK), das Gremium der unabhängigen Datenschutzaufsichtsbehörden von Bund und Ländern, hat am 6. Mai 2024 ihre Orientierungshilfe „Künstliche Intelligenz und Datenschutz“ veröffentlicht (Version 1.0). Drei ihrer Sätze treffen Claude Code direkt. Der erste formuliert die Prüfpflicht: „Es ist zu prüfen, ob Ein- und Ausgabedaten für das Training verwendet werden, diesbezüglich ausreichend informiert wird und die Möglichkeit eröffnet wird, die Nutzung der Daten für das Training auszuschließen.“ Der zweite zieht die Konsequenz: „Datenschutzrechtlich vorzugswürdig sind daher Anwendungen, die die Ein- und Ausgabedaten nicht zu Trainingszwecken verwenden.“ Der dritte wird konkret. Für Konten, die Beschäftigte nutzen sollen, können die Funktionen für KI-Training und Eingabe-Historie laut DSK „bereits bei Inbetriebnahme eines Accounts so gewählt werden, dass keine Eingabedaten zu Trainingszwecken verarbeitet werden und keine Eingabe-Historie über die Sitzung hinaus gespeichert wird.“
Übertragen auf Claude Code heißt das: ein Konto, mit dessen Daten Anthropic nicht trainiert (welche das sind, zeigt der nächste Abschnitt), und so wenig gespeicherter Verlauf wie möglich, bei Anthropic wie auf dem Rechner des Entwicklers (die beiden Abschnitte danach). Dazu kommen die Fakten, nach denen Ihr Datenschutzbeauftragter fragen wird:
- Wer verantwortlich ist. Für Verbraucherkonten im Europäischen Wirtschaftsraum, im Vereinigten Königreich und in der Schweiz nennt die Datenschutzerklärung von Anthropic (gültig seit 10. September 2026) als Verantwortlichen „Anthropic Ireland, Limited“ und nennt die Kontaktdaten des Datenschutzbeauftragten. Bei kommerzieller Nutzung ist Anthropic Ihr Auftragsverarbeiter. Grundlage ist das Data Processing Addendum vom 24. Februar 2025, also der Auftragsverarbeitungsvertrag (AVV) von Anthropic. Er bezieht die Standardvertragsklauseln (SCC) in Modul 2 und Modul 3 ein und unterliegt irischem Recht. Eigens unterschreiben müssen Sie ihn nicht: Er ist automatisch Teil der Commercial Terms und gilt damit für Claude Team, Enterprise und die API. Wer Claude über Bedrock oder Google Cloud bezieht, fällt unter die Bedingungen dieser Plattform.
- Wo die Daten gespeichert werden. In den USA. Die Antwort von Anthropic auf die Frage nach EU-Servern erklärt zunächst, dass Datenverkehr über die USA, Europa, Asien und Australien geleitet werden kann, und hält dann fest: „Note that data is stored in the US.“ Es handelt sich also um eine Übermittlung in ein Drittland, die der AVV auf die Standardvertragsklauseln stützt. In der Claude API bieten die Einstellungen zur Datenresidenz für die Inferenz nur die Werte
"global"und"us", und als Speicherort eines Workspace ist"us"derzeit der einzige verfügbare Wert. - Wie Anfragen in der EU bleiben. Über eine Cloud. Die Dokumentation von Claude Code beschreibt ein Inferenz-Präfix
eufür Amazon Bedrock (ANTHROPIC) und einen Multi-Region-Standort_BEDROCK _REGION _PREFIX= eu eufür Google Cloud (CLOUD_ML_REGION=eu). Welche Modelle verfügbar sind, unterscheidet sich je nach Region; prüfen Sie das für Ihr Modell, bevor Sie sich festlegen. - Wofür Anthropic zertifiziert ist. Das Privacy Center von Anthropic nennt ISO 27001:2022, ISO/IEC 42001:2023, SOC 2 Type I und Type II sowie eine HIPAA-fähige Konfiguration. Zertifiziert sind damit die Kontrollen von Anthropic, nicht Ihr Einsatz.
Die übrigen europäischen Aufsichtsbehörden sehen es ähnlich. Die französische CNIL verlangt in ihren ersten Hinweisen zum Einsatz generativer KI vom 18. Juli 2024, dass der Betreiber klärt, wie weit der Anbieter die übermittelten Daten weiterverwenden darf, und die Nutzung danach ausrichtet. Die spanische AEPD hat im Februar 2026 Leitlinien zu agentischer KI veröffentlicht (Version 1.2), nach unserer Recherche der einzige Text einer Aufsichtsbehörde, der sich ausdrücklich mit Agenten befasst.
In der Praxis dreht sich die DSGVO-Frage für ein Entwicklerteam selten um den Quellcode selbst, sondern um die personenbezogenen Daten, die daneben liegen: Kundendatensätze in Fixtures, ein Produktionsdump in tmp/, E-Mail-Adressen in einer Logdatei, Schlüssel zu Datenbanken voller Personendaten. Genau diese Dateien gehören außer Reichweite des Agenten. Wie das geht, zeigen die Abschnitte zur .env und zur Konfiguration weiter unten.
Trainiert Anthropic mit Ihrem Code aus Claude Code?
Das hängt davon ab, wie Sie angemeldet sind. Mit einem Verbraucherkonto ja, sofern eine bestimmte Einstellung eingeschaltet ist. Mit einem kommerziellen Konto nein.
Für Free, Pro und Max schreibt Anthropic auf der Datennutzungsseite, man werde neue Modelle mit Daten aus diesen Konten trainieren, wenn die Einstellung eingeschaltet ist, und zwar ausdrücklich „including when you use Claude Code from these accounts“, also auch dann, wenn Sie Claude Code mit einem dieser Konten nutzen. Gemeint ist die Einstellung, die Anthropic mit der Änderung seiner Verbraucherbedingungen vom 28. August 2025 eingeführt hat; bestehende Nutzer mussten sich bis zum 8. Oktober 2025 entscheiden. In den Datenschutzeinstellungen (Privacy) heißt sie „Help Improve our AI models“, und die Dokumentation von Claude Code verlinkt direkt auf claude.
Wer sie später abschaltet, holt damit nichts zurück. Laut derselben Ankündigung bleiben Ihre Daten in Trainingsläufen, die bereits begonnen haben, und in bereits trainierten Modellen enthalten. Anthropic verwendet die früher gespeicherten Sitzungen lediglich in künftigen Trainingsläufen nicht mehr.
Für Team, Enterprise, die API, Bedrock, Google Cloud und Claude Gov ist die Dokumentation eindeutig: „Anthropic does not train generative models using code or prompts sent to Claude Code under commercial terms“. Code und Prompts, die unter kommerziellen Bedingungen an Claude Code gehen, fließen also nicht in das Training generativer Modelle ein, es sei denn, der Kunde hat sich entschieden, seine Daten zur Modellverbesserung bereitzustellen, etwa über das Development Partner Program. Dafür muss sich ein Admin aktiv anmelden, und das Programm gibt es nur in der API von Anthropic selbst.
Drei Wege bringen Ihren Code auch bei abgeschaltetem Training zu Anthropic, und genau diese drei sollte eine Teamrichtlinie beim Namen nennen:
- Feedback. Mit dem Befehl
/feedbackgeht laut Dokumentation eine Kopie des Gesprächsverlaufs „including code“ an Anthropic, also samt Code. Transkripte, die über/feedback,/bugoder/sharegeteilt werden, bewahrt Anthropic 5 Jahre auf. Bei Verbraucherkonten speichert schon ein Daumen hoch oder runter die gesamte Unterhaltung ebenfalls bis zu 5 Jahre. - Die Sitzungsumfrage. Die Bewertung selbst überträgt nichts weiter. Wer aber die Folgefrage mit „Yes“ beantwortet, lädt das Transkript und die rohe Sitzungs-Logdatei hoch, mit „Source code, file contents, and other conversation content [...] uploaded as-is“: Quellcode und Dateiinhalte gehen unverändert mit. Diese Uploads werden bis zu 6 Monate aufbewahrt und nie für das Training verwendet.
- Sicherheitsmarkierungen. Das Privacy Center von Anthropic weist darauf hin, dass Unterhaltungen, die zur Sicherheitsprüfung markiert wurden, weiterhin zum Training der Modelle des Safeguards-Teams verwendet werden können.
Wie lange speichert Anthropic die Daten aus Claude Code?
Bei den meisten kommerziellen Nutzungen 30 Tage, bei einem Verbraucherkonto 30 Tage oder 5 Jahre, und in einigen Ausnahmefällen länger. Die Zahlen stammen von der Datennutzungsseite, der Seite zu Zero Data Retention und aus dem Privacy Center.
| Situation | Was Anthropic aufbewahrt |
|---|---|
| Free, Pro oder Max, Training eingeschaltet | Bis zu 5 Jahre, de-identifiziert, für neue oder fortgesetzte Sitzungen ab dem Einschalten |
| Free, Pro oder Max, Training ausgeschaltet | 30 Tage |
| Team, Enterprise oder API | Standardmäßig 30 Tage (Sitzungen, die Sie im Produkt wieder öffnen können, bleiben dort gespeichert, siehe unten) |
| Claude for Enterprise mit Zero Data Retention | Nichts mehr, sobald die Antwort zurückgegeben ist, außer wo Gesetz oder Missbrauchsbekämpfung es verlangen |
| Sitzung wegen eines Verstoßes gegen die Nutzungsrichtlinie markiert | Ein- und Ausgaben bis zu 2 Jahre, Werte der Sicherheitsklassifizierung bis zu 7 Jahre |
Transkripte, die mit /feedback, /bug oder /share gesendet wurden | 5 Jahre |
Für kommerzielle Tarife gibt es zwei Feinheiten. Bei Team und Enterprise bleiben Unterhaltungen und Coding-Sitzungen, die Sie im Produkt wieder öffnen können, Claude Code im Web eingeschlossen, zu genau diesem Zweck im Produkt gespeichert. Die individuellen Aufbewahrungsfristen, die Enterprise-Admins festlegen können, gelten laut Privacy Center für Funktionen, die auf Claude Code im Web aufbauen, ausdrücklich nicht („do not apply to“). Und über Bedrock oder Google Cloud richtet sich die Aufbewahrung nach Ihrer Cloud-Umgebung, nicht nach der Tabelle von Anthropic.
Zero Data Retention verdient eine genaue Lektüre. Für Claude Code „is available to qualified accounts on Claude for Enterprise“: Es steht nur dafür qualifizierten Konten mit Claude for Enterprise offen. Es ist nicht im Standardumfang von Claude for Enterprise enthalten, lässt sich nicht über die Admin-Einstellungen aktivieren und wird von Anthropic pro Organisation eingerichtet. Das Privacy Center nennt den zweiten Weg: Eine Organisation mit einer Vereinbarung über Zero Data Retention deckt auch Claude Code ab, das mit ihrem kommerziellen API-Schlüssel genutzt wird. In beiden Fällen nicht abgedeckt ist ein Entwickler, der sich mit einem persönlichen Konto oder mit dem API-Schlüssel einer anderen Organisation anmeldet, und ebenso wenig sind es Daten, die MCP-Server oder andere externe Integrationen verarbeiten. Hinzu kommt: Seit dem 9. Juni 2026 bewahrt Anthropic laut seiner Richtlinie zu Covered Models Prompts und Ausgaben seiner Modelle der Mythos-Klasse, darunter Claude Fable 5 und 5.1, 30 Tage lang auf, „on every platform where these models are offered“, also auf jeder Plattform, die diese Modelle anbietet. Die Seite zu Zero Data Retention führt sie entsprechend als Modelle, die standardmäßig eine Datenaufbewahrung voraussetzen.
Was speichert Claude Code lokal auf Ihrem Rechner?
Mehr, als die meisten annehmen, und im Klartext. Laut Datennutzungsseite legen die Clients von Claude Code Sitzungstranskripte „locally in plaintext under ~/.claude/projects/ for 30 days by default“ ab, also standardmäßig 30 Tage lang im Klartext unter ~/.claude/projects/, damit Sie eine Sitzung fortsetzen können. Die Einstellung cleanupPeriodDays ändert diesen Zeitraum; das Minimum ist 1, der Wert 0 wird abgelehnt.
Zwei weitere Dateien gehören in Ihre Richtlinie. Die Referenz zum Verzeichnis .claude beschreibt ~ als Datei mit jedem Prompt, den Sie je eingetippt haben, samt Zeitstempel und Projektpfad. Und Transkripte von Sitzungen, die Sie in Claude Desktop oder Cowork begonnen oder zuletzt fortgesetzt haben, bleiben unabhängig von ihrem Alter erhalten, solange Sie nicht desktop setzen (ab Claude Code 2.1.248).
Die Folge ist handfest. Ein Secret, das der Agent in einer Sitzung gelesen hat, liegt standardmäßig einen Monat lang in einem Transkript auf der Festplatte, wo Backup-Werkzeuge, Sync-Clients und jeder mit Zugriff auf den Laptop es finden. Wer die Empfehlung der DSK ernst nimmt, keine Eingabe-Historie über die Sitzung hinaus zu speichern, sollte auch an diese lokale Kopie denken. Eine kürzere Aufbewahrung kostet wenig; besser ist, das Secret gar nicht erst lesen zu lassen.
Kann Claude Code Ihre .env-Datei lesen?
Ja, wenn sie im Projekt liegt und nichts es verbietet. Im Januar 2026 hat The Register das mit Claude Code 2.1.12 getestet: Obwohl .env in einer .claudeignore-Datei stand, las Claude die Datei auf Anfrage ohne Weiteres („We asked Claude to read the .env file and it did so“), während eine deny-Regel in der settings.json den Zugriff blockierte. Die Seite von Anthropic zu Berechtigungen ist inzwischen deutlich: Eine .claudeignore-Datei im Projekt „has no effect“, ihre Einträge gehören in Read-deny-Regeln.
Die dokumentierte Lösung ist also eine deny-Regel. Das folgende Beispiel ist aus dem von Anthropic auf der Seite zu den Einstellungen abgeleitet:
{
  "permissions": {
    "deny": [
      "Read(./.env)",
      "Read(./.env.*)"
    ]
  }
}
Ob die Regel hält, entscheiden drei Details. Read(./.env) greift nur in dem Verzeichnis, in dem Claude Code gestartet wurde, während ein bloßes Read(.env) den gitignore-Regeln folgt und in jeder Tiefe greift; in einem Monorepo brauchen Sie also die bloße Form. Eine deny-Regel deckt die Dateiwerkzeuge von Claude ab, dazu die Dateibefehle, die Claude Code in Bash erkennt (laut Dokumentation etwa cat, head, tail, sed und tee), sowie Umleitungen. Nicht abgedeckt ist dagegen ein Python- oder Node-Skript, das Dateien selbst öffnet. Und grep -r bewegt sich in einer Grauzone: Die Berechtigungsseite sagt, die Regel greife hier nicht, das Changelog von 2.1.259 sagt, der Befehl frage jetzt nach („now asks“), und ein offenes Issue (#91690) meldet, dass sich diese Korrektur unter Windows mit der VS-Code-Erweiterung nicht nachvollziehen lässt. Für eine Sperre, an die sich jeder Prozess hält, verweist die Dokumentation auf die Sandbox, wo sandbox auch innerhalb einer weiter gefassten Freigabe gilt. Die Sandbox-Seite dokumentiert allerdings auch eine Falle: Befehle in der Sandbox erben die Umgebungsvariablen von Claude Code, „including any secrets in its environment“, also samt aller Secrets darin, solange Sie nicht CLAUDE setzen.
Genau hier gehört auch ein Guard hin. VibeDefend, die Schicht, die CybeDefend in Claude Code, Cursor und Codex installiert, bringt Guards mit Regeln für genau diese Lesezugriffe mit, standardmäßig aktiv. Die Regel für .env sperrt die Werkzeuge Read, Glob und Grep auf **/.env und **/.env.* (Vorlagen wie .env.example ausgenommen). Eine zweite Regel sperrt Secret-Dateien anhand ihres Namens (secrets.*, credentials.json). Eine dritte schließt den Umweg über die Shell: cat, grep, jq, cp und Verwandte, ebenso Laufzeitumgebungen wie node -e oder python -c, die auf eine Secret-Datei zielen. Auch wer eine Variable mit einem Namen, der nach Secret aussieht, per echo ausgeben will, wird gestoppt, und die Ausgabe der gesamten Umgebung löst eine Warnung aus. Entschieden wird auf Ihrem Laptop, bevor das Werkzeug läuft. Ein gesperrter Lesezugriff schickt also nichts an das Modell.
Ein Guard, der Befehlstext abgleicht, ist ein Sicherheitsgurt, keine Mauer. Die Research Note GuardFall der Cloud Security Alliance vom Juli 2026 hat die Befehls-Guards von 10 der 11 getesteten Open-Source-Agenten per Shell-Injection umgangen. Claude Code gehörte nicht zum Testfeld, das Fazit gilt aber für jedes Werkzeug dieser Art, unseres eingeschlossen: Solche Guards „cannot be trusted as a primary control“, als primäre Kontrolle taugen sie nicht. Die primäre Kontrolle ist ein Secret, das gar nicht erst im Verzeichnisbaum liegt.
Wie setzen Sie Claude Code sicher und datenschutzkonform ein?
Erst das Konto festlegen, dann verkleinern, was der Agent öffnen kann, dann verkleinern, was liegen bleibt. Die Schritte, nach Wirkung geordnet:
- Wählen Sie die Identität nach den Daten. Firmencode läuft über eine Team- oder Enterprise-Lizenz, einen API-Schlüssel der Organisation oder über Bedrock und Google Cloud, nie über ein privates Login. Anfragen, die in der EU bleiben müssen, laufen über das Präfix
euvon Bedrock oder den Standorteuvon Google Cloud. - Prüfen Sie im privaten Tarif den Schalter. „Help Improve our AI models“, unter Privacy. Sagen Sie Ihrem Team dann, dass
/feedbackund das „Yes“ in der Umfrage das Transkript trotzdem übertragen. - Halten Sie aktive Secrets aus dem Verzeichnisbaum heraus. Ein Secrets-Manager, der die Werte zur Laufzeit injiziert, ist jeder Regel überlegen. Was nicht auf der Festplatte liegt, kann niemand lesen.
- Verbieten Sie die Lesezugriffe zentral.
Read(.env),Read(.env.*)und Ihre eigenen Secret-Pfade gehören in die Managed Settings, damit die Regel für jeden Entwickler gilt. Löschen Sie die.claudeignore; sie bewirkt nichts. - Schalten Sie die Sandbox für die Pfade ein, auf die es ankommt.
sandboxsperrt jeden Prozess, Skripte eingeschlossen, und.filesystem .deny Read CLAUDEentfernt Zugangsdaten aus der Umgebung, die die Befehle des Agenten erben._CODE _SUBPROCESS _ENV _SCRUB - Verkürzen Sie, was auf der Festplatte bleibt. Senken Sie
cleanupPeriodDays, setzen Siedesktop, und nehmen SieSession Cleanup Period Days ~in Ihre Richtlinie für Laptops auf./ .claude /history .jsonl - Kappen Sie den optionalen Datenverkehr.
CLAUDEschaltet automatische Updates, Telemetrie, Fehlerberichte und_CODE _DISABLE _NONESSENTIAL _TRAFFIC= 1 /feedbackab. Die Hostnamenprüfung von WebFetch stoppt es nicht, das erledigtskip. Die Metriken enthalten laut Anthropic ohnehin nie Ihren Code, Ihre Prompts oder Dateipfade.Web Fetch Preflight - Behalten Sie Ihre eigene Observability im Blick. OpenTelemetry ist standardmäßig aus und schwärzt Prompts. Wer
OTELoder_LOG _USER _PROMPTS OTELeinschaltet, kopiert Code und Gespräche in den eigenen Collector, der dann denselben Schutz braucht wie der Code selbst._LOG _RAW _API _BODIES - Suchen Sie nach Secrets, bevor sie gelesen und bevor sie committet werden. Ein Schlüssel, den ein Scanner heute meldet, ist ein Schlüssel, den die nächste Sitzung nicht mehr in den Kontext lädt.
Was keine Datenschutzeinstellung abdeckt
Alle Kontrollen oben regeln, was Claude Code liest und überträgt. Keine davon regelt, was es schreibt, und der Code, den es schreibt, ist eine eigene Angriffsfläche für den Datenschutz. Ein Agent schreibt ein Token fest in den Code, das er in einer Fixture gesehen hat. Er loggt einen vollständigen Request-Body samt der E-Mail-Adresse eines Kunden. Er liefert Datensätze aus, die der Aufrufer nie hätte sehen dürfen. In jedem dieser Fälle ist ein Datenschutzproblem entstanden, das keine Aufbewahrungsfrist mehr behebt, denn das Leck sitzt jetzt in Ihrem Repository und in Ihren Produktions-Logs.
Diese Schicht ergänzt VibeDefend, während der Agent schreibt. VibeDefend liefert Ihre Geschäfts- und Sicherheitsregeln an genau die Zeile, die gerade bearbeitet wird, stoppt die gefährliche Aktion, bevor sie läuft, und prüft den Diff vor dem Commit auf SAST-, IaC- und Secrets-Findings. Da dieser Artikel davon handelt, wohin Code wandert, gehört auch die Antwort für VibeDefend dazu: Die Guards entscheiden auf Ihrem Laptop. Um die Regeln zu liefern, die zur gerade geschriebenen Zeile passen, schickt VibeDefend einen kurzen Ausschnitt dieses Codes an das Backend von CybeDefend, in der EU- oder US-Region, die Sie bei der Installation wählen. Die Prüfung vor dem Commit überträgt die geänderten Dateien. Und Ihr Code wird nie zum Trainieren eines Modells verwendet. Was aufbewahrt wird und wo, steht auf der Sicherheitsseite.
An der Zeile gelieferte Regeln leisten auch etwas, das eine Datei nicht kann. In der kontrollierten Studie von CybeDefend hat ein Agent bei dreißig Tickets ohne Werkzeug 2,28 Regeln pro Ticket gebrochen, mit einer von Hand gepflegten Regeldatei im Repository 2,27 und mit VibeDefend 0,28. Warum die Datei so wenig ändert, erklärt unser Artikel zur Frage, ob Claude Code die CLAUDE.md befolgt.
Den Rest des Bildes liefern unser Leitfaden zu den Sicherheitsrisiken von Claude Code und der Artikel zu --dangerously-skip-permissions. Nutzt Ihr Team auch Codex, hat dieselbe Frage für OpenAI ihre eigenen Antworten. Und wenn Sie Claude Code auf Code einführen, der das Haus nicht verlassen darf, sprechen Sie mit uns.
Häufige Fragen
Ist Claude Code DSGVO-konform?
Claude Code lässt sich DSGVO-konform einsetzen, den Nachweis muss aber Ihre Organisation führen. Für die kommerzielle Nutzung mit Team, Enterprise oder der API bietet Anthropic einen Auftragsverarbeitungsvertrag, das Data Processing Addendum, mit Standardvertragsklauseln nach irischem Recht, der automatisch Teil der Commercial Terms ist. Für Verbraucherkonten in Europa ist Anthropic Ireland der Verantwortliche. Gespeichert wird in den USA; in der EU halten Sie Anfragen über Bedrock oder Google Cloud. Die DSK empfiehlt außerdem Konten ohne Training und ohne Verlauf über die Sitzung hinaus.
Wie nutze ich Claude Code im Unternehmen sicher und datenschutzkonform?
Mit der richtigen Konfiguration: ein kommerzielles Konto statt eines privaten Logins, Secrets außerhalb des Projekts und per Regel gesperrt, die Sandbox für sensible Pfade, eine kurze lokale Aufbewahrung und kein /feedback auf Kundencode. Bleibt der Code, den der Agent schreibt. Der braucht eine eigene Prüfung, bevor er in einem Commit landet.
Schickt Claude Code meinen Code an Anthropic?
Ja. Jede Anfrage enthält Ihren Prompt und alles im Kontextfenster des Agenten, darunter den Inhalt der gelesenen Dateien und die Ausgabe der ausgeführten Befehle, verschlüsselt übertragen. Eine Datei, die der Agent nie öffnet, wird nie gesendet. Über Bedrock oder Google Cloud gehen die Anfragen stattdessen an diese Cloud, die Hostnamenprüfung von WebFetch erreicht Anthropic aber trotzdem.
Trainiert Anthropic mit meinem Code?
Bei einem Free-, Pro- oder Max-Konto trainiert Anthropic mit Ihren Sitzungen in Claude Code nur, wenn die Einstellung „Help Improve our AI models“ eingeschaltet ist. Bei Team, Enterprise, der API, Bedrock oder Google Cloud trainiert Anthropic nicht damit. Die einzige Ausnahme ist eine Organisation, die sich ausdrücklich für das Development Partner Program anmeldet, und das gibt es nur in der API von Anthropic selbst, nicht über Bedrock oder Google Cloud.
Wie schalte ich das Training mit meinem Code ab?
Im privaten Tarif schalten Sie in den Privacy-Einstellungen von claude.ai „Help Improve our AI models“ aus. Das gilt für künftige Sitzungen; Trainingsläufe, die bereits begonnen haben, behalten die Daten. Oder Sie nutzen eine Team- oder Enterprise-Lizenz, einen API-Schlüssel der Organisation, Bedrock oder Google Cloud, wo Training von vornherein aus ist. Verzichten Sie bei sensiblem Code auf /feedback und auf das „Yes“ in der Umfrage: Beide übertragen das Transkript.
Wie lange speichert Anthropic Daten aus Claude Code?
Bei einem Verbraucherkonto 30 Tage, wenn das Training aus ist, und bis zu 5 Jahre, wenn es an ist. Bei Team, Enterprise und der API standardmäßig 30 Tage. Bei markierten Sitzungen bleiben Ein- und Ausgaben bis zu 2 Jahre gespeichert, /feedback-Transkripte 5 Jahre. Zero Data Retention gibt es für qualifizierte Organisationen mit Claude for Enterprise und für API-Organisationen mit einer entsprechenden Vereinbarung, freigeschaltet von Anthropic.
Wo speichert Anthropic die Daten, und geht es auch mit Datenhaltung in der EU?
Anthropic speichert die Daten in den USA. Über die API von Anthropic gibt es heute keine EU-Datenresidenz: Die Inferenz läuft global oder in den USA, gespeichert wird in den USA. Damit Anfragen in Europa bleiben, betreiben Sie Claude Code über Amazon Bedrock mit dem Inferenz-Präfix eu oder über Google Cloud mit dem Multi-Region-Standort eu, zu den Bedingungen dieser Cloud, und prüfen vorher, ob Ihr Modell dort verfügbar ist.
Ist Claude Code nach SOC 2 oder ISO 27001 zertifiziert?
Anthropic führt SOC 2 Type I und Type II, ISO 27001:2022 und ISO/IEC 42001:2023 unter seinen Zertifizierungen, dazu eine HIPAA-fähige Konfiguration für Claude for Enterprise. Diese decken die Kontrollen von Anthropic ab. Ihr Auditor wird trotzdem fragen, wie Ihr Team Claude Code konfiguriert hat: welche Konten, welche deny-Regeln, welche Aufbewahrung.
Kann Claude Code meine .env-Datei lesen?
Ja, solange Sie es nicht verbieten. Tragen Sie Read(.env) und Read(.env.*) in die deny-Liste der settings.json ein; eine .claudeignore-Datei bewirkt nichts. Eine deny-Regel deckt die Dateiwerkzeuge von Claude und erkannte Shell-Befehle wie cat ab, aber keine Skripte, die die Datei selbst öffnen. Für eine Sperre auf Betriebssystemebene schalten Sie die Sandbox ein, und aktive Secrets halten Sie aus dem Projekt heraus.
Speichert Claude Code meinen Code lokal?
Ja. Sitzungstranskripte, einschließlich dessen, was der Agent gelesen hat, liegen standardmäßig 30 Tage im Klartext unter ~/.claude/projects/, einstellbar mit cleanupPeriodDays (Minimum 1). Jeder eingetippte Prompt landet in ~, und Transkripte aus Claude Desktop und Cowork bleiben unabhängig von ihrem Alter erhalten, solange Sie nicht desktop setzen.