

Auf dieser Seite
- Welche Daten schickt Cursor an wen?
- Lässt sich Cursor DSGVO-konform nutzen?
- Speichert Cursor Ihren Code?
- Privacy Mode oder Privacy Mode (Legacy): Worin liegt der Unterschied?
- Trainiert Cursor mit Ihrem Code?
- Welche Modelle bewahren Ihre Daten trotz Privacy Mode auf?
- Cursor im Unternehmen: Welcher Tarif, welche Einstellungen?
- Wo Privacy Mode an seine Grenzen stößt
- Häufige Fragen
- Ist Cursor DSGVO-konform?
- Gibt es für Cursor einen AVV?
- Speichert Cursor meinen Code?
- Trainiert Cursor mit meinem Code?
- Was ist der Unterschied zwischen Privacy Mode und Privacy Mode (Legacy)?
- Ist Privacy Mode in Cursor standardmäßig aktiviert?
- Bietet Cursor Zero Data Retention?
- Ist Cursor nach SOC 2 oder ISO 27001 zertifiziert?
- Läuft mein Code auch mit eigenem API-Schlüssel über Cursor?
- Speichern Cloud Agents meinen Code?
- Kann Cursor trotz Privacy Mode meine .env lesen?
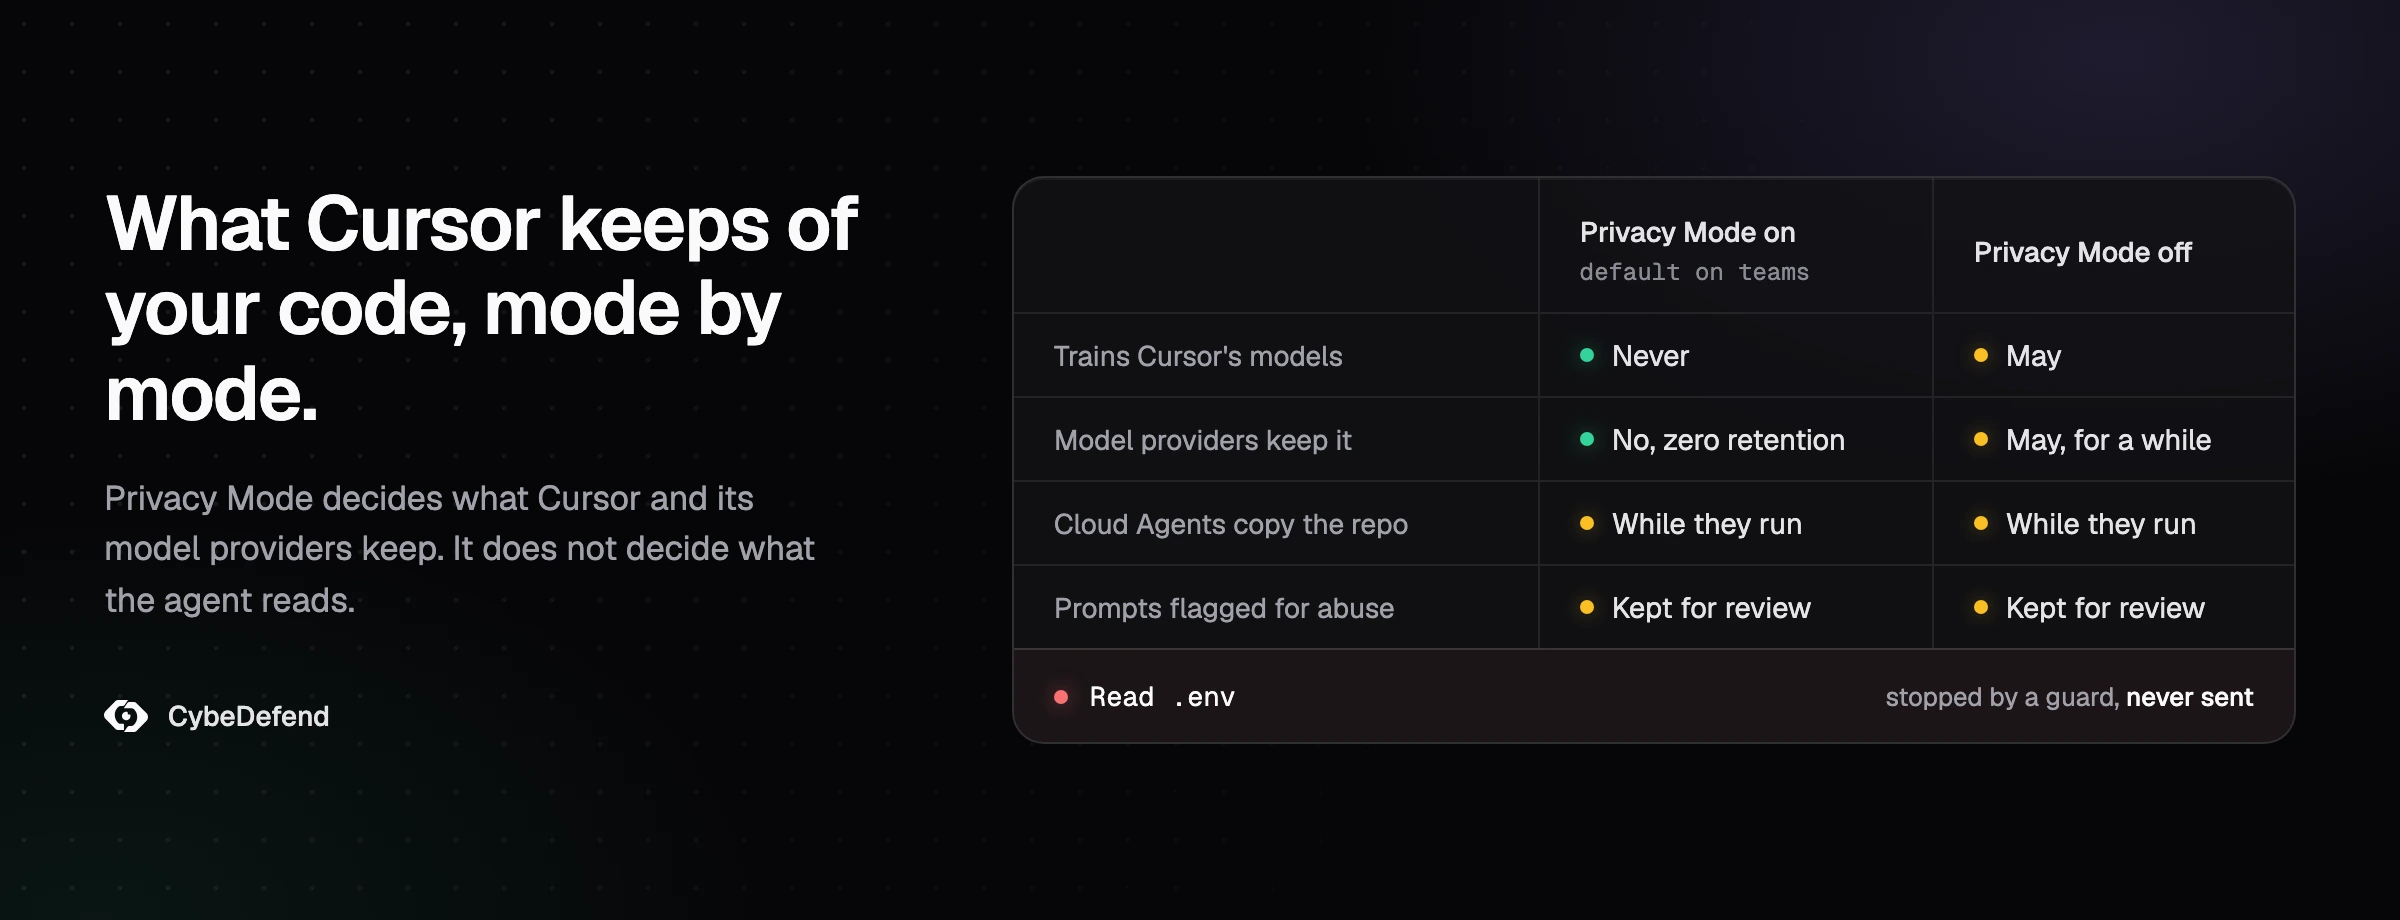
Lässt sich Cursor DSGVO-konform nutzen? Mit einem Teams- oder Enterprise-Tarif und den richtigen Einstellungen ja. Am Anfang steht aber eine Tatsache: Sobald Sie eine KI-Funktion nutzen, geht Ihr Code an die Server von Cursor und an Modellanbieter, denn nur so entsteht der Prompt. Ob Cursor den Code behält und ob damit trainiert werden darf, entscheiden eine einzige Einstellung und eine Handvoll Funktionen. Bei eingeschaltetem Privacy Mode trainiert Cursor nicht mit Ihrem Code, und die Modellanbieter speichern ihn nicht, von einigen benannten Ausnahmen abgesehen. Ist Privacy Mode aus, darf Cursor den Code speichern und damit trainieren. Dazu kommt: Cursor, im August 2026 von SpaceX gekauft, entwickelt seine Grok-Modelle gemeinsam mit der KI-Sparte von SpaceX. Cloud Agents legen eine Kopie Ihres Repositorys ab, solange sie arbeiten. Und nichts davon regelt, was der Agent auf Ihrer Festplatte öffnen kann. Dieser Leitfaden beantwortet jede dieser Fragen anhand der Seiten von Cursor und der Unterlagen, die SpaceX bei der US-Börsenaufsicht SEC eingereicht hat, Stand 21. Oktober 2026.
Welche Daten schickt Cursor an wen?
Cursor überträgt Daten auf zwei Wegen, über Anfragen an Sprachmodelle und über Cloud Agents, und die Seite von Cursor zu Datenschutz und Data Governance nennt beide. Den ersten Weg nutzt jeder Entwickler, der mit Cursor arbeitet: „Wenn Sie KI-Funktionen nutzen, senden wir Prompts und Code-Kontext an Anbieter von Sprachmodellen wie OpenAI, Anthropic und Google. Nutzen Sie die eigenen Modelle von Cursor (z. B. Composer), können Ihre Daten zusätzlich von unseren Inferenzanbietern verarbeitet werden.“
Leicht übersehen wird die Zwischenstation. Die Seite von Cursor zur Datennutzung, zuletzt am 3. September 2026 aktualisiert, lässt daran keinen Zweifel: „Auch wenn Sie Ihren eigenen API-Schlüssel verwenden, laufen Ihre Anfragen weiterhin über unser Backend! Dort bauen wir den Prompt endgültig zusammen.“ Ein eigener Schlüssel ändert also, wer das Modell bereitstellt, aber nicht, wer die Anfrage zu sehen bekommt. Zugleich fallen Sie damit aus den Vereinbarungen von Cursor über Zero Data Retention heraus: Laut der Hilfeseite zum Datenschutz gilt ZDR „nicht, wenn Sie Ihre eigenen API-Schlüssel verwenden“, maßgeblich ist dann die Richtlinie Ihres Anbieters.
Auch die Empfänger haben sich in diesem Jahr verändert. Die Liste der Unterauftragsverarbeiter von Cursor führt SpaceXAI mit Standort USA als Inferenzanbieter, neben OpenAI, Anthropic, Google, Meta und den Hostern der hauseigenen Modelle, und zwischen dem 11. September und dem 8. Oktober 2026 sind vier neue Unterauftragsverarbeiter für die Inferenz hinzugekommen. In den Tarifen Free und Plus gibt es laut der Übersicht der verfügbaren Modelle nur die eigenen Modelle von Cursor: Grok 4.7, 4.6 und 4.5, entwickelt mit SpaceXAI, sowie Composer 2.5. OpenAI wiederum hat am 28. August 2026 angekündigt, seinen Vertrag mit Cursor auslaufen zu lassen, und als Abschalttermin den 12. November 2026 vorgeschlagen.
Mit Code-Kontext ist mehr gemeint als die Datei, an der Sie gerade arbeiten, nämlich alles, was der Agent in die Anfrage packt: die Dateien, die er geöffnet hat, die Treffer seiner Suchen, die Ausgabe der Befehle, die er ausgeführt hat. Eine Datei, die der Agent nie liest, bleibt auf Ihrem Rechner. Auch die Suche legt keine Kopie Ihres Codes mehr in der Cloud an: Laut der Dokumentation zur Suche baut Instant Grep seinen Index lokal auf, und Cursor „speichert für die Suche keine Embeddings Ihrer Codebasis“. Um Bandbreite zu sparen, hält Cursor allerdings Dateiinhalte auf seinen Servern im Cache, wie die Seite zur Datennutzung erklärt: „Die Dateien werden mit eindeutigen, auf dem Client erzeugten Schlüsseln verschlüsselt, und diese Schlüssel liegen nur für die Dauer einer Anfrage auf unseren Servern. Alle zwischengespeicherten Dateiinhalte sind temporär und werden nie dauerhaft gespeichert.“
Zwei Dinge nehmen einen eigenen Weg. Ihre MCP-Server und Konnektoren sowie die Websuche @Web sind laut der Seite zur Data Governance „eigenständige Dienste mit jeweils eigener Region“, für die ihre eigenen Bedingungen gelten. Und Grok Bot, der im August 2026 vorgestellte Agent, den Cursor-Konten nutzen können, „läuft auf einer eigenen Produktoberfläche mit eigenen Datenflüssen“, wie die Hilfeseite zum Datenschutz festhält. Die Sicherheitsseite von Grok Bot ergänzt drei Punkte: Privacy Mode gilt auch dort, die Rechner von Grok Bot laufen in den USA und behalten Dateien sitzungsübergreifend auf einem dauerhaften Datenträger, und „die Liste der im Team freigegebenen Modelle gilt für Grok Bot nicht“.
Lässt sich Cursor DSGVO-konform nutzen?
Cursor lässt sich mit einem Teams- oder Enterprise-Tarif DSGVO-konform einsetzen, denn nur zu diesen Tarifen gehört ein Auftragsverarbeitungsvertrag. Kein Werkzeug ist für sich genommen konform; eine Aufsichtsbehörde prüft, wie Sie es einsetzen. Nach diesen Fakten wird Ihr Datenschutzbeauftragter fragen:
- Wer welche Rolle hat. Mit einem Teams- oder Enterprise-Tarif ist Anysphere, das Unternehmen hinter Cursor, Ihr Auftragsverarbeiter. Grundlage ist das Data Processing Addendum (AVV), zuletzt am 5. November 2025 aktualisiert, das über das Master Services Agreement gilt. Für Einzeltarife „gilt der AVV nicht; der Umgang mit Ihren Daten richtet sich nach der Datenschutzerklärung“, so die Hilfeseite zum Datenschutz, und wie Anysphere Ihre Daten verwendet, regelt dann die Datenschutzerklärung in der Fassung vom 11. Oktober 2026.
- Was im AVV steht. Die Standardvertragsklauseln von 2021 (Modul 2 für die Übermittlung vom Verantwortlichen an den Auftragsverarbeiter, Modul 3 für Unterauftragsverarbeiter), die irische Data Protection Commission als zuständige Aufsichtsbehörde, irisches Recht, die Meldung einer Verletzung des Schutzes personenbezogener Daten binnen 48 Stunden, die Löschung oder Rückgabe personenbezogener Daten innerhalb von 30 Tagen nach entsprechender Aufforderung bei Vertragsende und das EU-US Data Privacy Framework als mögliche Grundlage der Übermittlung.
- Wohin die Daten gehen. Überwiegend in die USA, es handelt sich also um eine Drittlandübermittlung. Laut der Liste der Unterauftragsverarbeiter ist die Infrastruktur von Cursor „überwiegend in der AWS-Region USA gehostet, einige latenzkritische Dienste laufen in Europa und Singapur“, und die Datenschutzerklärung weist Nutzer im Europäischen Wirtschaftsraum darauf hin, dass ihre Daten „auf unsere Server in den Vereinigten Staaten übermittelt werden können“. Die Seite zur Data Governance bietet Enterprise-Kunden eine Datenhaltung ausschließlich in den USA an; „eine auf die Inferenz beschränkte Abdeckung für die EU und das Vereinigte Königreich ist auf Anfrage erhältlich“, eine umfassendere Unterstützung für die EU befinde sich „in aktiver Entwicklung“. Eine Speicherung in der EU ist heute nicht möglich.
- Wofür Cursor zertifiziert ist. Die Sicherheitsseite von Cursor nennt Zertifizierungen nach AIUC-1, ISO/IEC 27001:2022 und ISO/IEC 42001:2023 sowie ein Testat nach SOC 2 Type II, dessen Berichte es auf Anfrage im Trust Center gibt. Ein Business Associate Agreement nach HIPAA unterzeichnet Cursor nur im Enterprise-Tarif. Zertifiziert sind damit die Kontrollen von Cursor, nicht Ihr Einsatz.
Was die europäischen Aufsichtsbehörden von denen erwarten, die solche Werkzeuge einsetzen, haben sie schriftlich festgehalten. Die Datenschutzkonferenz (DSK), das Gremium der unabhängigen Datenschutzaufsichtsbehörden von Bund und Ländern, schreibt in ihrer Orientierungshilfe „Künstliche Intelligenz und Datenschutz“ vom 6. Mai 2024: „Datenschutzrechtlich vorzugswürdig sind daher Anwendungen, die die Ein- und Ausgabedaten nicht zu Trainingszwecken verwenden.“ Für Konten, die Beschäftigte nutzen sollen, können die entsprechenden Funktionen laut DSK „bereits bei Inbetriebnahme eines Accounts so gewählt werden, dass keine Eingabedaten zu Trainingszwecken verarbeitet werden“. Die französische CNIL verlangt in ihren ersten Hinweisen zum Einsatz generativer KI vom 18. Juli 2024, dass der Betreiber klärt, wie weit der Anbieter die übermittelten Daten weiterverwenden darf. Die spanische AEPD hat im Februar 2026 Leitlinien zu agentischer KI veröffentlicht. Auf Cursor übertragen laufen der deutsche und der französische Text auf dieselben zwei Schalter hinaus: einen kommerziellen Tarif mit AVV und einen verbindlich durchgesetzten Privacy Mode. Was beide genau bewirken, zeigen die folgenden Abschnitte.
In der Praxis dreht sich die DSGVO-Frage selten um den Quellcode selbst, sondern um die personenbezogenen Daten, die daneben liegen: Kundendatensätze in Fixtures, ein Produktionsdump in einem temporären Ordner, E-Mail-Adressen in einer Logdatei, Zugangsschlüssel zu Datenbanken voller Personendaten. Genau diese Dateien gehören außer Reichweite des Agenten.
Speichert Cursor Ihren Code?
Bei eingeschaltetem Privacy Mode speichert Cursor Ihren Code für gewöhnliche Anfragen nicht, abgesehen von einem temporären, verschlüsselten Cache und zwei Ausnahmen: Cloud Agents und Prompts, die als Missbrauch markiert wurden. Ist Privacy Mode aus, darf Cursor den Code speichern und damit trainieren.
Bei der wichtigsten Ausnahme ist die Seite zur Data Governance eindeutig: „Cloud Agents sind die einzige Funktion, für die Cursor Code speichern muss. Anders als LLM-Anfragen brauchen Cloud Agents über längere Zeit Zugriff auf Ihr Repository, um Änderungen vorzunehmen.“ Wie lange welche Daten aufbewahrt werden, schlüsselt die Sicherheitsübersicht zu Cloud Agents auf:
| Daten eines Cloud Agents | Speicherort | Aufbewahrung |
|---|---|---|
| Ausgechecktes Repository und Build-Artefakte | Isolierte VM des Agenten | Wird recycelt, sobald der Lauf ruht |
| VM-Snapshots, samt geklontem Code | Verschlüsselte Snapshot-Schicht | Löschung nach 30 Tagen ohne Aktivität (rollierend) |
| Prompts, Antworten, Tool-Aufrufe, Diff-Kontext | Backend von Cursor, eigene Schlüssel pro Agent | Standardmäßig unbefristet, auf Wunsch löschbar |
| Von Ihnen hinterlegte Secrets und Tokens | Verschlüsselter Speicher für Zugangsdaten | Bis Sie sie entfernen |
Die Unterhaltung eines Cloud Agents, die Diffs und den besprochenen Code enthält, bleibt bestehen, bis Sie sie über die Delete Agent API löschen, und Snapshots „lassen sich nicht auf Anforderung löschen“. Enterprise-Teams können die Aufbewahrung der Unterhaltungen über eine Aufbewahrungsrichtlinie begrenzen. Verbietet Ihre Richtlinie das Speichern von Code, liefert die Seite zur Data Governance die Antwort gleich mit: „Cloud Agents sind optional. Wenn Ihre Sicherheitsrichtlinie das Speichern von Code untersagt, aktivieren Sie keine Cloud Agents.“
Die zweite Ausnahme gilt in jedem Modus, für Cursor ebenso wie für seine Modellanbieter. „Lösen Ihre Prompts oder Unterhaltungen Missbrauchsdetektoren aus, können Ihre Daten zur Untersuchung gespeichert und gemäß deren Aufbewahrungsrichtlinien gelöscht werden“, heißt es auf der Seite zur Datennutzung.
Ohne Privacy Mode erlaubt dieselbe Seite sehr viel mehr: Cursor „darf Daten der Codebasis, Prompts, Editor-Aktionen, Code-Snippets und andere Code-Daten und Aktionen verwenden und speichern, um unsere KI-Funktionen zu verbessern und unsere Modelle zu trainieren“, und einige Inferenzanbieter „dürfen Ein- und Ausgaben der Modelle vorübergehend einsehen und speichern“.
Privacy Mode oder Privacy Mode (Legacy): Worin liegt der Unterschied?
Privacy Mode (Legacy) ist das alte Versprechen von Cursor, überhaupt keinen Code zu speichern, und die meisten Antworten, die Sie zu Cursor finden, beschreiben noch diesen Modus. Bis Juni 2025 gab es bei Cursor nur einen Privacy Mode, und die Datenschutzseite versprach für den eingeschalteten Modus: „none of your code will ever be stored or trained on by us or any third-party“, kein Code werde also jemals von Cursor oder Dritten gespeichert oder zum Training verwendet. Im Juni 2025 wurde er in der Datenschutzübersicht von Cursor in zwei Modi aufgeteilt: Am 13. Juni kam ein „Privacy Mode with storage“ hinzu, und am 19. Juni erhielt dieser neue Modus den Namen „Privacy Mode“. Er behält das Trainingsverbot, ergänzt aber: „Cursor may store some code data to provide extra features“, Cursor darf also einen Teil der Code-Daten speichern, um zusätzliche Funktionen anzubieten. Der alte Modus heißt seitdem „Privacy Mode (Legacy)“, und das Versprechen, nichts zu speichern, ging auf ihn über. Auf der heutigen Seite zur Datennutzung kommt Legacy gar nicht mehr vor.
| Privacy Mode | Privacy Mode (Legacy) | |
|---|---|---|
| Training mit Ihrem Code durch Cursor | Nein | Nein |
| Speicherung bei den Modellanbietern | Nein, dank Vereinbarungen über Zero Data Retention | Nein, dank Vereinbarungen über Zero Data Retention |
| Cursor darf Code für Funktionen speichern | Ja | Nein |
| Cloud Agents, Remote Control, iOS-App, Grok Bot | Verfügbar | Gesperrt |
| Heute noch auswählbar | Ja | Nein, sobald Sie ihn verlassen haben |
Zurück geht es nicht. Die Dokumentation von Cursor zur mobilen Nutzung warnt: Wer in den Privacy Mode wechselt, um Cloud Agents zu nutzen, „kann danach nicht mehr zum Legacy Privacy Mode zurückkehren“. Im Forum von Cursor antwortete ein Mitarbeiter am 25. Juli 2026: „Einzelkonten können nicht zurückwechseln.“ Ein anderer schrieb am 1. Juli 2026, Legacy sei „inzwischen Enterprise-Konten vorbehalten“. Wer die iOS-App oder einen Cloud Agent einrichtet, trifft also eine Datenschutzentscheidung: Das gesamte Konto wechselt in den Modus, der Code speichert.
Welcher Modus bei Ihnen aktiv ist, sehen Sie unter Cursor Settings (Cmd oder Strg + Umschalt + J), im Bereich General, an der Einstellung Privacy Mode; in einem Team steht die Einstellung im Team-Dashboard. Stammt Ihre Sicherheitsbewertung aus der Zeit vor Juni 2025 oder zitiert sie das alte Versprechen, beschreibt sie womöglich einen Modus, den Sie gar nicht mehr haben.
Trainiert Cursor mit Ihrem Code?
Bei eingeschaltetem Privacy Mode trainiert Cursor nicht mit Ihrem Code. „Kundendaten werden von Cursor nicht für das Training verwendet“, heißt es auf der Seite zur Datennutzung, und die Modellanbieter „werden Ihre Daten weder speichern noch damit trainieren“. Ist Privacy Mode aus, darf Cursor seine Modelle mit Ihrem Code, Ihren Prompts und Ihren Aktionen im Editor trainieren.
Neu ist 2026, wer diese Modelle baut. SpaceX hat die Übernahme von Cursor am 14. August 2026 abgeschlossen, laut seiner Meldung an die SEC für 60,0 Milliarden US-Dollar in Aktien, und seit einer im April 2026 angekündigten Partnerschaft trainiert Cursor seine Grok-Modelle gemeinsam mit SpaceXAI, der KI-Sparte von SpaceX, vormals xAI. Im Beitrag von Cursor zu Grok 4.5 vom 8. Juli 2026 heißt es, das Training habe „Billionen Tokens an Cursor-Daten“ umfasst, „die ein breites Spektrum an Interaktionen von Nutzern mit Codebasen und Software-Werkzeugen abbilden“, und die Model Cards von Grok 4.5, 4.6 und 4.7 nennen „anonymisierte Workflow-Daten von Cursor“. Der Börsenprospekt von SpaceX, eingereicht am 12. Juni 2026, wird ebenso deutlich: „Wir gehen davon aus, dass der Zugang zu diesen Daten unser Modelltraining und unsere Inferenz verbessern wird, auch im Hinblick auf Grok.“
Für Nutzer mit Privacy Mode antwortet Cursor ohne Einschränkung. Laut der Hilfeseite zum Datenschutz funktioniert Privacy Mode „bei Grok 4.5 genauso wie bei jedem anderen Modell“, und „bei aktiviertem Privacy Mode wird Ihr Code nie für das Training verwendet“. Aus welchen Konten die Trainingsdaten stammen, sagen die Model Cards nicht. Für die Praxis heißt das: Mit Privacy Mode sichert Cursor zu, dass Ihr Code kein Trainingsmaterial ist. Ohne Privacy Mode sind Ihre Sitzungen genau die Art von Daten, mit denen diese Modelle laut Cursor trainiert wurden.
Kennen sollten Sie außerdem einen Bericht von The Information. Am 15. Oktober 2026 meldete das Medium, Mitarbeiter von Cursor hätten während der Entwicklung von Grok Bot untersucht, ob vertrauliche Daten für das KI-Training zu SpaceX gelangt seien. Eine öffentliche Stellungnahme von Cursor dazu haben wir nicht gefunden.
Welche Modelle bewahren Ihre Daten trotz Privacy Mode auf?
Auch bei eingeschaltetem Privacy Mode bewahren einige wenige Modelle Ihre Daten beim Anbieter auf, und Cursor nennt dafür Claude Fable 5 und 5.1. Die meisten Modelle laufen unter den Vereinbarungen von Cursor über Zero Data Retention, doch die Seite zur Data Governance warnt, dass „einige wenige Modelle eine Datenaufbewahrung beim Anbieter voraussetzen und nicht unter diese Vereinbarungen fallen“. Für Fable wird der Grund genannt: „Anthropic speichert deren Ein- und Ausgaben, um automatisierte und menschliche Prüfungen zur Schadensvermeidung durchzuführen. Diese Daten werden weder für das Training noch für die Produktverbesserung verwendet.“
Cursor schaltet diesen Modellen deshalb eine Freigabe vor. Bei eingeschaltetem Privacy Mode, im Einzelkonto wie im Team, „schlagen Anfragen an diese Modelle fehl, bis die Datenaufbewahrungsrichtlinie des Modells im Dashboard genehmigt wurde“, und „die Zustimmung gilt für das gesamte Team“. Wer Fable für einen einzigen Entwickler freigibt, gibt es für das ganze Team frei. Entscheiden sollte daher, wer Ihre Datenrichtlinie verantwortet. Bei Anthropic selbst sieht die Richtlinie zu den Covered Models vor, Prompts und Ausgaben dieser Modelle 30 Tage lang aufzubewahren, auf jeder Plattform, die sie anbietet. Ohne Privacy Mode fällt diese Sperre weg: Laut Cursors Seite zu Fable 5.1 ist das Modell für Einzel- und Team-Konten ohne Privacy Mode standardmäßig aktiv, und Anthropic speichert seine Ein- und Ausgaben unabhängig von dieser Einstellung.
Zwei weitere Fälle fallen von vornherein nicht unter ZDR: Ihr eigener API-Schlüssel, wie oben beschrieben, und jedes Modell, das Sie über eine eigene Base URL oder ein Gateway ansprechen; dort gelten die Bedingungen dieses Gateways.
Cursor im Unternehmen: Welcher Tarif, welche Einstellungen?
Unternehmen sollten Cursor mit einem Teams- oder Enterprise-Tarif betreiben, Privacy Mode verbindlich durchsetzen und private Konten auf Firmenrechnern sperren. Im Einzelnen:
- Firmencode gehört in ein Team. „In Teams ist Privacy Mode für alle Teammitglieder standardmäßig aktiviert“, sagt die Hilfeseite zum Datenschutz, und einen AVV gibt es nur mit einem Team- oder Enterprise-Vertrag.
- Setzen Sie Privacy Mode durch. Im Team-Dashboard unter Settings, Privacy Mode, lässt sich die Einstellung so durchsetzen, „dass Mitglieder sie nicht abschalten können“. Neue Mitglieder übernehmen automatisch die Einstellung des Teams.
- Sperren Sie private Konten aus. Die Seite zur Data Governance empfiehlt die Geräterichtlinie Allowed Team IDs, die „verhindert, dass sich Nutzer auf Firmengeräten mit privaten Konten anmelden (bei denen Privacy Mode womöglich nicht aktiviert ist)“.
- Entscheiden Sie bewusst über Cloud Agents. Sie speichern Code, ihre Unterhaltungen bleiben bis zur Löschung bestehen, und Legacy Privacy Mode „wird für Cloud Agents nicht unterstützt“. Wenn Sie sie aktivieren, schränken Sie ihren Netzwerkzugriff ein und legen eine Aufbewahrungsrichtlinie fest.
- Geben Sie Modelle mit Datenaufbewahrung gezielt frei. Lassen Sie Fable 5 und 5.1 gesperrt, bis Ihre Datenrichtlinie sie zulässt, und beschränken Sie sie dann über die Steuerung des Modellzugriffs auf die Gruppen, die sie wirklich brauchen.
- Schalten Sie ab, was niemand nutzt. Remote Control, mit dem Sie lokale Agenten aus der iOS-App von Cursor steuern, ist laut dem Changelog von Cursor seit dem 6. Oktober 2026 in den Tarifen, die es enthalten, standardmäßig eingeschaltet, „für alle außer Enterprise-Organisationen“. Das Changelog betont, dass der Agent weiter auf Ihrem Rechner läuft; die Dokumentation ergänzt, dass „die Agentenschleife in der Cloud von Cursor läuft“ und Cursor „den Zustand der Unterhaltung und den Modellkontext überträgt, die zum Fortsetzen der Sitzung nötig sind“. Braucht es niemand, schalten Sie es in den Agenten-Einstellungen ab; Enterprise-Admins steuern es unter Org settings, Security and identity.
- Halten Sie Secrets aus dem Verzeichnisbaum heraus. Ein Secrets-Manager, der die Werte erst zur Laufzeit einspielt, schlägt jede Ignore-Datei. Was nicht auf der Festplatte liegt, kann weder gelesen noch gesendet noch aufbewahrt werden.
Wo Privacy Mode an seine Grenzen stößt
Der Privacy Mode von Cursor regelt, was Cursor und seine Anbieter aufbewahren. Was der Agent liest, regelt er nicht, und alles, was der Agent liest, landet in einer Anfrage. Eine .env-Datei, ein SSH-Schlüssel, eine Datei mit Cloud-Zugangsdaten: Öffnet der Agent sie, geht ihr Inhalt mit dem nächsten Schritt an das Backend von Cursor und an das Modell, ob mit oder ohne Privacy Mode. Zero Retention bedeutet, dass der Anbieter den Inhalt nicht behält. Es bedeutet nicht, dass das Secret Ihren Laptop nie verlassen hat.
Auch die hauseigene Ausschlussdatei von Cursor hat eine bekannte Lücke. .cursorignore verbirgt Dateien vor den Dateiwerkzeugen des Agenten, vor Tab und vor @-Erwähnungen, doch die Referenz von Cursor zur Ignore-Datei hält fest: „Die Terminal- und MCP-Server-Tools, die der Agent nutzt, können den Zugriff auf Code, der unter .cursorignore fällt, nicht blockieren.“ Ein Befehl außerhalb der Sandbox kann also weiterhin cat .env ausführen. Welche Ausführungsmodi diese Tür offen lassen, erklärt unser Artikel zum YOLO mode und zu Auto-run in Cursor, und der Leitfaden zu den Sicherheitsrisiken von Cursor behandelt die übrigen Kontrollen des Editors.
Hier setzt ein Guard an. VibeDefend, die Schicht, die CybeDefend in Claude Code, Cursor und Codex installiert, führt seine Guards als Cursor-Hook vor jedem Tool-Aufruf aus, unabhängig vom Ausführungsmodus. Standardmäßig verweigern sie das Lesen von .env- und .env.*-Dateien (Vorlagen wie .env.example ausgenommen), von privaten Schlüsseln und ~/.ssh, von Zugangsdaten für AWS, Google Cloud, Azure, Kubernetes und Docker sowie von Dateien, deren Name nach einem Secret aussieht. Das gilt für die Dateiwerkzeuge des Agenten ebenso wie für die üblichen Shell-Befehle zum Lesen, etwa cat, grep, jq, cp, node -e oder python -c. Entschieden wird auf Ihrem Laptop, bevor das Werkzeug läuft; ein verweigerter Lesezugriff schickt also nichts an das Modell. In der kontrollierten Studie von CybeDefend vom 24. August 2026 bearbeitete ein Agent dreißig Tickets. Der Guard prüfte dabei 1.769 Shell-Befehle und verweigerte siebzehn: ein echter Treffer, als der Agent aus eigenem Antrieb mit git credential fill in den Schlüsselbund griff, um ein gespeichertes GitHub-Token herauszuholen, drei korrekte Anwendungen der Richtlinie und dreizehn False Positives.
Ein Guard, der Pfade und Befehlstext abgleicht, ist ein Sicherheitsgurt, keine Mauer. Er kennt die Lesebefehle auf seiner Liste, nicht jeden Interpreter, und er greift nur dort, wo er installiert ist. Die wichtigste Kontrolle bleibt ein Secret, das gar nicht erst im Verzeichnisbaum liegt.
Da es in diesem Artikel darum geht, wohin Code wandert, gehört auch unsere eigene Antwort dazu. Die Guards entscheiden auf Ihrem Laptop. Um die Geschäfts- und Sicherheitsregeln zu liefern, die zur gerade geschriebenen Zeile passen, schickt VibeDefend einen kurzen Ausschnitt dieses Codes an das Backend von CybeDefend, und der Scan vor dem Commit überträgt die geänderten Dateien, beides in die EU- oder US-Region, die Sie bei der Installation wählen. Ihr Code wird nie zum Trainieren eines Modells verwendet. Was aufbewahrt wird und wo, steht auf unserer Sicherheitsseite.
Setzt Ihr Team mehrere Agenten ein, hat dieselbe Frage eigene Antworten für Claude Code und Anthropic und für Codex und OpenAI, und unser Leitfaden zur Sicherheit von KI-Coding-Agenten stellt sie nebeneinander. Auch ein MCP-Server, den Sie mit Cursor verbinden, erhält Kontext, und zwar zu seinen eigenen Bedingungen; ein Grund mehr, ihn so gründlich zu prüfen wie Code. Und wenn Sie Cursor für Code einführen, der das Haus nicht verlassen darf, sprechen Sie mit uns.
Häufige Fragen
Ist Cursor DSGVO-konform?
Mit einem Teams- oder Enterprise-Tarif lässt sich Cursor DSGVO-konform einsetzen. Dazu gehört ein AVV auf Grundlage der Standardvertragsklauseln von 2021, nach irischem Recht und mit der irischen Data Protection Commission als Aufsichtsbehörde. Für Einzeltarife gibt es keinen AVV. Die Daten gehen überwiegend in die USA, und eine Datenhaltung in der EU bietet Cursor derzeit nicht an.
Gibt es für Cursor einen AVV?
Ja, für Teams und Enterprise. Dort ist Anysphere, das Unternehmen hinter Cursor, Ihr Auftragsverarbeiter nach dem Data Processing Addendum, zuletzt am 5. November 2025 aktualisiert, das über das Master Services Agreement gilt. Für Einzeltarife gilt kein AVV, sondern nur die Datenschutzerklärung.
Speichert Cursor meinen Code?
Bei eingeschaltetem Privacy Mode speichert Cursor Ihren Code für gewöhnliche Anfragen nicht, abgesehen von einem temporären, verschlüsselten Cache. Cloud Agents legen während ihrer Arbeit eine verschlüsselte Kopie Ihres Repositorys an, löschen VM-Snapshots erst nach 30 Tagen ohne Aktivität und bewahren ihre Unterhaltungen auf, bis Sie sie löschen. Ist Privacy Mode aus, darf Cursor Ihren Code speichern und für das Training verwenden. Als Missbrauch markierte Prompts können in jedem Modus aufbewahrt werden.
Trainiert Cursor mit meinem Code?
Nicht bei eingeschaltetem Privacy Mode: Dann trainiert Cursor nicht mit Kundendaten, und seine Modellanbieter arbeiten unter Vereinbarungen über Zero Data Retention. Ist Privacy Mode aus, darf Cursor Ihren Code, Ihre Prompts und Ihre Aktionen im Editor zum Training seiner Modelle verwenden, darunter die Grok-Modelle, die Cursor mit SpaceXAI entwickelt, der KI-Sparte von SpaceX. SpaceX hat Cursor am 14. August 2026 übernommen.
Was ist der Unterschied zwischen Privacy Mode und Privacy Mode (Legacy)?
Beide halten Ihren Code aus dem Training heraus, und beide stützen sich auf Vereinbarungen über Zero Data Retention mit den Modellanbietern. Privacy Mode (Legacy), der ursprüngliche Modus, verspricht zusätzlich, dass Cursor überhaupt keinen Code speichert, und sperrt deshalb Cloud Agents, Remote Control, die iOS-App und Grok Bot. Der heutige Privacy Mode, eingeführt im Juni 2025, erlaubt Cursor, für diese Funktionen Code zu speichern. Wer Legacy einmal verlassen hat, kann nicht zurück.
Ist Privacy Mode in Cursor standardmäßig aktiviert?
In Teams ja: Laut Cursor ist Privacy Mode für alle Teammitglieder standardmäßig aktiviert und bei Enterprise von Haus aus eingeschaltet, und Admins können ihn verbindlich durchsetzen. Für Einzelkonten nennt Cursor keinen Standardwert. Prüfen Sie die Einstellung unter Cursor Settings, General, bevor Sie Code öffnen, der nicht Ihnen gehört.
Bietet Cursor Zero Data Retention?
Ja, über Vereinbarungen mit den Modellanbietern, sofern Privacy Mode eingeschaltet ist. Drei Fälle fallen nicht darunter: Ihr eigener API-Schlüssel, bei dem die Richtlinie Ihres Anbieters gilt; Modelle mit Aufbewahrungspflicht wie Claude Fable 5 und 5.1, die zuerst im Dashboard freigegeben werden müssen; und Prompts, die Missbrauchsdetektoren auslösen und zur Untersuchung aufbewahrt werden können.
Ist Cursor nach SOC 2 oder ISO 27001 zertifiziert?
Cursor verfügt über ein Testat nach SOC 2 Type II und über Zertifizierungen nach AIUC-1, ISO/IEC 27001:2022 und ISO/IEC 42001:2023; die Berichte gibt es auf Anfrage über das Trust Center. Sie decken die Kontrollen von Cursor selbst ab. Ihr Auditor wird trotzdem wissen wollen, wie Ihr Team Cursor konfiguriert hat: welcher Tarif, ob Privacy Mode durchgesetzt ist, welche Modelle freigegeben sind.
Läuft mein Code auch mit eigenem API-Schlüssel über Cursor?
Ja. Auch Anfragen mit Ihrem eigenen Schlüssel laufen über das Backend von Cursor, wo der Prompt entsteht, und sie fallen aus den Vereinbarungen von Cursor über Zero Data Retention heraus. Maßgeblich ist dann die Aufbewahrungsrichtlinie Ihres Anbieters.
Speichern Cloud Agents meinen Code?
Ja, bauartbedingt. Ein Cloud Agent klont Ihr Repository in eine isolierte VM, löscht verschlüsselte Snapshots erst nach 30 Tagen ohne Aktivität und bewahrt seine Unterhaltung samt Diffs auf, bis Sie sie löschen. Snapshots lassen sich nicht auf Anforderung löschen. Verbietet Ihre Richtlinie das Speichern von Code, aktivieren Sie keine Cloud Agents.
Kann Cursor trotz Privacy Mode meine .env lesen?
Ja. Privacy Mode entscheidet darüber, was aufbewahrt wird, nicht darüber, was gelesen wird. .cursorignore verbirgt die .env vor den Dateiwerkzeugen des Agenten, aber ein Terminal-Befehl außerhalb der Sandbox kann sie trotzdem lesen, und was der Agent liest, geht mit der Anfrage hinaus. Halten Sie aktive Secrets aus dem Projekt heraus, und verweigern Sie diese Lesezugriffe mit einem Guard.